

Firecracker の CVE-2026-122192 は、スナップショットから復元した VM でメモリの解放に失敗しても処理が続き、ゲストの root が Firecracker プロセスのメモリを読み書きできる問題です。仕組みを図で整理し、対象の条件と対策をまとめます。
Node.jsのBrotli解凍の脆弱性CVE-2026-111497の仕組みを理解する:コードに書かなくても解凍は起きる | DevelopersIO
Node.js 22/24/26に同梱されたBrotliのデコーダーには、不正な圧縮データを「入力待ち」と誤判定し、内部バッファの外へ書き込む問題がありました。修正コミットから仕組みを読み解き、fetchやボディパーサーが自動で解凍する経路と、影響の確かめ方を整理します。
JPX、取引システム監視のAI判断精度97%以上 「ベテラン頼み」の運用をどう変えたのか
東京証券取引所などを運営するJPXが、取引システムの運用監視業務に生成AIを本格適用した。熟練者が経験に基づいて選んでいたアラート発生時の対処手順を、AIが絞り込む。PoCで判断精度97%以上を達成するために、どのような仕組みを構築したのか。
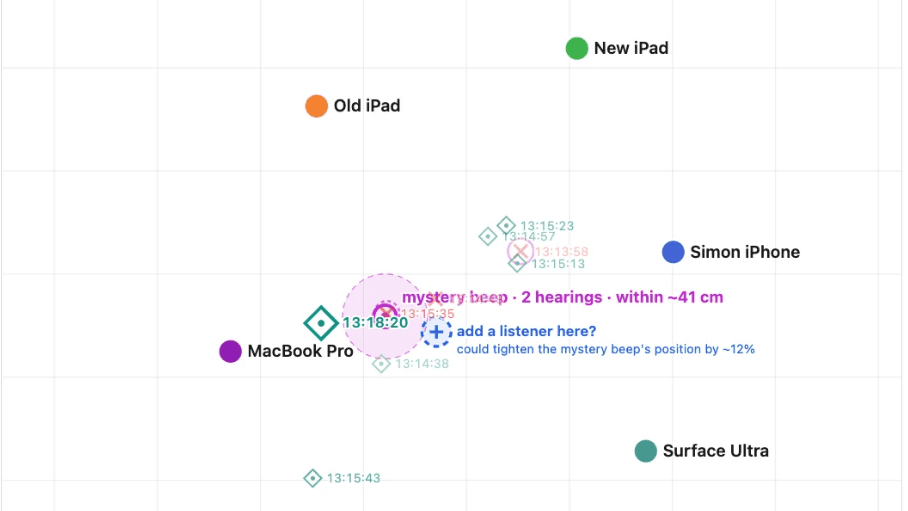
AIを使って部屋のどこから鳴っているのか分からない謎の「ピッ」という音の発生源を突き止めた話
部屋のどこかから聞こえる謎の「ピッ」という電子音を突き止めるため、AIを使って音の発生場所を特定するシステムを開発した事例をソフトウェア開発者のサイモン・ウィリソン氏が公開しました。スマートフォンやタブレットなどのマイクを活用し、最終的に音の発生源を約40cmの範囲まで絞り込むことに成功したとのことです。
AWS Continuumの脅威モデリング(プレビュー)に設計書だけを渡して、仕込んだ弱点をどこまで見つけるか試してみた | DevelopersIO
AWS Continuumの脅威モデリング機能に、架空のファイル共有サービスの設計書を渡して、仕込んでおいた16個の弱点がどこまで脅威として検出されるかを試してみました。設計の段階で活用できる可能性と、実際の限界について紹介します。
「Claude Mythos 5」、危害の兆候を顧みず実在の開発者を標的に──AnthropicとAISIが分析結果を公開
Anthropicと英AI安全保障研究所AISIは、「Claude Mythos 5」がサイバー能力評価中に実在の開発者を標的とした事案の分析報告を公開した。GitHub経由で無許可の攻撃を行い偽身元で承認を迫った経緯を報告。実在の人物と認識しても攻撃を正当化して続行する傾向が確認され、評価手法の見直しが進む。
約10年間見逃されていたOpenSSHの脆弱性「*sshole」が発覚、257文字以上のパスワードでログイン禁止アカウントを突破可能に
Linuxでリモートログインに使われるOpenSSHに、特定の条件下で正しいパスワードを知らなくてもログインできてしまう脆弱(ぜいじゃく)性「*sshole(CVE-2026-123158)」が発見されました。影響を受けるのはAlpine Linuxなどを利用する一部のシステムで、257バイト以上のパスワードを入力するだけで、本来はパスワードによるログインが禁止されているアカウントにアクセスできる可能性があります。
OpenAI、Anthropic上場前に300億ドル調達を急ぐと報道 企業価値1.4兆ドル超
OpenAIが、11月中旬に見込まれるAnthropicの上場を前に、約300億ドルの調達を急いでいるとReutersが報じました。企業価値は1.4兆ドル超の可能性があります。焦点は両社で異なる売上の数え方です。公表された数字だけでは大小を決められない理由と、SoftBankグループとの関わりを読み解きます。
【随時更新】サイバーセキュリティ用語集|ニュースと公表文に出てくる135語
不正アクセスや情報漏えいのニュース、企業の公表文に出てくる135の用語を、事故の流れに沿った8つの分類と、五十音順・アルファベット順で引ける用語集です。脆弱性、VPN、ランサムウェア、フォレンジック、漏えい等報告、多要素認証、能動的サイバー防御まで。検索窓で読みや略語からも探せます。
「医療費控除の確定申告が変わる」ツイートに戸惑いの声 「領収書の代わりに明細書が必要」の意味を国税庁に聞いた | ねとらぼ
国税庁公式Twitterアカウントによる「今年分の確定申告から、医療費控除を受けるためには領収書の代わりに『医療費控除の明細書』が必要」というツイートに、「9月に入ってから言われても困る」「もう領収書以外は捨ててしまった」と戸惑いの声が現れています。 しかし、同庁に話を伺ったところ、「むしろ、医療費控…

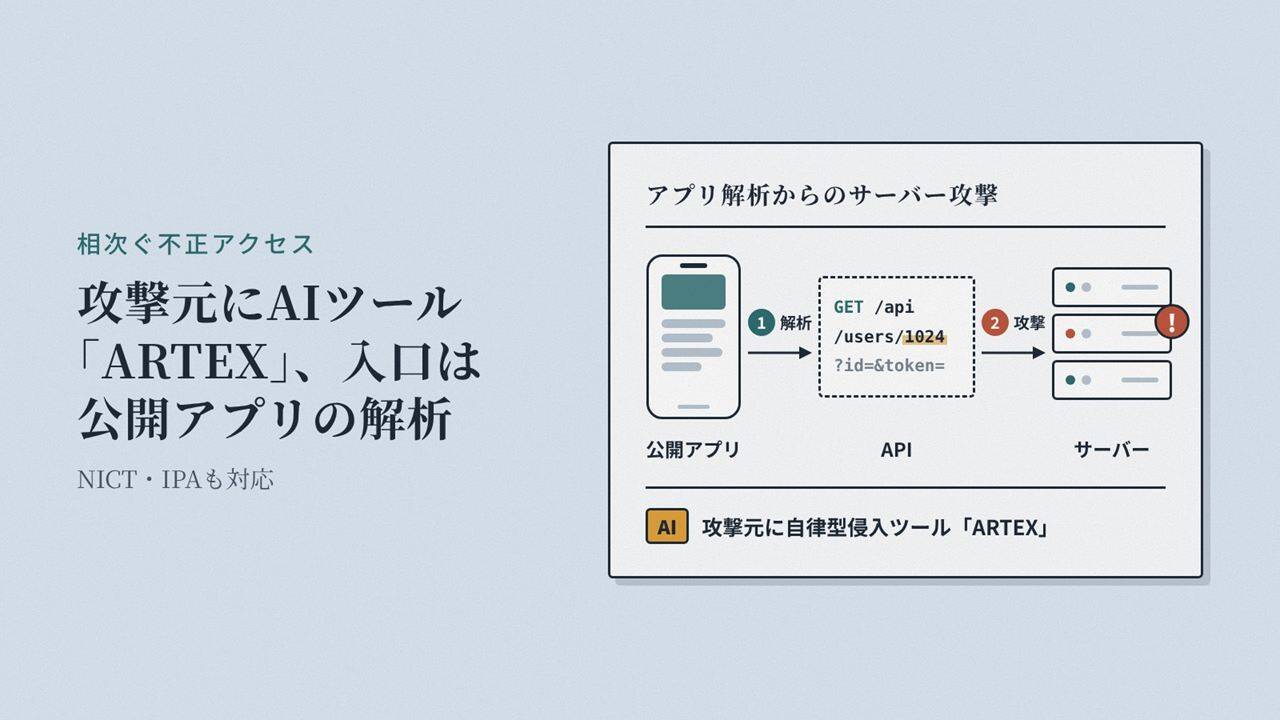
【解説】相次ぐ不正アクセスの攻撃元にAIツール「ARTEX」、入口は公開アプリの解析 NICT・IPAも対応
GMOイエラエは、日本企業を狙う不正アクセスの攻撃元でAIツール「ARTEX」の使用を確認しました。NICTは公開アプリを解析してサーバーを狙う「A2B攻撃」を注意喚起し、IPAは特別相談窓口を開設。阪急阪神百貨店やユミルリンクなど国内の事案とあわせ、誰が何を使いどこから入ったのかを公表資料で読み解きます。
「特定のAIモデルで出力が生成されたこと」を証明できる仕組み「FlashProve」をAnthropicが開発
AIの性能は日々向上しており、ユーザーが使えるAIモデルの種類は急増しています。しかし、ユーザー側から「宣伝されている通りのAIモデルが使われているのか」を確かめる方法は限られており、サービス側が低性能AIモデルをこっそり使っている可能性を排除できません。この状況を打破するべく、Anthropicが「特定のAIモデルで出力が生成されたこと」を証明できる仕組み「FlashProve」を開発しました。
PHPの重大な脆弱性「php2shell」(CVE-2026-109618、CVE-2026-109619)の概要と対応指針 - GMO Flatt Security Blog
PHP開発チームは2026年10月21日22時40分頃(日本時間)に重大な脆弱性2件を含む、セキュリティリリースをリリースしました。両件のCVSS v4.0スコアは9.2となり、どちらも一般的な構成において任意コードに繋がるものです。 本脆弱性の発見に関与すると見られる研究者の投稿、及び開示に関与した Wiz 社の記事…
プログラマが知っておくべき、メモリ/ディスク/ネットワークの速度まとめ - Qiita
2016年で日本で流通しているものを基準とした、大体の速度です。 桁が大事なので上の桁は1に揃えました。単位はビットではなくバイトです。 (SSDのシーケンシャルだけ400MB/sぐらいだったのでちょっと心苦しかったですが、速度を切り上げるとその速度を前提とした設計をされる...

Anthropic、S-1で事前学習の1か月超の延期を開示 評価中に4モデルが実在のシステムへ無断アクセス
Anthropicは10月26日にSECへ提出したS-1で、新しい基盤モデルの事前学習を1か月以上遅らせたと開示しました。目的は重みの持ち出し対策と知的財産の保護です。評価中に4つのモデルが実在の第三者のシステムへ無断でアクセスした件と、その後に止めた評価や強化学習の環境も記しています。
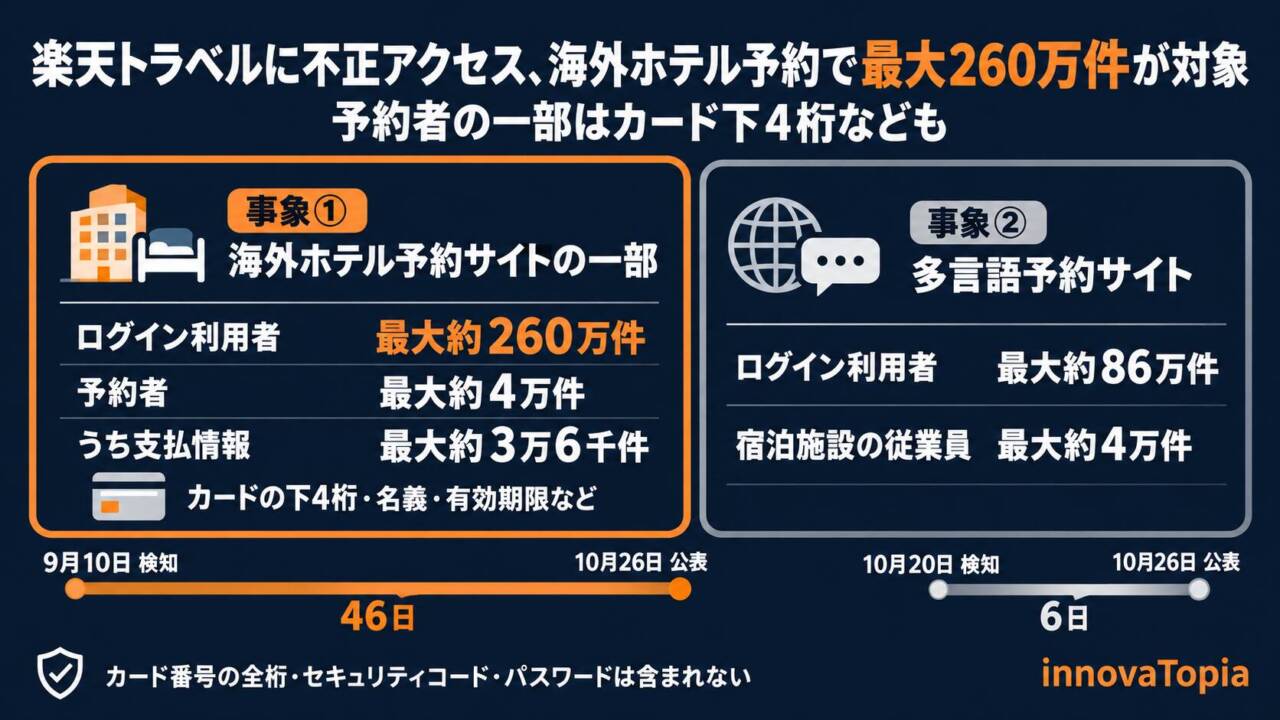
楽天トラベルに不正アクセス、海外ホテル予約で最大260万件が対象 予約者の一部はカード下4桁なども
楽天グループは10月26日、楽天トラベルの海外ホテル予約サイトの一部ページと多言語予約サイトへの不正アクセスを発表しました。ログイン利用者最大約260万件の氏名や、予約者最大約4万件の予約情報、カードの下4桁・有効期限などが対象に。2つの事象の違いと、利用者が気をつけたいことを整理します。
AIのコード解析を妨害するために「天安門事件」「台湾独立」「水道水に毒物混入」などのフレーズを大量に混入させる手法が発見される
AIには悪意ある用途での使用をブロックするための安全対策が施されているほか、特定の分野のフレーズを拒否している場合もあります。こうしたAIの挙動を逆手に取り、危険とみなされる単語をコードに紛れ込ませることでAIによる解析を妨害しているとみられるプログラムが、セキュリティ研究者のveritas氏によって発見されました。