AI エージェントの並列開発でプルリクエストが1日90本ほどに増え、GitHub Actions の費用が膨らんで組織の上限で CI が止まりました。CI を AWS Fargate のセルフホストランナー(JIT ランナー)に移し、CI 1分あたりの費用を約3割下げた仕組みと実数値を紹介します。
Claude Code や Codex を使った開発において AI のための仕組みを再発明しないようにしている話 | DevelopersIO
AI を使った開発において、これまで多くの失敗を経験し、そのたび対処してきました。今回はその中で感じてきたことについてまとめました。結論としては、エンジニアが昔から続けてきた手法をまず検討するのがよいと考えています。あわせて、論文や先行事例のやり方と比べた違いも紹介します。
フランス、開発援助を不法移民対策への協力と紐づけ コモロ猛反発「耐え難いほど傲慢」
【8月29日 AFP】フランスのセバスチャン・ルコルニュ首相がコモロおよびアフリカ6か国に対する開発援助について、インド洋のフランス海外県マヨット(マホレ)への不法移民流入抑制への協力を条件にすると述べたことに対し、コモロ政府は27日、「耐え難いほど傲慢(ごうまん)だ」と猛反発した
職場・学校を映したSNS投稿、ユーザー自身の安全のため停止を。不適切な投稿による情報流出問題が続発 BeRealのほかInstagramなどでも、限定投稿を流出させる“模倣犯”出現の可能性【INTERNET Watch編集部コラム】
SNSで、企業の従業員がBeRealやInstagramなどのSNSに業務上の機密情報が写った写真を投稿した、との問題が複数指摘されています。これに関連し、仙台市や西日本シティ銀行では、不適切な投稿や情報流出についての発表を行っています。
OVHcloud CLIのリリース差し替えから学ぶ、GitHub Releasesの改ざん対策:イミュータブルリリースとgh release verify-asset | DevelopersIO
OVHcloud CLIの既存リリース5件のバイナリが、乗っ取られた開発者アカウントから差し替えられ、少なくとも3件ではchecksums.txtも差し替えられました。公開ハッシュの照合で気付けない理由と、イミュータブルリリースとリリース証明による守り方を整理します。
PHP脆弱性、海外では“政府サイトごと停止”も オランダの電子認証やWikipedia関連サービスなどにも影響
プログラミング言語「PHP」の「緊急」レベルの脆弱性2件を巡り、海外では政府サイトを予防的に停止する動きが相次いだ。オランダは行政ポータルや認証基盤「DigiD」まで止め、フィンランドは政府の公開向けネットサービスを全て停止した。
ピアノロールの話。大作曲家たちが弾いた演奏を聴こう!
ピアノロールとは、 穴のあき具合で 演奏を記録した紙です。 オルゴールのイメージに近いでしょうか? ロールペーパー式自動ピアノ。 自動演奏装置付きのピアノに、ピアノ・ロールをかけて、再生演奏します。 ロールペーパーに空けられた穴を通して、空気圧で ピアノの打鍵装置を制御するようなシステム。 対応する部分に穴があ…
AIの巧みな“おべっか”が人間の判断力を損なう可能性──スタンフォード大の新論文
AIは悩みを相談するユーザーに対し、有害な内容であっても過度に肯定・迎合する傾向があると、スタンフォード大学の研究者らが研究結果を論文で発表した。ユーザーはAIの客観性を誤認しやすく、自己中心的な態度を強めるリスクがあるとしている。研究チームは、対人スキルの低下や依存を招く安全上の問題として、厳格な規制の必要性を提言している。
持続可能な開発を目指す ~ ドメイン・ユースケース駆動(クリーンアーキテクチャ) + 単方向に制限した処理 + FRP - Qiita
この記事は、開発を持続可能にできるようなアーキテクチャとその適用方法を考察するものです。 骨子はできていますが、実装経験をフィードバックして詳細を若干変更するかもしれません。 勉強不足な点もあるので、意見を歓迎します。 開発においてよくある問題点 ビジネスロジックの本質...

Qwen超えで2倍速、拡散LLM「Clover-35B-A3B-Preview」公開
文章を先頭から1トークンずつ書き進めるのではなく、ブロック単位でまとめて生成する「拡散言語モデル」に、350億パラメータ級の新モデルが登場した。DiffuSpaceは10月28日(中国時間)、拡散言語モデル「Clover-35B-A3B-Preview」をオープンウェイト(モデルの重み)として公開した。ライセンスはApache 2.0で、商用利用を含め無償で利用可能。
エージェント型AIを乗っ取る 第1回:そのAIエージェントはすでに侵害されている
各企業はAIエージェントを自社のデータベース、文書処理パイプライン、社内ツールへと次々と接続しており、その結果、業務の一環として信頼できない入力を読み取る特権的なコンポーネントが生まれています。TrendAI™ Researchは、攻撃者がリターン・トゥ・ツール(RTT)エクスプロイトを通じて、こうしたエージェントをいかにユーザ自身に向ける武器へと転じさせるのか、そしてそれがエージェント型AIセキュリティの将来に何を意味するのかを検証していきます。
「AIの安全を評価するAI」を誰が評価するのか?Anthropicの上場申請書が示したAI開発ループの構造的矛盾 【生成AI事件簿】次世代Claudeの開発から安全監査まで自動化、評価する側にも見つかった想定外の振る舞い | JBpress (ジェイビープレス)
「2026年9月、当社のコードベース(製品やシステムを構成するソースコード一式)への貢献の90%超はClaudeが書いたものだった」。米国で大きな注目を集めるIPO(新規株式公開)に(1/5)
AIのコード解析を妨害するために「天安門事件」「台湾独立」「水道水に毒物混入」などのフレーズを大量に混入させる手法が発見される
AIには悪意ある用途での使用をブロックするための安全対策が施されているほか、特定の分野のフレーズを拒否している場合もあります。こうしたAIの挙動を逆手に取り、危険とみなされる単語をコードに紛れ込ませることでAIによる解析を妨害しているとみられるプログラムが、セキュリティ研究者のveritas氏によって発見されました。
ダウンロードフォルダに置かれた AGENTS.md(CLAUDE.md)で Claude Code が乗っ取られる攻撃手法を、設定とフックで防ぐ方法 | DevelopersIO
AI コーディングエージェントが `AGENTS.md` で乗っ取られる手口が話題になりました。この記事では、Claude Code の設定とブラウザの設定でこの攻撃を防ぐ方法を、実際に試しながら紹介します。個人でできる対策から Team プランでの組織一括配置、起きた後の追跡方法まで、段階的に解説します。
全社のAI刷新に取り組むために作成したAsIs・ToBe作成支援Coworkスキル | DevelopersIO
全社のAX刷新を推進するため、AIが既存資料からたたき台を作成し、AX推進者が確認・修正する形でAsIs・ToBeを整理するCoworkスキルを開発しました。その詳細と、今後の改善目標をご紹介します。
PHP2Shell、公表4日前に悪用の試み 「公表日より前にさかのぼって調査を」とAmazon
Amazonの脅威調査チームは、PHPの緊急脆弱性「PHP2Shell」を悪用する試みを公表4日前にハニーポットで検知したと発表した。公開後は悪用が急拡大。AIによる攻撃コード作成の加速を指摘し、対応期限の時間単位での管理や公表前への調査遡及など前提の見直しを呼び掛けた。
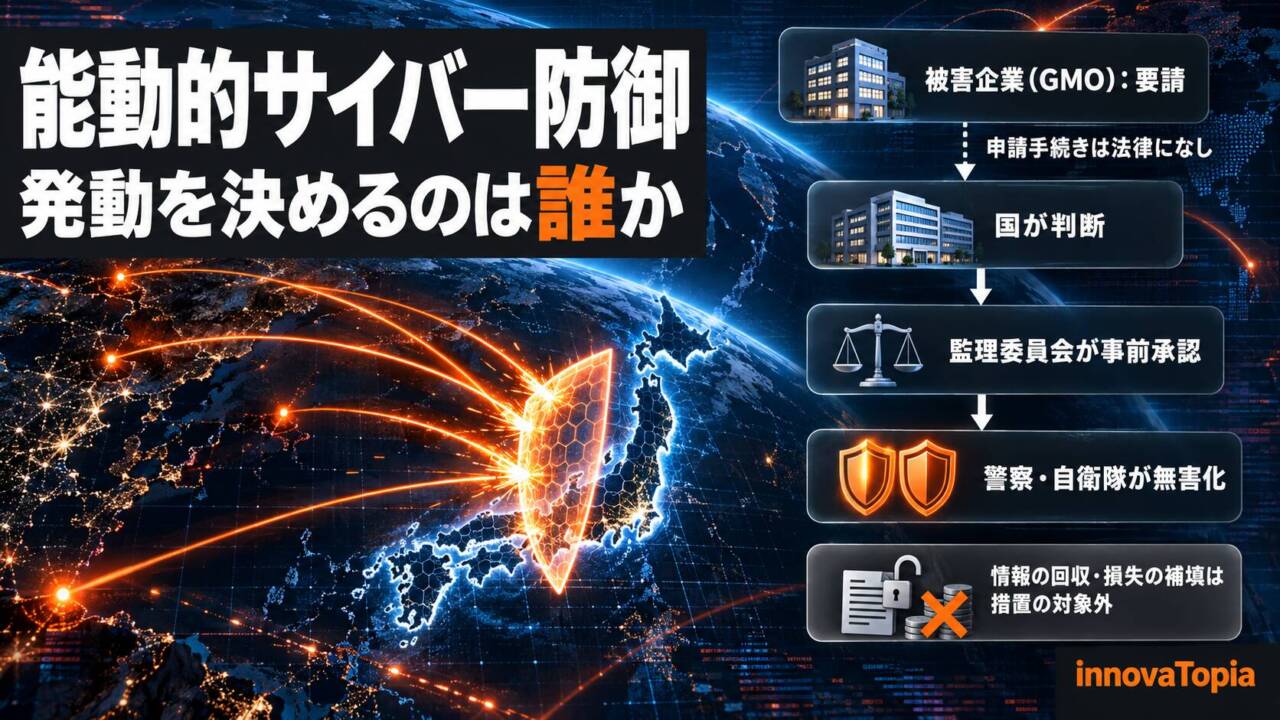
【解説】GMOが能動的サイバー防御の適用を要請 発動を決めるのは誰か、盗まれた情報は戻るのか
GMOインターネットは「お名前.com デスクトップクラウド」への不正アクセスを受け、能動的サイバー防御の「発動第1号」として、攻撃基盤の無力化を国に求めました。発動を誰が決めるのか、企業は要請できるのか、発動されたら盗まれた情報や損失はどうなるのか。国外のサーバの扱いも含め、条文と政府資料から読み解きます。