OVHcloud CLIの既存リリース5件のバイナリが、乗っ取られた開発者アカウントから差し替えられ、少なくとも3件ではchecksums.txtも差し替えられました。公開ハッシュの照合で気付けない理由と、イミュータブルリリースとリリース証明による守り方を整理します。
ToDoリストより効く。「インタースティシャル・ジャーナリング」で仕事の迷いが消える理由 | ライフハッカー・ジャパン
ToDoリストに限界を感じていませんか?「インタースティシャル・ジャーナリング」は、タスクの隙間に短い日記を書くことで集中力を維持し、生産性を劇的に高める手法です。仕事の切り替えをスムーズにし、先延ばしを防ぐ具体的な実践ステップを解説します。
AI エージェントの並列開発で膨らんだ GitHub Actions の費用を、AWS Fargate のセルフホストランナーに移して約3割削減した話 | DevelopersIO
AI エージェントの並列開発でプルリクエストが1日90本ほどに増え、GitHub Actions の費用が膨らんで組織の上限で CI が止まりました。CI を AWS Fargate のセルフホストランナー(JIT ランナー)に移し、CI 1分あたりの費用を約3割下げた仕組みと実数値を紹介します。
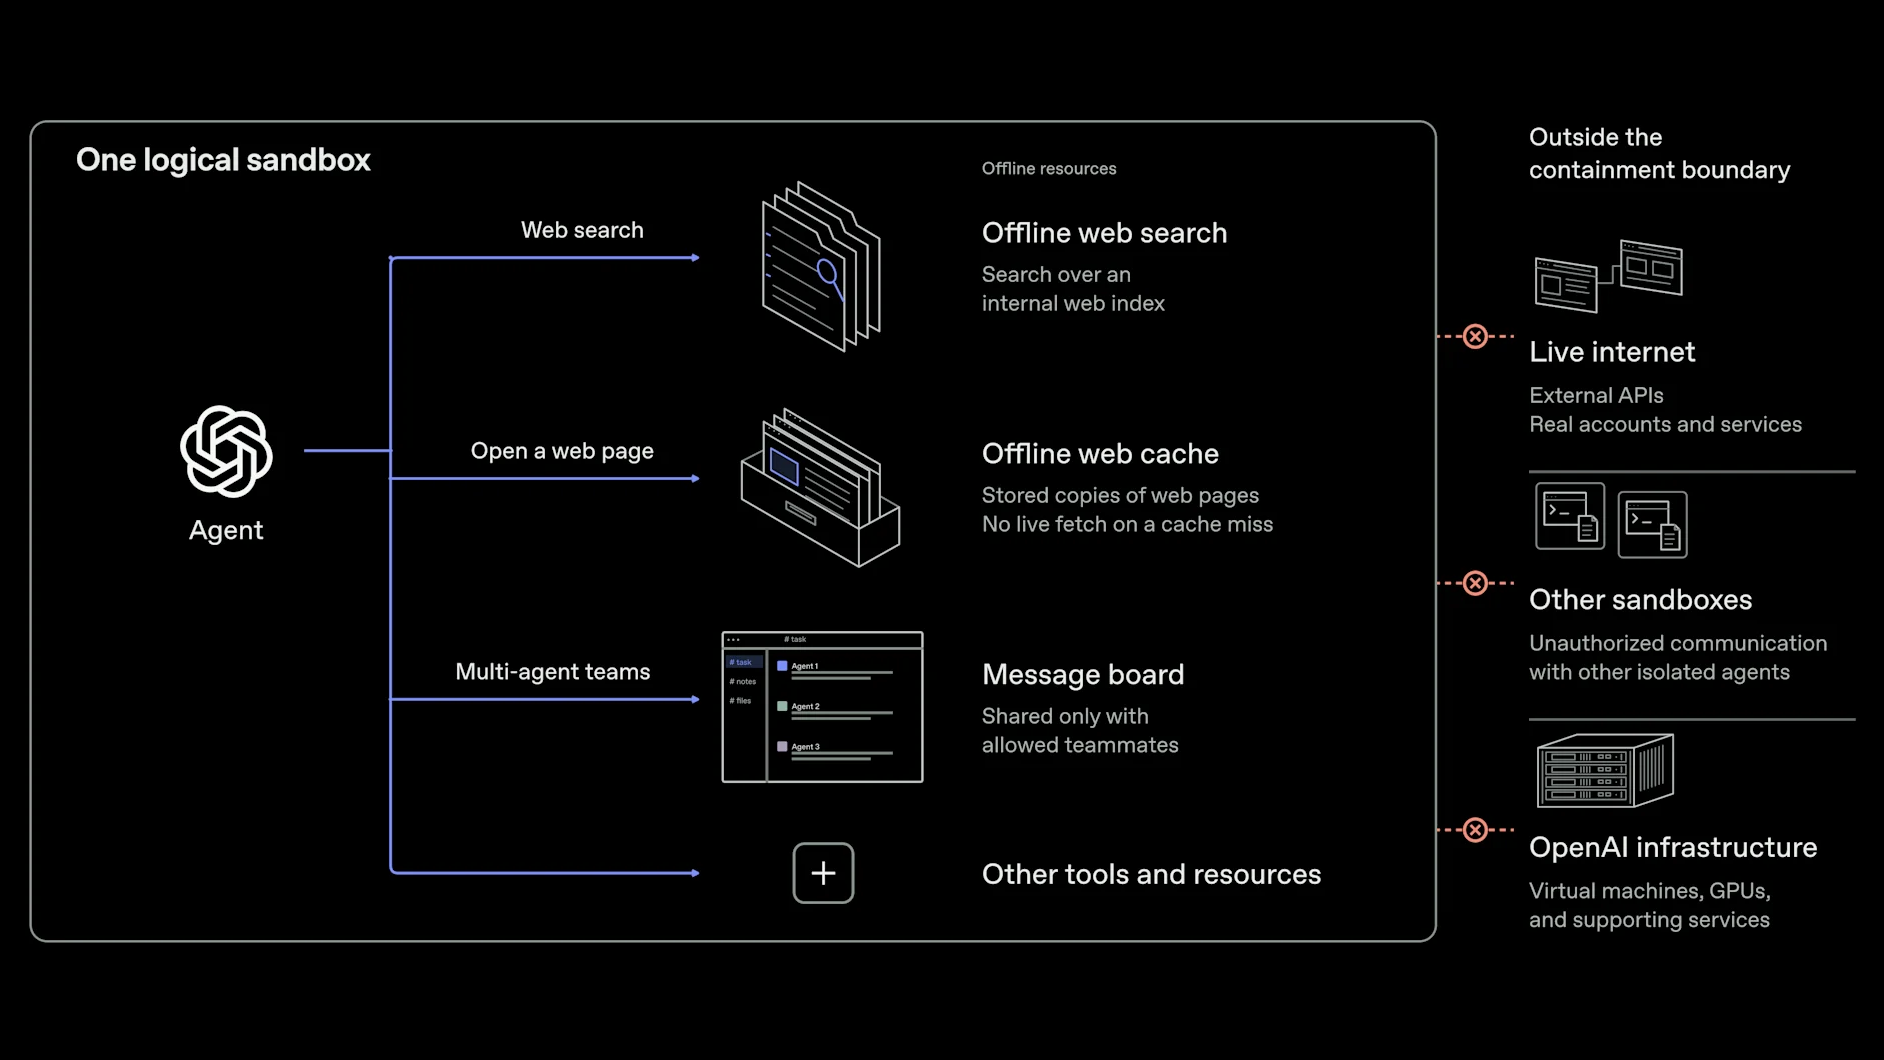
OpenAI、最先端AIモデル学習中のネット接続遮断など安全対策を強化
OpenAIは10月23日、内部研究モデルが制限を回避してインターネットにアクセスしたことを受け、高性能モデルの学習と評価を一時停止していたと説明した。最先端AIモデルの学習・評価環境における安全対策を改修し、安全性を確認したうえで、10月1日に強化学習と内部推論を再開。一方で、監視やセキュリティなどの観点から、現在も学習段階でのインターネット接続はさせない方針をとっているとした。
「ウォーターマークを入れたい絵描きなんていない」──AI推進企業のコロプラがクリエイター保護ツール「CCP」を作ったワケ
AI活用を推進するコロプラが、クリエイター作品を生成AIの“無断学習”から保護する無料アプリ「COLOPL Contents Protector(CCP)」をリリースした。AIを積極的に使いながら、同時にAIから作品を守るツールも作る。この背景にある考え方を、菅井健太CIO(上席執行役員)と、CCPの開発を担当した工藤剛氏に聞いた。
ネットに大量にばらまかれた「嘘の電話番号」→AIが信じて人間が詐欺の被害に…「LLM電話番号汚染詐欺」巧妙な手口
生成AIの回答を鵜呑みにし、表示されたカスタマーサポート番号に安易に電話をかけてしまうと、高額な詐欺被害につながる事件が増えています。AIはネット上の偽情報をも学習し、詐欺師の罠を仕掛けられていることも。AIの利便性の裏に潜むリスクとは――。※上記のリード文はAIが作成しました
AIの報道利用、日経はこう考えます
日本経済新聞社は経済メディアとして、正確で迅速なニュース発信、質の高い調査報道、公正で偏りのない解説・分析を大事にしています。記事やコンテンツで読者の判断を助け、新しい視点を得てもらうことが最大の目的です。人工知能(AI)との向き合い方について、私たちの考え方をお伝えします。自然な言葉で質問に答える対話型AIや、伝えたイメージに沿って絵を描く画像生成AIなどの「生成AI」は、社会を変えうる重要
PHPの2件の深刻な脆弱性(CVE-2026-109618、CVE-2026-109619)についてまとめてみた - piyolog
2026年10月21日、PHPの開発元であるThe PHP Groupは、PHPの深刻な脆弱性2件を修正するセキュリティリリースを公開しました。ここでは関連する情報をまとめます。 何が起きたの? PHPのセキュリティチームは10月20日(協定世界時)、2件の critical な脆弱性を修正するセキュリティリリースを1…
レッシグ新刊で知ったアメリカ政治二極化の力学 - 山形浩生の「経済のトリセツ」
久しぶりにレッシグの翻訳をしているんだけれど、なかなかおもしろい(部分もある)。 かつてのインターネット法や著作権法からレッシグの関心は大きく逸れて、ここしばらくのレッシグの本は、アメリカの選挙献金制度の改革がテーマになっていた。何度か、翻訳の打診もきたし相談も受けたんだけれど、話があまりにアメリカの選挙制度に偏りすぎ…
エージェント型AIを乗っ取る 第1回:そのAIエージェントはすでに侵害されている
各企業はAIエージェントを自社のデータベース、文書処理パイプライン、社内ツールへと次々と接続しており、その結果、業務の一環として信頼できない入力を読み取る特権的なコンポーネントが生まれています。TrendAI™ Researchは、攻撃者がリターン・トゥ・ツール(RTT)エクスプロイトを通じて、こうしたエージェントをいかにユーザ自身に向ける武器へと転じさせるのか、そしてそれがエージェント型AIセキュリティの将来に何を意味するのかを検証していきます。
ダウンロードフォルダに置かれた AGENTS.md(CLAUDE.md)で Claude Code が乗っ取られる攻撃手法を、設定とフックで防ぐ方法 | DevelopersIO
AI コーディングエージェントが `AGENTS.md` で乗っ取られる手口が話題になりました。この記事では、Claude Code の設定とブラウザの設定でこの攻撃を防ぐ方法を、実際に試しながら紹介します。個人でできる対策から Team プランでの組織一括配置、起きた後の追跡方法まで、段階的に解説します。
個人セキュリティ脅威動向レポート2026 上半期 ~ 個人利用者に被害をもたらす「詐欺」と「AIのリスク」~
本レポートは、最新の脅威動向を「個人セキュリティ脅威動向レポート 2026 上半期」として取りまとめたものです。個人ユーザーが直面するネット詐欺やAI関連リスクをはじめ、個人および社会の安全に深刻な影響を与える主要なセキュリティ課題について解説しています。
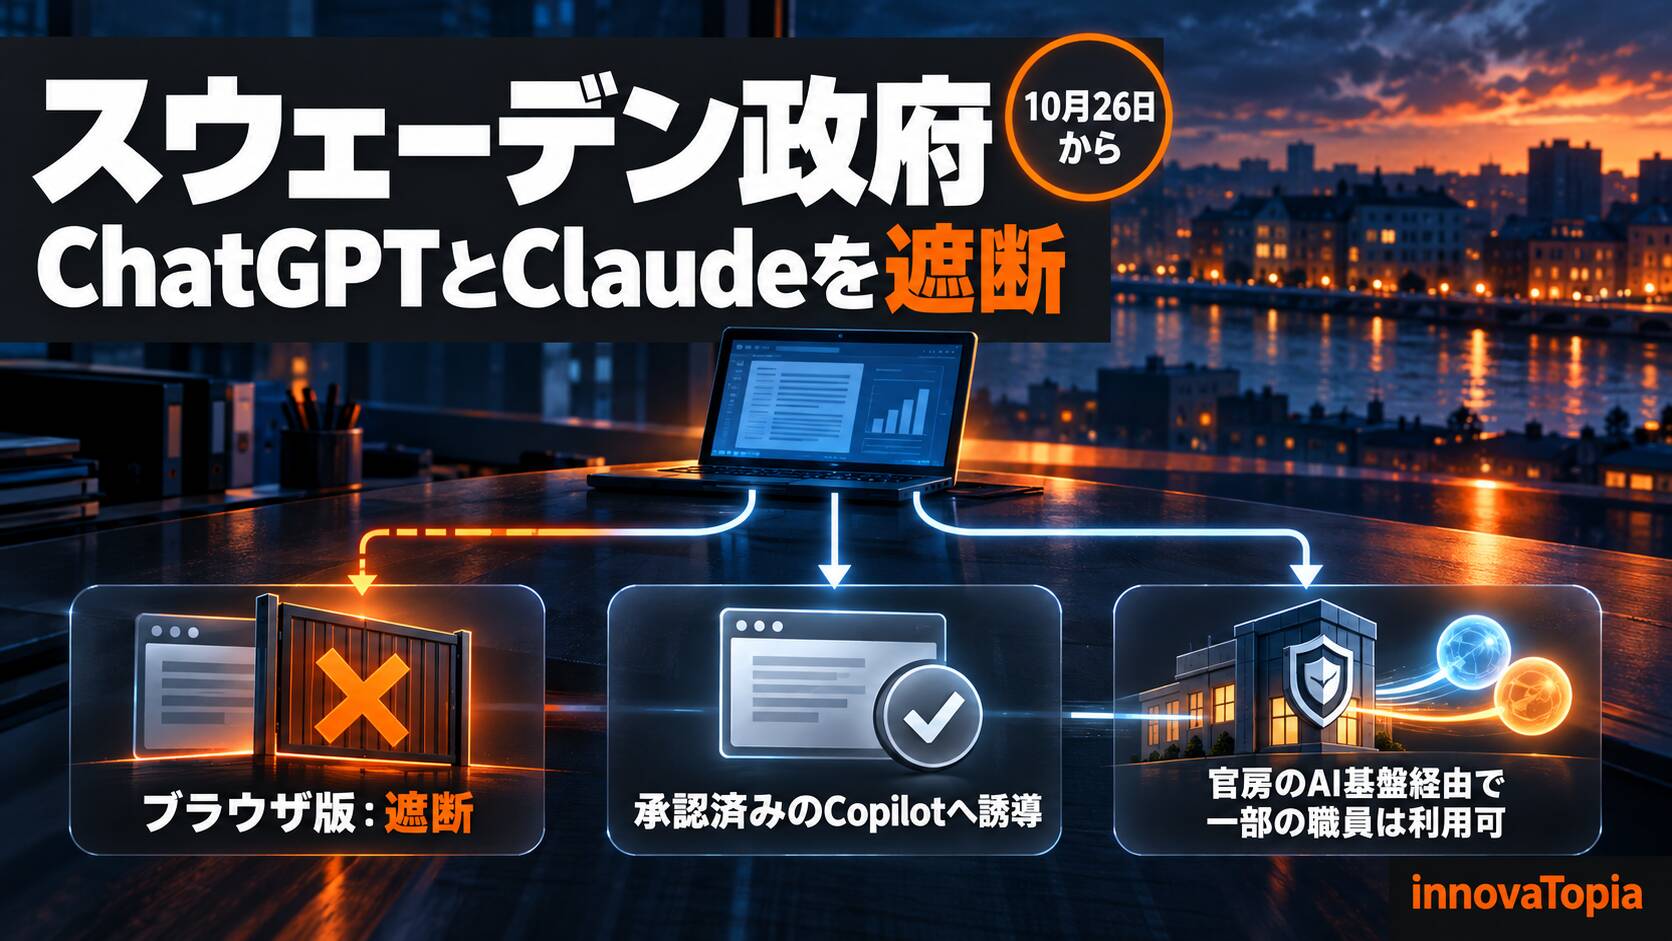
スウェーデン政府、職員PCでChatGPTとClaudeを遮断 Copilotへ誘導、両社モデルは官房の基盤経由で一部継続
スウェーデンの政府官房が10月26日から、職員の業務用PCでChatGPTとClaudeのブラウザ版を遮断します。承認したCopilotへ誘導する一方、両社の言語モデルは官房のAI基盤を通じて一部の職員が使い続けられます。会社ではなく契約と経路で線を引いた措置を、源内やパナソニックの事例と並べて読みます。
生成AIチャットボットの回答から危険サイトへ誘導される事例を確認
トレンドマイクロの脅威リサーチャーによる調査では、生成AIチャットボットの回答に含まれる外部Webサイトへのリンク(URL)や、そのURLに付与されたUTMパラメータ、アクセス元のリファラー情報などを分析しました。その結果、生成AIチャットボットの回答を経由して危険サイトへ誘導される事例を確認しました。
Dockerコンテナー内のbashからアプリケーション停止処理を実施するTIPS - めもめも
Dockerのコンテナーでアプリケーションを起動する場合、専用の起動スクリプトからアプリケーションを起動して、最後に(後からdocker attachできるように)bashを起動しておくことがあります。次は、httpdサービスを起動するコンテナーを作成する簡単なDockerfileですが、コンテナー起動時にスクリプト「…
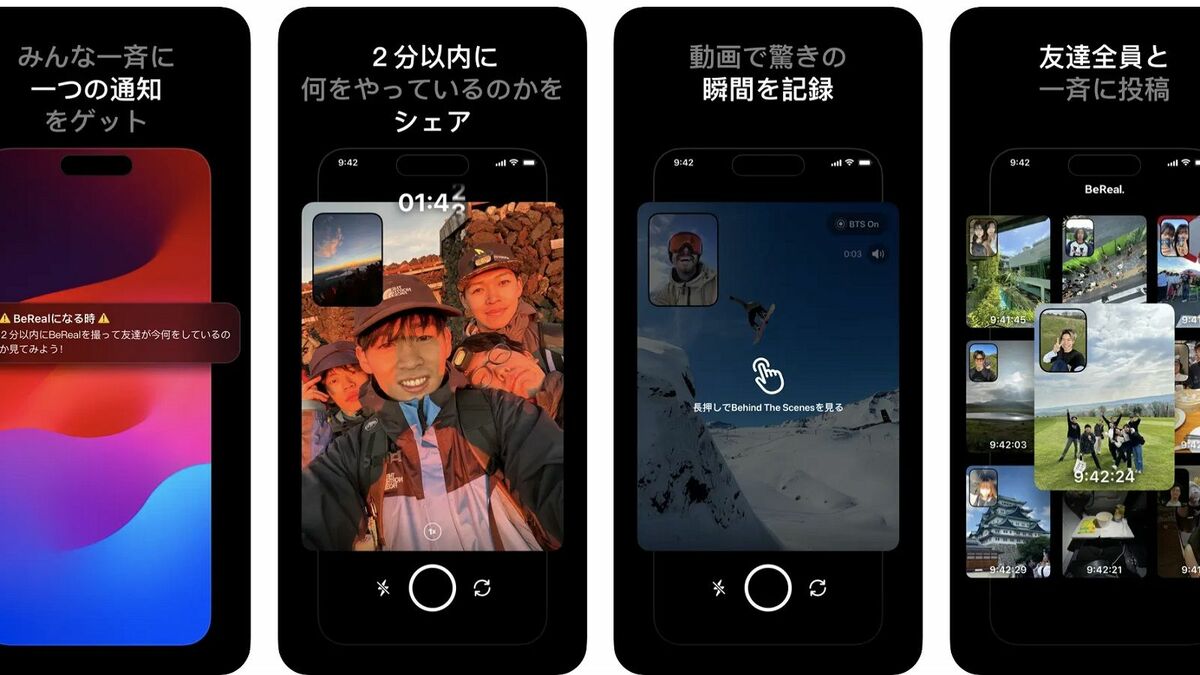
若者に人気の映えないSNS「BeReal」本当の怖さ 授業中やバイト中でもおかまいなしに撮影
“映え”から解放されたリアルな日常を記録するSNS「BeReal」が、若者の間で話題です。しかし、タイミングを選べない投稿ルールやゲーム性に夢中になるあまり、授業中やバイト中のトラブル、個人情報流出などのリスクも急増。安心して楽しむにはどうすれば良いのでしょうか?(このリード文はAIが作成しました)
iOSの設計を語り尽くす夜、「iOSアプリ設計ナイト」を開催しました #pixiv_ios_arch - pixiv inside
おばんです、最近買ったボイスチェンジャーの力によって可愛い女の子(の声)になりつつある田中です。 先日1月15日に書籍『iOSアプリ設計パターン入門』の発刊を記念して、弊社主催で「iOSアプリ設計ナイト」という勉強会を開催しました。今回はそのレポートをお送りします。 ビールでカンパイ イベントは乾杯からスタート。iOS…