

米Googleのデータ圧縮アルゴリズム「Brotli」のC言語実装で、認証なしにリモートからメモリを破壊できる深刻な脆弱性「CVE-2026-111497」が発見された。当初、米OpenAIによって「Node.js」の問題として報告されたこともあり 「Node2Shell」 と呼ばれていたが、のちの調査でHTTPを扱うさまざまなライブラリやアプリにも影響が及ぶことが判明。セキュリティ企業のAikido Securityなどが 「HTTP2Shell」 という呼称を用い始めている。
深刻なのはPHPやNode.jsだけじゃない。Google製技術の脆弱性「HTTP2Shell」対応急務
Googleが提供するオープンソースのデータ圧縮アルゴリズム「Brotli」において、メモリの内容漏洩や認証なしでのリモートコード実行につながる脆弱性(通称: HTTP2Shell)が明らかとなった。10月21日にPHPの脆弱性「PHP2Shell」と同じ日にNode.jsの脆弱性「CVE-2026-111497」として報告されたが、その後ほかのアプリケーションにも影響があると判明したことから、対応が進められている。
HTTP APIの詳細なエラー情報をレスポンスに持たせるための仕様 | 天使やカイザーと呼ばれて
今日では HTTP(s) で API が公開されることは当たり前の時代ですが、エラーをアプリケーションにどう伝えるかは、個々の API の設計に依存していました。特に、HTTP ステータスコードは有限であり、元々持っている意味があるので、自由に使うことはできません。API はそのドメインごとにもっと複雑で細かなエラー情報があるはずで、それらはレスポンスボディに載せてアプリケーションに伝えることになりますが、その書式に規定は今までありませんでした。
「Brotli」の脆弱性「HTTP2Shell」はMicrosoft製品にも影響、「.NET」に定例外更新/「Visual Studio」、「PowerShell」でもセキュリティアップデート
米Microsoftは10月25日(現地時間)、「.NET 8」「.NET 9」「.NET 10」向けに定例外(out-of-band:OOB)のセキュリティ更新をリリースした。次期バージョン「.NET 11」のリリース候補版(RC3)も公開されており、同社はできるだけ早いアップデートを推奨している。
Node2Shell Brotli vuln (CVE-2026-111497) evolves to HTTP2Shell, as libraries and apps using HTTP are affected.
The Brotli flaw behind Node2Shell (CVE-2026-111497) affects many libraries and applications using HTTP with Brotli or brotlicffi installed. Check your versions and upgrade to the fix.

歴史に刻まれるであろう世界的大流行を起こしている新型コロナウイルス「SARS-CoV-2」。その基本的な特徴・感染のメカニズム・対策など、有益そうなサイエンス情報を図解にまとめてみました。なるべく信頼性の高いと思われる資料を参照しましたが、日々更新される最新情報と合わせつつご活用ください。
歴史に刻まれるであろう世界的大流行を起こしている新型コロナウイルス「SARS-CoV-2」。その基本的な特徴・感染のメカニズム・対策など、有益そうなサイエンス情報を図解にまとめてみました。なるべく信頼性の高いと思われる資料を参照しましたが、日々更新される最新情報と合わせつつご活用ください。 pic.twitter.com/Y68oM0eKjL— ぬまがさワタリ@特別展「鳥」大阪展(〜6/14) (@numagasa) April 9, 2020

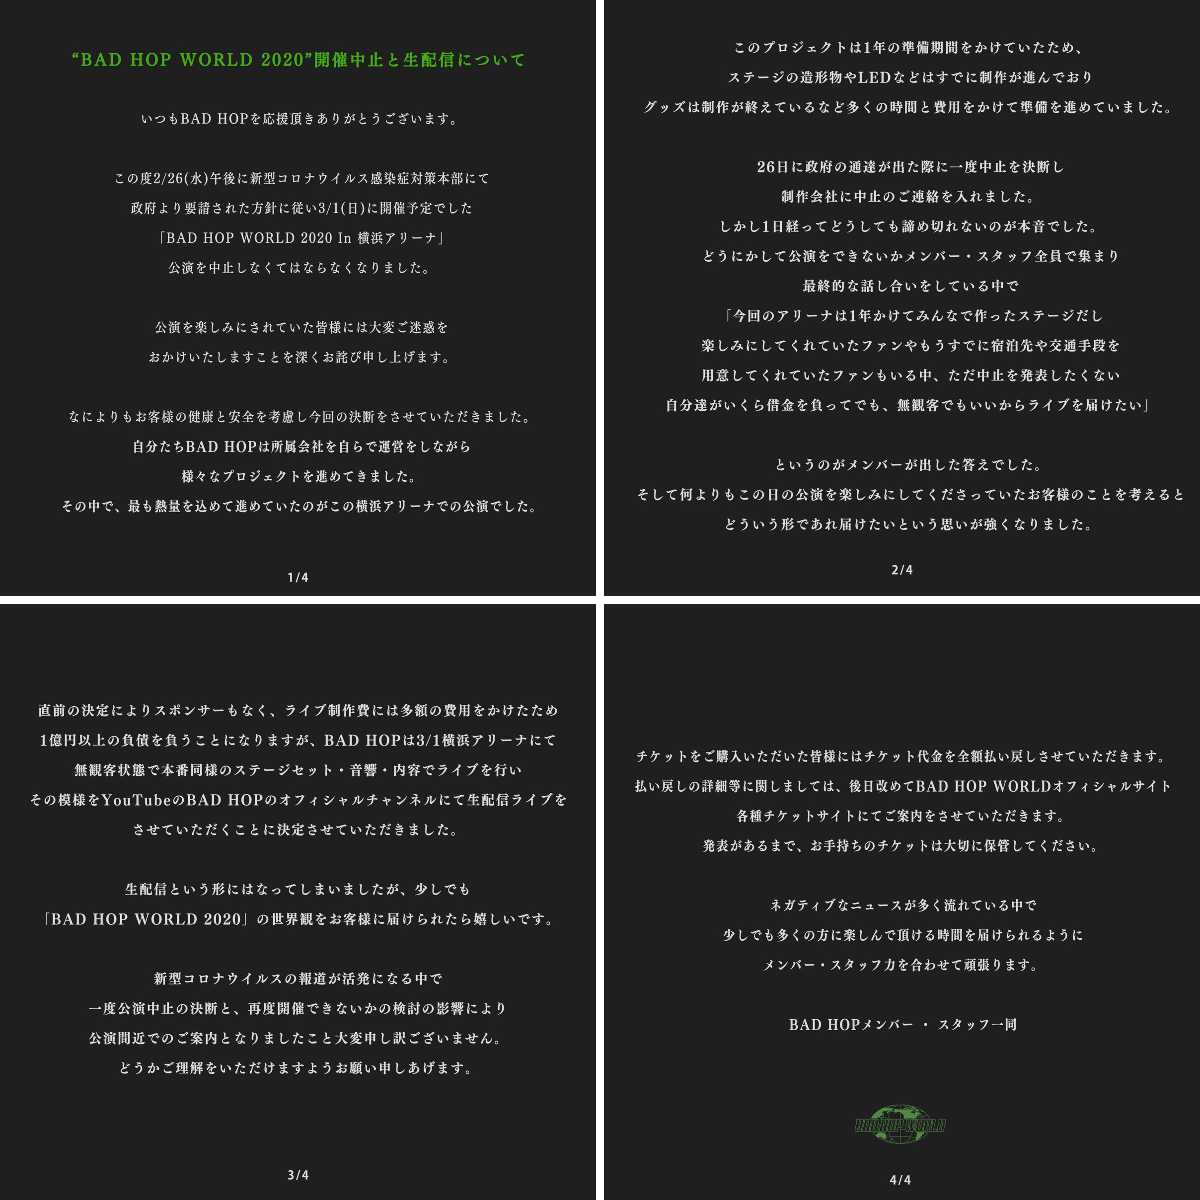
BAD HOPからのお知らせ。 この度、コロナウイルスの影響により3月1日に予定していた横浜アリーナの公演を中止とさせて頂きます事を深くお詫び申し上げます。 ですが、無観客状態で本番同様の内容でBAD HOPのYouTubeアカウントにてライブの生配信を決定しました。 詳細は添付画像をご確認ください。
BAD HOPからのお知らせ。この度、コロナウイルスの影響により3月1日に予定していた横浜アリーナの公演を中止とさせて頂きます事を深くお詫び申し上げます。ですが、無観客状態で本番同様の内容でBAD HOPのYouTubeアカウントにてライブの生配信を決定しました。詳細は添付画像をご確認ください。 pic.twitter.com/yQIHNsGSYP— BAD HOP (@badhop_official) February 28, 2020
晩年のIEに思いを馳せる
昨年くらいから多くのプロダクトでIE11のサポート終了が盛んになり、今年はIE11自体がサポートを来年終了することを発表したり、Google検索のIEサポート終了があったり、1つ大きな時代の節目のようなものを感じる1年でした。 IEは最盛期は95%近くのシェアを占めていたそうですが、2021/10時点のデータではIEのシェアはPCで4%程度とやはりだいぶシェアも落ちてきた印象もあるし、そもそも昨今はスマホブラウザの流入が多いプロダクトなんかではIE対応自体ほとんどやってなかったという方も多いのかもしれません。

リニューアルした日経電子版が高速すぎてヤバイ件|konpyu
日本経済新聞は国内を代表する経済誌だ。その電子版はwebでの継続課金を大成功させ、いまや50万以上の有料会員を擁するモンスターサイトだ。 その日経電子版が11月6日に全面リニューアルしたのだが、公開後、web業界がにわかにざわついた。表示速度が爆速だったのだ。日経公式もモバイルで2倍の表示速度を達成したと堂々と宣言していた。 webサービスは継続率こそ神KPIで、その継続率には速度が大きく影響する。 これはチェキらないとヤバイと感じ、友人のkitakさんとスピードの秘密を調査してみた。 Fastlyをコンテンツキャッシュに使う 殆どのデータはFastlyを経由し
VRC内での楽曲の使用について|mizukei
5月11日16時半から、VRChatで法律問題について情報交換する集会場(第2回)というイベントを開催してみました。参加者は6名ほどで、様々な悩みについて、議論が白熱し楽しい時間でした。 その中で、VRC内でライブをする際に、他人が著作権を有する音楽を流してもよいかという話しが出てきました。 そこで、普段、著作権法をあまり取り扱っていないため、誤り等あるかもしれませんが、VRC内での楽曲の使用についてまとめてみました。 なお、著作権フリーの音楽であれば、基本的に下記のことは気にしないで良いですが、その場合には利用規約等に注意してください。 著作権とは 著作権とは、著作物を保護
【全文無料】何故SUZURIからクリエイターが離脱していくのか?|そもそも『Palantir』って何?|ウラケン・ボルボックス
1. SUZURI界隈がざわついている 先週からXのタイムラインに、気になるポストが流れてくるようになった。 「SUZURIを退会しました」 「ショップを非公開にしました」 「今後は別のサービスに移行します」 SUZURIといえば、イラストレーターやデザイナーならご存じの方も多いだろう。自分のイラストを登録すると、Tシャツやステッカー、アクリルキーホルダー、スマホケースなど、さまざまなグッズにして販売できるサービスである。 私も数年前に登録し、最近ではNOWARアイテムのトリブンから一部を、国境なき医師団や、ユニセフに寄付したりしている。 ウラケンストア ( ulake
eMudhraで侵害された8つの認証局すべての秘密鍵はなんとたった「1バイト」で秘密鍵の1つは「4」、Mozilla・Microsoft・Apple・Chromeのルートプログラムや多くの下流トラストストアによって信頼されているルート証明書に連鎖
2026年10月20日、eMudhraの中間認証局(CA)証明書8件の秘密鍵が侵害されたことが明らかになりました。侵害された証明書はMozilla・Microsoft・Apple・Chromeなどの主要なルートプログラムおよび多くの下流トラストストアによって信頼されているルートに連鎖していたため、攻撃者は侵害された中間CAの秘密鍵を悪用して様々なウェブサイトやサービスになりすますことが可能になっていました。
マザーボードの電池一個で、危うくPCを買い替えるところだった😭|地雷魚
今朝、パソコンの電源を入れたら起動しなかった。 電源ボタンを押すと何かが動く気配はある。画面に何も出ない。ウンともスンとも言わない。何度押しても同じだ。放電(電源コードを抜いて電源ボタンを数回押す)を試みた。治らない。 「そろそろ買い替えかなー」と頭をよぎった。 今月は出費がかさんでいる。折しもLLMバブルとイラン情勢の余波で物価が上がっている。タイミングとしては最悪だ。 原因はマザーボードの電池切れだった。 CR2032、コンビニでも売っているボタン電池一個だ。価格にして数百円。交換所要時間は、まあグラボが邪魔だったので外す手間を含めて30分ほどかかったが、それで
【詳細レビュー】パガーニ ユートピア - 860馬力 V12 MTのハイパーカー
【曲コメント】DDR TAGMIX -LAST DanceR-|TAG
これは「A」から始まり「ピリオド」で終わる物語 最後に1曲作らせてもらえることになったので、かつてからやりたかった事を実行することにした。 初期のDDRサントラはダンスマニアとタイアップしていたこともあり、Disc-1は通常のサントラでDisc-2がノンストップというのが代名詞になっていた。 これに憧れてTAGアルバムが出た暁にはDisc-2をノンストップにしようと考えていた。結果的にアルバムが出ることはなかったのだが、このノンストップを2分にまとめてみようとそう考えたのだ。 気持ち的にはDDR初出のTAG曲全てをぶちこみたい思いでいっぱいだったが、どうしても収まり切らな
PHPの脆弱性をHacker Newsにリークした人物が「秘密だと知らなかった」と謝罪
ウェブサイトやウェブアプリの開発に広く使われているプログラミング言語「PHP」に深刻な脆弱(ぜいじゃく)性が見つかったことで、日本時間の2026年10月21日23時にセキュリティ更新プログラムおよび詳細情報が公開されることがアナウンスされ、多くのウェブサイトやサービスが緊急メンテナンス入りする騒動に発展しました。この件はもともと、PHPセキュリティチームがパッチを公開予定でしたが、ソーシャルニュースサイトのHacker Newsで脆弱性情報が漏えいしたため、前倒しになりました。これを投稿したユーザーがHacker Newsに再度登場し、「PHPの情報公開禁止について何も知らず、とんでもない形で裏目に出た」と騒動に対して謝罪しています。
SimpleX Public Namesは、この「国家から解放されたドメイン」の一つです。現在普及しているドメインは業者に登録する形をとっており、技術的には業者が剥奪もなりすましもできてしまうため、利用者が所有しているとはいえません。自由なデジタルインフラの提供者は現に、アメリカのファシストに「テロリスト」呼ばわりされたことでドメインを奪われたわけです。これに対しSimpleX Public Namesは分散的なブロックチェーンに基づいており、誰にも奪うことのできない、真に所有できるドメインです。 simplex.chat/blog/20260722-simplex-public-…

SimpleX Public Names — a Name Nobody Can Take From You
simplex.chat
東京大学 SNS 分散化プロジェクト
自由なインフラが政府にとってテロリズムとみなされ、国家的な攻撃によって強制的に排除されるようになった今、我々には国家から解放されたインフラ―ドメインや送金システム―が必要です。 note.com/akiohoshi/n/n11bbdd7c51c7