

スクリプト言語「PHP」の開発チームは11月19日(協定世界時)、予告通り「PHP」のセキュリティアップデートを実施した。現在、以下の修正版が利用可能。
PHP脆弱性“PoCフライング公開”の経緯、支援財団が公表 混乱広げた企業を名指しで批判
PHP脆弱性がこれほどまでに世間を騒がせたのは、その緊急性はもちろん、本来伏せておくべきだった情報の先出しが影響している。開発プロジェクトを支援するThe PHP Foundation(PHP財団)が経緯を公開した。
PHP2Shell、公表4日前に悪用の試み 「公表日より前にさかのぼって調査を」とAmazon
Amazonの脅威調査チームは、PHPの緊急脆弱性「PHP2Shell」を悪用する試みを公表4日前にハニーポットで検知したと発表した。公開後は悪用が急拡大。AIによる攻撃コード作成の加速を指摘し、対応期限の時間単位での管理や公表前への調査遡及など前提の見直しを呼び掛けた。
PHP 8.5.13など公開、脆弱性Critical 7件を修正 10月の修正が不完全だった1件も
PHPが11月19日、8.5.13など4系統のセキュリティリリースを公開し、Criticalの脆弱性7件を直しました。うち1件は10月のPHP2Shellの修正が不完全だったものです。PHP-FPMの接続の使い回しなど成立の条件を読み分け、国内レンタルサーバー各社の対応、PHP 8.1以下のサイトの注意点を整理します。
結局“PHP騒動”って、何があったの? そもそもPHPとは、何がヤバいのか、どうなったのか解説 | ギズモード・ジャパン
PHPの重大な脆弱性による大規模なセキュリティ騒動の原因や、Webサービス停止の背景を分かりやすく解説します。
PHPの2件の深刻な脆弱性(CVE-2026-109618、CVE-2026-109619)についてまとめてみた - piyolog
2026年10月21日、PHPの開発元であるThe PHP Groupは、PHPの深刻な脆弱性2件を修正するセキュリティリリースを公開しました。ここでは関連する情報をまとめます。 何が起きたの? PHPのセキュリティチームは10月20日(協定世界時)、2件の critical な脆弱性を修正するセキュリティリリースを1…
PHP脆弱性でいち早くサービス停止、コドモン経営判断の舞台裏 実はオンラインイベントの真っ最中だった
多くの情報セキュリティ担当者が対応に追われ、今なお爪痕が残るプログラミング言語「PHP」の脆弱性。いち早くサービス停止を判断し、注目を浴びたコドモンに、当時の判断について聞いた。(1/4 ページ)
PHPとNode.jsが同じ日に緊急パッチ、どちらもリモートコード実行の恐れ
さまざまなアプリケーションやWebサービスなどで広く使われているプログラミング言語やツールでの脆弱性報告が続いている。オープンソースのプログラミング言語「PHP」では10月21日、リモートコード実行につながる脆弱性があったとして情報とパッチを公開。JavaScript実行環境の「Node.js」でも同日、リモートコード実行につながるものを含む複数の脆弱性情報を公開し、パッチの提供を開始した。
「PHP2Shell」脆弱性公表後に悪用試行が数百万件単位に増加したとCloudflareが報告、顧客向けには新ファイアウォールを開発して有効化
世界の多くのウェブサイトやサービスで利用されているPHPに重大な脆弱性「PHP2Shell」が見つかり緊急アップデートが行われた一件で、公表前は数千件程度だった悪用試行が公表後は爆増し、公表から12時間ほどで数百万件という単位に増加していたことをCloudflareが報告しています。
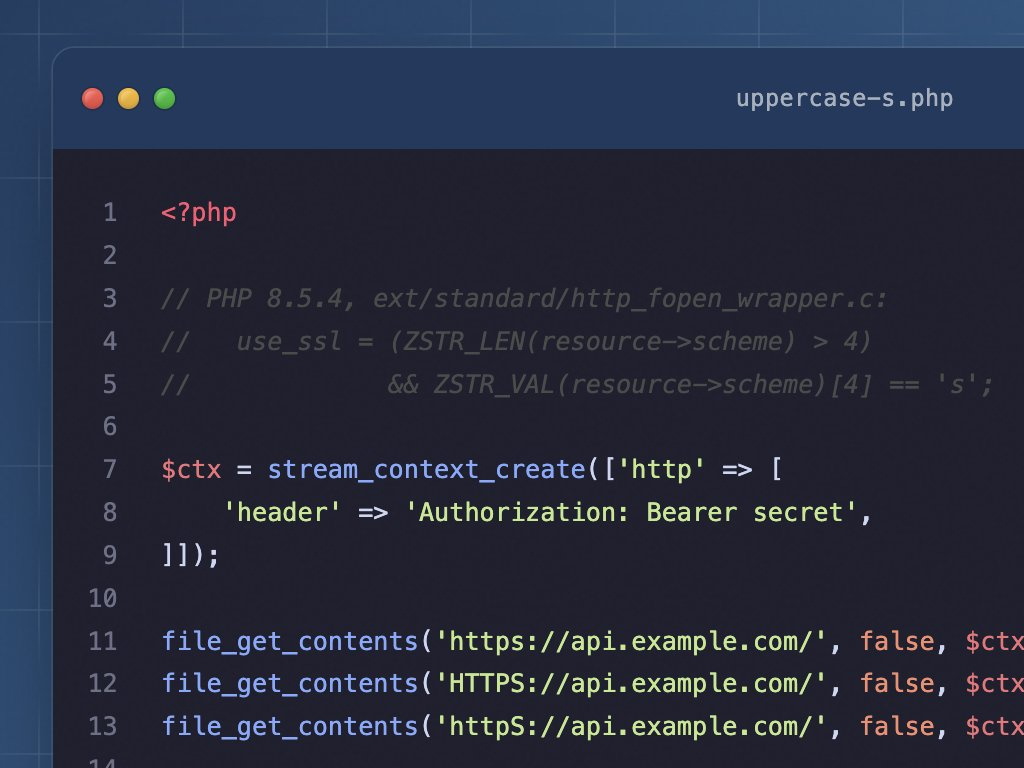
「httpS://」だと暗号化されず平文で送信……「PHP」に約20年潜んでいた脆弱性が解決/問題はいたってシンプル、なんともはや……【やじうまの杜】
「やじうまの杜」では、ニュース・レビューにこだわらない幅広い話題をお伝えします。
PHPの脆弱性、修正パッチの公開前から攻撃の試み
プログラミング言語PHPに見つかった2件の重大な脆弱性「PHP2Shell」。AWSの調査で、修正パッチの公開4日前に攻撃が試みられていたことが判明した。

PHPの重大脆弱性「PHP2Shell」はセキュリティ企業のCalifとWizがAIを用いて発見しOpenAIの枠組みを使って対策したことが判明
プログラミング言語のPHPに「PHP2Shell」と呼ばれる重大な脆弱性が見つかり、緊急アップデートがリリースされました。「PHP2Shell」の2つの脆弱性は、セキュリティ企業のCalifとWizがそれぞれ独立して2026年8月に発見していたことが報告されています。
PHP2Shell、PAN-OS機器など25台がroot化 Fragnesiaと連鎖し米政府関連のADへ
PHPの脆弱性PHP2ShellとLinuxの脆弱性Fragnesiaが連鎖し、PAN-OSで動くファイアウォールと管理サーバー計25台がroot権限を奪われました。米国政府関連の組織ではActive Directoryへの攻撃も。修正版が届く前の数日に起きた侵害と、その間の備えを解説します。
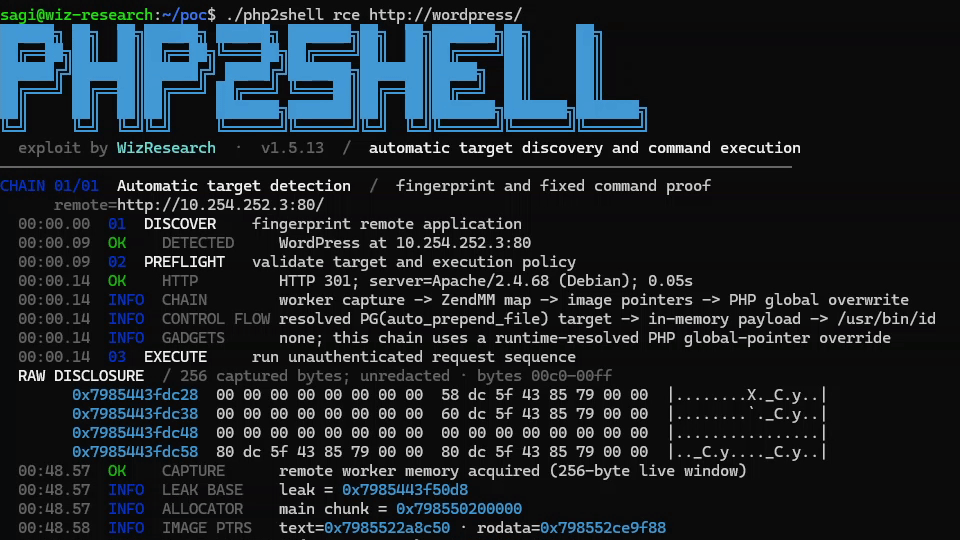
PHP2Shell
PHP2Shell(ピーエイチピー・ツー・シェル)は、プログラミング言語PHPの内部に存在する、2026年10月に公表された、2件の重大な脆弱性の総称である。共通脆弱性識別子(CVE)ではCVE-2026-109618およびCVE-2026-109619として知られ、特定の条件下で認証を受けていない攻撃者による遠隔コード実行(RCE)を可能にする。いずれも共通脆弱性評価システム(CVSS)バージョン4.0において深刻度9.2と評価された[2]。
PHP「緊急」脆弱性悪用の試み、数百万件に CloudflareのCEOが報告
公表後45分で数万件、2時間以内に数十万件に跳ね上がり、その後、数百万件に達したという。
AmazonはPHP2Shell脆弱性を悪用した攻撃を公開4日前に検出していた
Amazonの脅威情報チーム「Amazon Threat Intelligence」は、PHPの脆弱(ぜいじゃく)性「PHP2Shell」を悪用しようとする攻撃を、脆弱性が一般公開される4日前に検出していたと発表しました。情報公開後には攻撃が広範に確認されており、Amazonは早急なセキュリティ更新と過去の攻撃履歴の調査を呼びかけています。
PHP脆弱性、海外では“政府サイトごと停止”も オランダの電子認証やWikipedia関連サービスなどにも影響
プログラミング言語「PHP」の「緊急」レベルの脆弱性2件を巡り、海外では政府サイトを予防的に停止する動きが相次いだ。オランダは行政ポータルや認証基盤「DigiD」まで止め、フィンランドは政府の公開向けネットサービスを全て停止した。