

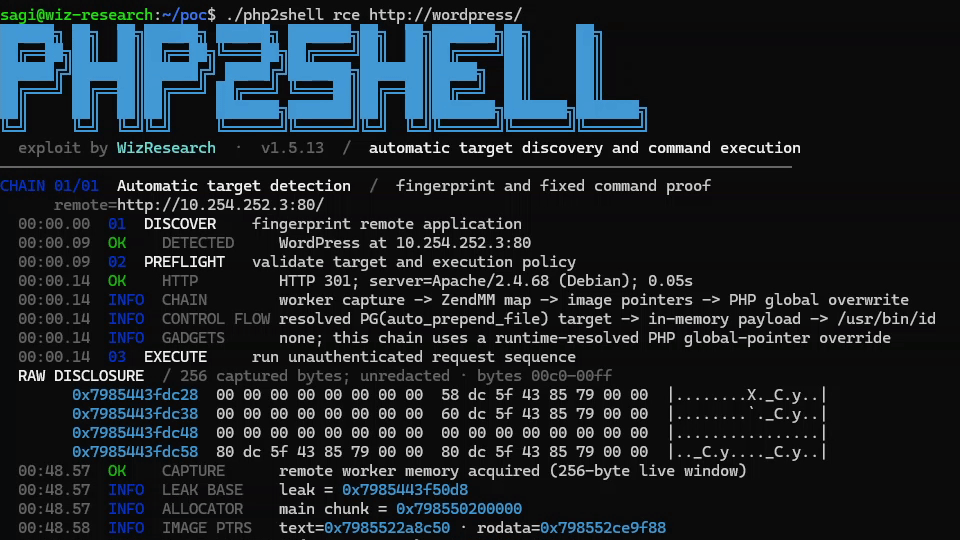
プログラミング言語のPHPに「PHP2Shell」と呼ばれる重大な脆弱性が見つかり、緊急アップデートがリリースされました。「PHP2Shell」の2つの脆弱性は、セキュリティ企業のCalifとWizがそれぞれ独立して2026年8月に発見していたことが報告されています。
「PHP2Shell」脆弱性公表後に悪用試行が数百万件単位に増加したとCloudflareが報告、顧客向けには新ファイアウォールを開発して有効化
世界の多くのウェブサイトやサービスで利用されているPHPに重大な脆弱性「PHP2Shell」が見つかり緊急アップデートが行われた一件で、公表前は数千件程度だった悪用試行が公表後は爆増し、公表から12時間ほどで数百万件という単位に増加していたことをCloudflareが報告しています。
PHPの2件の深刻な脆弱性(CVE-2026-109618、CVE-2026-109619)についてまとめてみた - piyolog
2026年10月21日、PHPの開発元であるThe PHP Groupは、PHPの深刻な脆弱性2件を修正するセキュリティリリースを公開しました。ここでは関連する情報をまとめます。 何が起きたの? PHPのセキュリティチームは10月20日(協定世界時)、2件の critical な脆弱性を修正するセキュリティリリースを1…
PHP2Shell、公表4日前に悪用の試み 「公表日より前にさかのぼって調査を」とAmazon
Amazonの脅威調査チームは、PHPの緊急脆弱性「PHP2Shell」を悪用する試みを公表4日前にハニーポットで検知したと発表した。公開後は悪用が急拡大。AIによる攻撃コード作成の加速を指摘し、対応期限の時間単位での管理や公表前への調査遡及など前提の見直しを呼び掛けた。
PHPの重大な脆弱性「php2shell」(CVE-2026-109618、CVE-2026-109619)の概要と対応指針 - GMO Flatt Security Blog
PHP開発チームは2026年10月21日22時40分頃(日本時間)に重大な脆弱性2件を含む、セキュリティリリースをリリースしました。両件のCVSS v4.0スコアは9.2となり、どちらも一般的な構成において任意コードに繋がるものです。 本脆弱性の発見に関与すると見られる研究者の投稿、及び開示に関与した Wiz 社の記事…
【解説】PHP2Shell、AIが見つけたPHPの重大脆弱性 CVE番号の流出で公開を前倒し
PHPの重大な脆弱性「PHP2Shell」は、AIを使った研究で8月に見つかり、2か月あまりかけて修正の準備が進められていました。CVE番号の流出、実演動画の誤公開、修正入りイメージの先行公開と、公開予定日の2日前から何が起きたのか。OpenAIの主張と日本と各国の対応を、一次情報で読み解きます。
PHPの脆弱性をHacker Newsにリークした人物が「秘密だと知らなかった」と謝罪
ウェブサイトやウェブアプリの開発に広く使われているプログラミング言語「PHP」に深刻な脆弱(ぜいじゃく)性が見つかったことで、日本時間の2026年10月21日23時にセキュリティ更新プログラムおよび詳細情報が公開されることがアナウンスされ、多くのウェブサイトやサービスが緊急メンテナンス入りする騒動に発展しました。この件はもともと、PHPセキュリティチームがパッチを公開予定でしたが、ソーシャルニュースサイトのHacker Newsで脆弱性情報が漏えいしたため、前倒しになりました。これを投稿したユーザーがHacker Newsに再度登場し、「PHPの情報公開禁止について何も知らず、とんでもない形で裏目に出た」と騒動に対して謝罪しています。
AmazonはPHP2Shell脆弱性を悪用した攻撃を公開4日前に検出していた
Amazonの脅威情報チーム「Amazon Threat Intelligence」は、PHPの脆弱(ぜいじゃく)性「PHP2Shell」を悪用しようとする攻撃を、脆弱性が一般公開される4日前に検出していたと発表しました。情報公開後には攻撃が広範に確認されており、Amazonは早急なセキュリティ更新と過去の攻撃履歴の調査を呼びかけています。
ゴキブリ対策完全版! 人類 VS ゴキの戦いに終止符を打つ「殲滅法」をアース製薬に聞いてきた(1/4) | ねとらぼ
♪夏が来〜れば思い出す〜 はるかなゴキ〜 黒いゴキ〜 夏です。ゴキブリ対策やってますか? にっくき奴はどうすれば殲滅(せんめつ)できるのか? 根絶やしにする方法はないのか? 人類が月にロケットを飛ばす21世紀に、たかが黒いゴキを退治できないとはなんなのか? というわけで、ゴキブリ対策のプロともいえるアー…
個人セキュリティ脅威動向レポート2026 上半期 ~ 個人利用者に被害をもたらす「詐欺」と「AIのリスク」~
本レポートは、最新の脅威動向を「個人セキュリティ脅威動向レポート 2026 上半期」として取りまとめたものです。個人ユーザーが直面するネット詐欺やAI関連リスクをはじめ、個人および社会の安全に深刻な影響を与える主要なセキュリティ課題について解説しています。
php2shell
感情移入の邪魔をするエンパシーギャップに注意
「自分は絶対にそうしない」の正体 デザイナーであれば思いやりではなく感情移入ができるようになっておきたい [https://yasuhisa.com/could/article/empathy-design/]ですが、同じ立場になって考えるだけだと思わぬ落とし穴に出くわします。 ダイエット、新年の抱負、過労、セクハラなど、様々な方達のエピソードを聞いたときに「自分だったらそんなことはしない」「なぜそうなってしまったのか」と反応してしまったら危険信号です。それは、 Empathy Gap [https://en.wikipedia.org/wiki/Empathy_gap] (エンパシーギャップ)と呼ばれる認知バイアスの可能性があります。 エンパシーギャップには大きく 2 パターンあります。 * 感情の高ぶりや非日常的な状況の影響力を過小評価してしまう状態 * どのような状況でも客観的に分析・思考できると過大評価してしまう状態 例えば新年の抱負を考えるときは、真っ新な気持ちで様々なプランを立てると思います。しかし、日が経つと次第に宣言した習慣が続かなくなってしまうことがあ
PHP2Shell、修正から1日|「被害は確認されていない」をどう読むか?サービスは戻っても残る3つの宿題
ネットショップや銀行の受付、ゲームまでを止めたPHPの重大な脆弱性。修正版の公開から一日がたち、多くのサービスが戻りましたが、悪用の試みは数百万件に達し、国内では被害の公表も出ています。攻撃の痕跡がほとんど残らないこと、メモリから漏れた情報は戻らないこと、修正が届かないサイトの多さを、一次情報をもとに整理します。
php2shell PHP-FPM exploit - phpMyAdmin, WordPress, and phpbleed
【事前準備のお願い】PHPのセキュリティリリース公開予定について | 情報セキュリティ | IPA 独立行政法人 情報処理推進機構
情報処理推進機構(IPA)の「【事前準備のお願い】PHPのセキュリティリリース公開予定について」に関する情報です。
持続可能な開発を目指す ~ ドメイン・ユースケース駆動(クリーンアーキテクチャ) + 単方向に制限した処理 + FRP - Qiita
この記事は、開発を持続可能にできるようなアーキテクチャとその適用方法を考察するものです。 骨子はできていますが、実装経験をフィードバックして詳細を若干変更するかもしれません。 勉強不足な点もあるので、意見を歓迎します。 開発においてよくある問題点 ビジネスロジックの本質...

