Nintendo Switch 2のセキュリティを突破し、非公式プログラムを実行できるようにする手法「ns2jb」が公開されました。開発にはOpenAIのコーディングAI「OpenAI Codex」が活用され、AIが実際のゲーム機を遠隔操作しながら脆弱(ぜいじゃく)性を調査するという手法が採用されています。
個人情報保護法 AI開発優先の危うさ:中日新聞Web
個人情報保護法の改正案が衆院で審議されている。人工知能(AI)開発を促進するため、企業が機微な個人情報を本人の同意なく収集できる特例規...
ドローン攻撃でYandexのデータセンターが相次ぎ停止:ボット通信も急減、ロシアのIT基盤に何が起きたのか?
Yandexの3拠点がドローン攻撃で被害を受け、ボット通信が急減した。公開データに見える部分回復と検索巡回の存在から観測の限界を読み解き、クラウド復旧の余力と企業の書類業務への影響を追う。
<社説>個人情報保護法 AI優先の緩和は危険だ:北海道新聞デジタル
人工知能(AI)の開発促進のため、企業が機微な情報を本人の同意なく取得できる特例を設ける個人情報保護法改正案が参院で審議入りした。漏えいのリスクや重大な人権侵害を防ぐ歯止めが十分とは言い難い。抜本的...
トレンドマイクロ、日本の法人組織のAI時代におけるセキュリティ強化に向けて、最大100億円相当のサイバーレジリエンス支援策を発表
「トレンドマイクロ、日本の法人組織のAI時代におけるセキュリティ強化に向けて、最大100億円相当のサイバーレジリエンス支援策を発表」を本日公開したことをお知らせします。
個人セキュリティ脅威動向レポート2026年上半期を公開 | トレンドマイクロ
「個人セキュリティ脅威動向レポート2026年上半期を公開」を本日公開したことをお知らせします。
AI開発なら本人同意なく提供 個人情報保護法改正案の問題点とは?:朝日新聞
個人情報保護法改正案の国会審議に、いつになく注目が集まっている。火種となっているのは、AI(人工知能)開発やビッグデータ活用を進めるため、本人の同意なく個人データを企業に提供できるようにする特例だ。…

全社のAI刷新に取り組むために作成したAsIs・ToBe作成支援Coworkスキル | DevelopersIO
全社のAX刷新を推進するため、AIが既存資料からたたき台を作成し、AX推進者が確認・修正する形でAsIs・ToBeを整理するCoworkスキルを開発しました。その詳細と、今後の改善目標をご紹介します。
【事前準備のお願い】PHPのセキュリティリリース公開予定について | 情報セキュリティ | IPA 独立行政法人 情報処理推進機構
情報処理推進機構(IPA)の「【事前準備のお願い】PHPのセキュリティリリース公開予定について」に関する情報です。
持続可能な開発を目指す ~ ドメイン・ユースケース駆動(クリーンアーキテクチャ) + 単方向に制限した処理 + FRP - Qiita
この記事は、開発を持続可能にできるようなアーキテクチャとその適用方法を考察するものです。 骨子はできていますが、実装経験をフィードバックして詳細を若干変更するかもしれません。 勉強不足な点もあるので、意見を歓迎します。 開発においてよくある問題点 ビジネスロジックの本質...

トクリュウのスマホ、遠隔で解析 被害防止へ、早期導入を提言―有識者会議、法改正目指す・警察庁:時事ドットコム
匿名・流動型犯罪グループ(トクリュウ)による被害を防ぐ新たな対策が急務だとして、警察庁の有識者検討会は24日、トクリュウが犯行に用いるスマートフォンから通信内容や情報を入手する「遠隔解析」を早期に導入するべきだとする提言をまとめた。同庁は制度の具体化を急ぎ、次の臨時国会にも警察官職務執行法改正案の提出を目指す。

情報漏洩「システム発注、雑だった可能性も」 企業に求められるのは:朝日新聞
企業を狙った不正アクセスなどによる個人情報の漏洩(ろうえい)が相次いでいる。サイバーセキュリティーに詳しい立命館大学の上原哲太郎教授は、大きな問題点として、「企業のセキュリティー意識が相当変わらなけ…
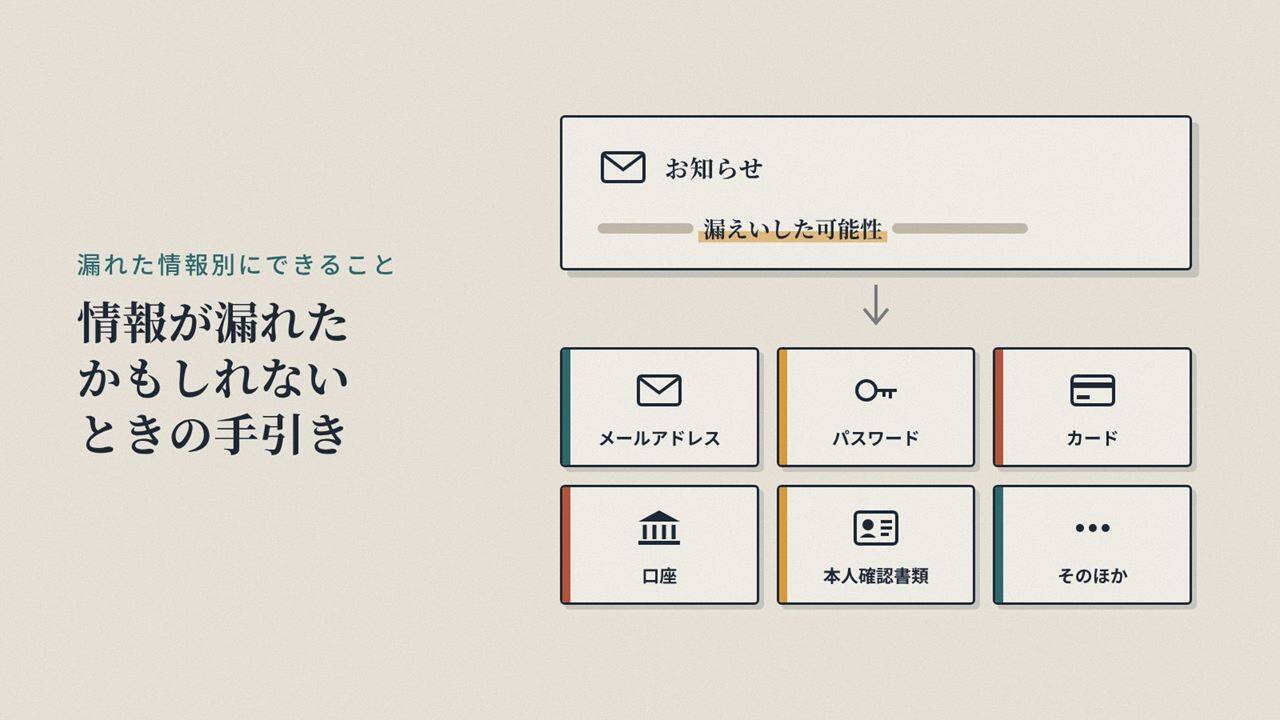
情報が漏れたかもしれないときの手引き|漏れた情報別にできること
企業から「あなたの情報が漏えいした可能性があります」と知らされたら、何をすればよいのか。メールアドレス、パスワード、カード情報、本人確認書類など、漏れた情報の種類ごとに、まず確かめることと相談先を、警察庁やデジタル大臣の呼びかけをもとに整理しました。漏えいに便乗した偽の連絡への注意点もまとめています。
総務省がグーグルやXなど5社に勧告 情プラ法に基づく報告に不備:朝日新聞
総務省は24日、米グーグルなど5社に対し、インターネット上の誹謗(ひぼう)中傷への対策を定めた「情報流通プラットフォーム対処法」(情プラ法)にもとづく是正勧告をした。悪質な投稿への対応状況などを公表…
Linuxカーネルの深刻な脆弱性「PwnEscape」(CVE-2026-99999)、ゲストの仮想マシンからホスト側Linux OSに不正なコードを実行できる可能性
悪意のある攻撃者がLinuxの仮想マシンを不正に操作することで、仮想マシンの境界を抜けてホスト側のLinux OSで不正なコードを実行できる可能性がある脆弱性「PwnEscape」(CVE-2026-99999)の情報が公開されています。 ...