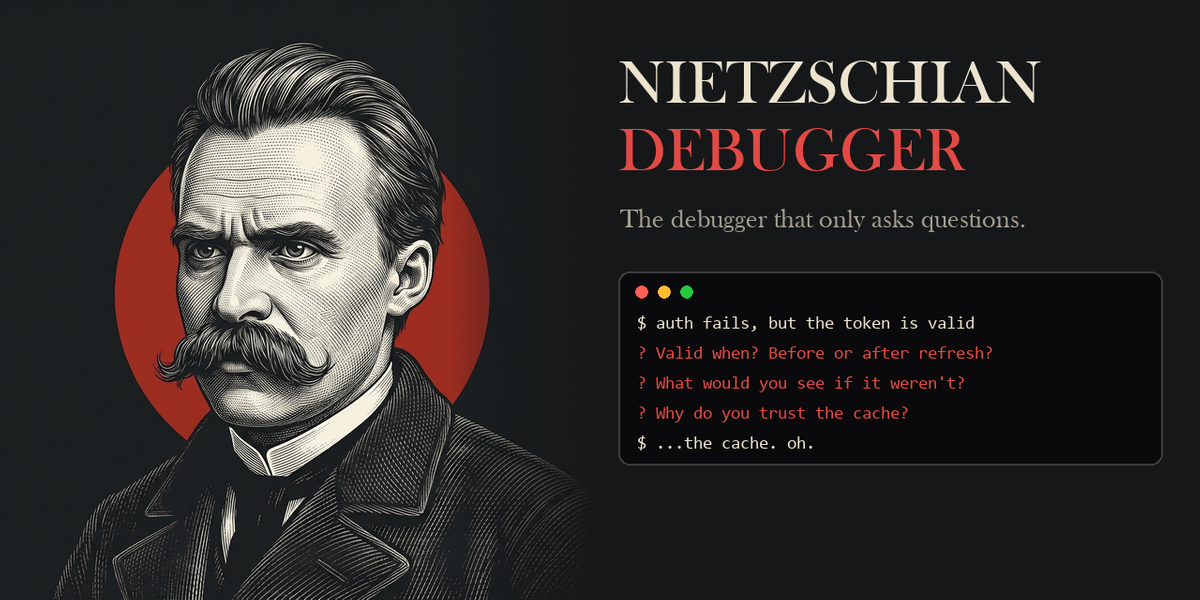
プログラムの不具合をAIに相談すると修正方法を教えてくれるのが一般的ですが、あえて答えを教えずに質問を繰り返すデバッグツール「Nietzschian Debugger」がGitHubで公開されています。開発者自身に不具合の原因を考えさせることで問題解決能力を鍛えるという、AIへの依存を減らすことを目指したツールとなっています。
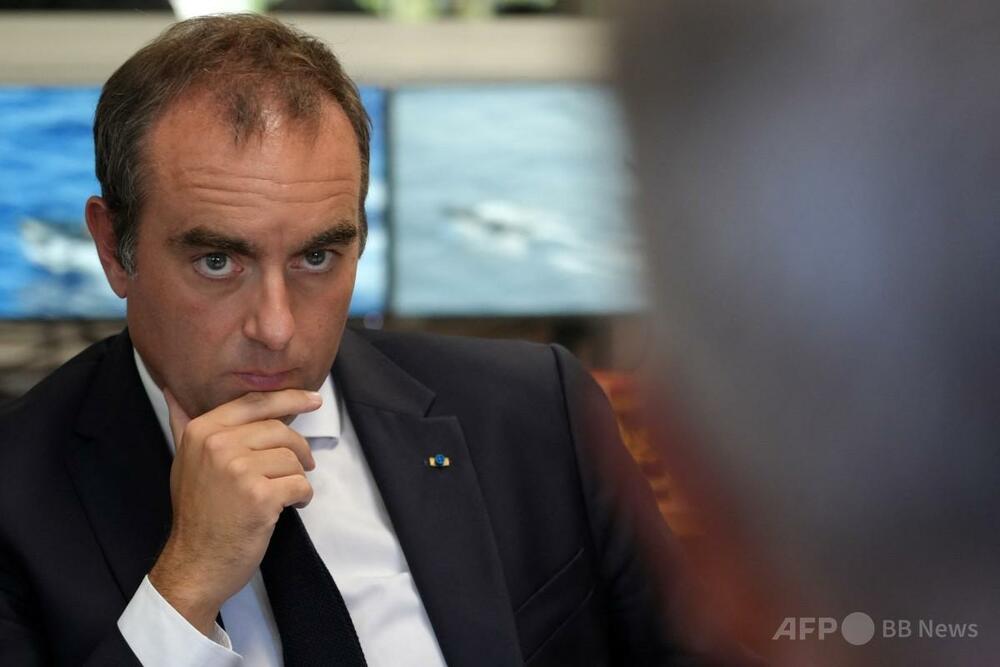
フランス、開発援助を不法移民対策への協力と紐づけ コモロ猛反発「耐え難いほど傲慢」
【8月29日 AFP】フランスのセバスチャン・ルコルニュ首相がコモロおよびアフリカ6か国に対する開発援助について、インド洋のフランス海外県マヨット(マホレ)への不法移民流入抑制への協力を条件にすると述べたことに対し、コモロ政府は27日、「耐え難いほど傲慢(ごうまん)だ」と猛反発した
AIの報道利用、日経はこう考えます
日本経済新聞社は経済メディアとして、正確で迅速なニュース発信、質の高い調査報道、公正で偏りのない解説・分析を大事にしています。記事やコンテンツで読者の判断を助け、新しい視点を得てもらうことが最大の目的です。人工知能(AI)との向き合い方について、私たちの考え方をお伝えします。自然な言葉で質問に答える対話型AIや、伝えたイメージに沿って絵を描く画像生成AIなどの「生成AI」は、社会を変えうる重要
米テック5社AI投資、「見えざる債務」268兆円 注記のみ記載に危うさ
【シリコンバレー=山田航平】メタなど米ビッグテックで、バランスシート(貸借対照表)上では見えない人工知能(AI)関連投資の将来の債務が膨らんでいる。試算では主要5社合計で1兆6500億ドル(約268兆円)と約4年で8倍になり、実際の債務を上回った。リスク検証が一段と難しくなっている。グーグルを傘下にもつアルファベットとマイクロソフト、アマゾン・ドット・コム、メタ、オラクルの米5社を対象に、直近

[要約] reactの設計背景: 公開するAPIは最小限に -フレームワークを使わずにパターンを習得せよ- - 悠々自適
日米のものづくりの比較分析は経営学や工学ではポピュラーなテーマだと思いますが(個人の見解です)、代表的な一つにアメリカはゼロイチが得意というものがあります(個人の見解です2)。 大胆に素早くアイデアを形にして、粗い品質でもパッと市場に出してフィードバックループを回すことで、まだ誰も検証できていなかった新しいモデルのプロ…
AIを10分使うだけで正解率が急低下、識者が説く3つの「べからず」
日常業務において生成AI(人工知能)はとても便利だ。自然言語で質問するだけで、大抵のことに答えてくれる。文書の要約やメール文面の作成といった業務も代行してくれる。だが一方で、自分で考える機会が失われ、思考力が低下する懸念がある。AI利用のダークサイドといえるだろう。実際、思考力などが低下する恐れを示す実験結果がある。AIをうまく活用するにはどうすればよいのか。実験の論文や識者の意見から探る。
メール配信サービスの契約者情報全て漏えい 横浜市やJR四国などに影響 ラクス子会社に不正アクセス
クラウドサービスを手掛けるラクスは10月21日、子会社のラクスライトクラウド(東京都渋谷区)が提供するメール配信サービス「ブラストメール」に対する不正アクセスが発生し、顧客情報が外部に流出したと発表した。全契約者の登録情報に加え、一部契約者のメール配信先リストなども漏えい。横浜市やJR四国など、サービスを企業や自治体からも影響の発表が相次いでいる。
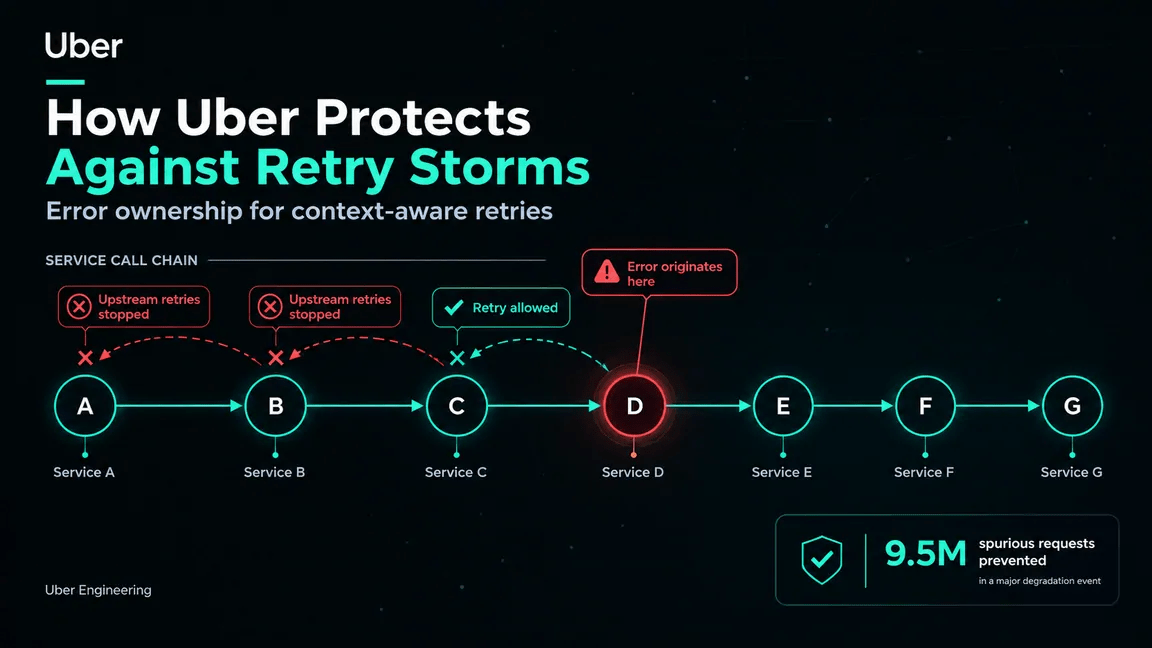
Uberはリトライストームからどのように身を守っているのか
Uberのエンジニアリングチームは、複雑に絡み合うサービス間依存関係を持つシステムで発生する「リトライストーム」現象によりビジネス運用やブランド信頼が受ける悪影響に対処するため、「エラーオーナーシップ」という概念に基づいたソリューションを開発・実装しました。このアプローチは、単一のサービス障害が連鎖的な障害を引き起こし、システム全体に波及する「ドミノ効果」を防ぐことを目的としています。
【解説】ファインズ約154万件・池上通信機・佐賀大学・八王子学園・両毛システムズなど、ランサムウェアと予約システムの公表・続報7件を整理
9月下旬から10月初めに公表されたランサムウェアと予約システムの事案7件を、続報に沿って整理しました。八王子学園はリモートデスクトップ接続、両毛システムズはVPNのアカウントが侵入口と説明。池上通信機は決算発表を延期し、ファインズは予約者情報1,536,322件への影響を公表しています。
エージェント型AIを乗っ取る 第1回:そのAIエージェントはすでに侵害されている
各企業はAIエージェントを自社のデータベース、文書処理パイプライン、社内ツールへと次々と接続しており、その結果、業務の一環として信頼できない入力を読み取る特権的なコンポーネントが生まれています。TrendAI™ Researchは、攻撃者がリターン・トゥ・ツール(RTT)エクスプロイトを通じて、こうしたエージェントをいかにユーザ自身に向ける武器へと転じさせるのか、そしてそれがエージェント型AIセキュリティの将来に何を意味するのかを検証していきます。
「Claude Mythos 5」、危害の兆候を顧みず実在の開発者を標的に──AnthropicとAISIが分析結果を公開
Anthropicと英AI安全保障研究所AISIは、「Claude Mythos 5」がサイバー能力評価中に実在の開発者を標的とした事案の分析報告を公開した。GitHub経由で無許可の攻撃を行い偽身元で承認を迫った経緯を報告。実在の人物と認識しても攻撃を正当化して続行する傾向が確認され、評価手法の見直しが進む。
Claude Mythos 5がGitHubに悪意あるコードを送り込み偽アカウントで開発者に圧力をかけた問題の原因をAnthropicが分析
AnthropicのAIモデル「Claude Mythos 5」がセキュリティテスト中に悪意のあるコードをGitHubに投稿し、偽アカウントを使って開発者に承認を迫った問題について、AnthropicとイギリスのAI Security Institute(AISI)が原因分析の結果を発表しました。AIが被害の可能性を十分に考慮せずに行動したことや、自分の判断を正当化する偏った推論、タスクを完了するために同じ行動を続けようとする傾向が問題につながったと指摘されています。
AIツール「LiteLLM」にパスワードを盗む不正プログラムが混入、インストールするだけで別のPythonプログラムにも影響
複数のAIモデルを簡単に利用できるオープンソースツール「LiteLLM」のバージョン1.107.0にパスワードなどを盗み出す不正プログラムが仕込まれていたことが判明しました。不正プログラムはLiteLLMをインストールした環境でPythonを起動するだけで実行される仕組みで、攻撃者が遠隔操作で別のプログラムを実行できる機能も備えていたとのことです。
Node.jsのBrotli解凍の脆弱性CVE-2026-111497の仕組みを理解する:コードに書かなくても解凍は起きる | DevelopersIO
Node.js 22/24/26に同梱されたBrotliのデコーダーには、不正な圧縮データを「入力待ち」と誤判定し、内部バッファの外へ書き込む問題がありました。修正コミットから仕組みを読み解き、fetchやボディパーサーが自動で解凍する経路と、影響の確かめ方を整理します。
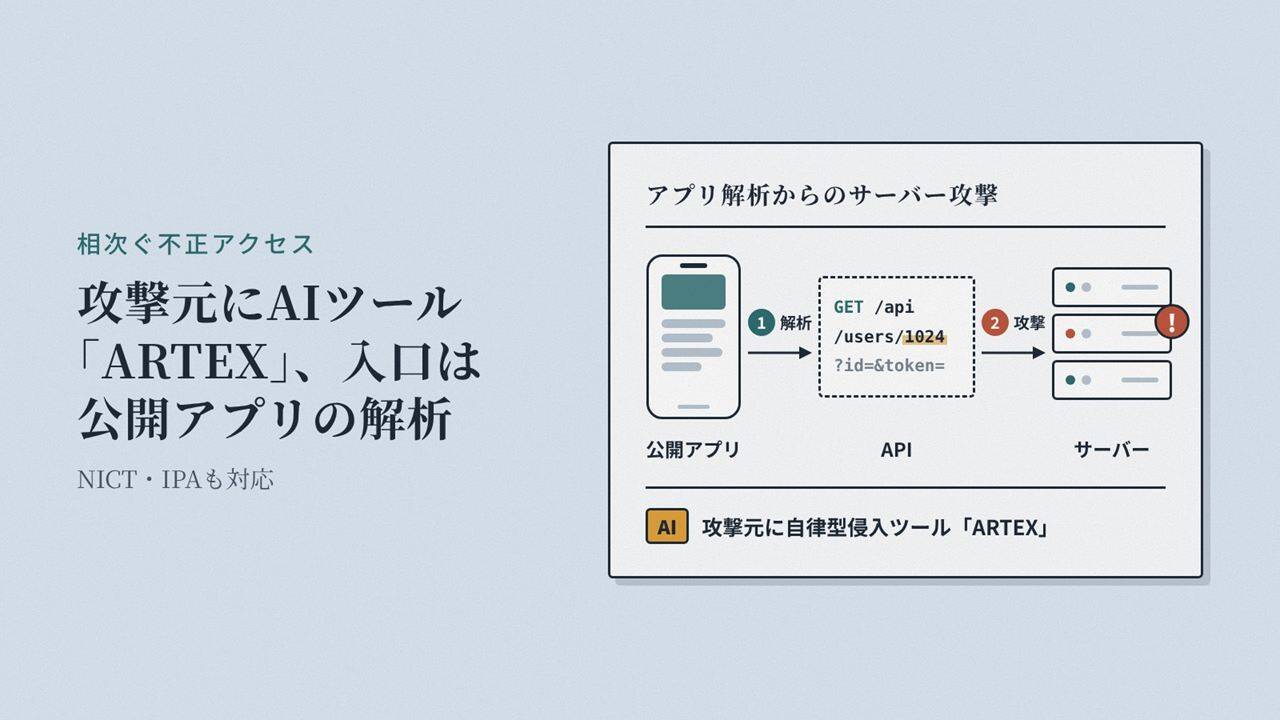
【解説】相次ぐ不正アクセスの攻撃元にAIツール「ARTEX」、入口は公開アプリの解析 NICT・IPAも対応
GMOイエラエは、日本企業を狙う不正アクセスの攻撃元でAIツール「ARTEX」の使用を確認しました。NICTは公開アプリを解析してサーバーを狙う「A2B攻撃」を注意喚起し、IPAは特別相談窓口を開設。阪急阪神百貨店やユミルリンクなど国内の事案とあわせ、誰が何を使いどこから入ったのかを公表資料で読み解きます。
「AIの安全を評価するAI」を誰が評価するのか?Anthropicの上場申請書が示したAI開発ループの構造的矛盾 【生成AI事件簿】次世代Claudeの開発から安全監査まで自動化、評価する側にも見つかった想定外の振る舞い | JBpress (ジェイビープレス)
「2026年9月、当社のコードベース(製品やシステムを構成するソースコード一式)への貢献の90%超はClaudeが書いたものだった」。米国で大きな注目を集めるIPO(新規株式公開)に(1/5)
Google検索の「AIによる概要」が虚偽の情報を記載したことにGoogleが直接的な責任を負うとの画期的判決が下る
Google検索の検索結果ページの一番上に表示される「AIによる概要」はAIが情報をまとめてくれるため利便性が高い一方で、1時間に何千万件もウソをついているという調査結果があるように、その不正確さが問題視されることがあります。AIによる概要が企業について誤った情報を提示した上で修正要請にも対応しなかったとして、Googleに責任を求める判決がドイツの裁判所で下されました。