

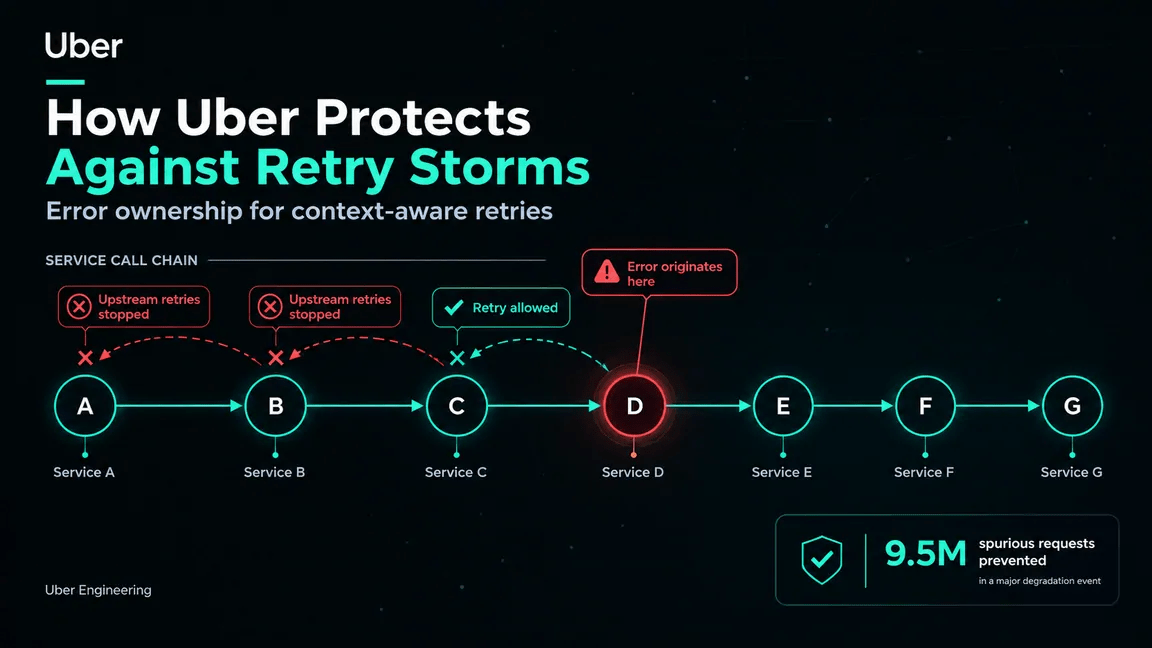
Uberのエンジニアリングチームは、複雑に絡み合うサービス間依存関係を持つシステムで発生する「リトライストーム」現象によりビジネス運用やブランド信頼が受ける悪影響に対処するため、「エラーオーナーシップ」という概念に基づいたソリューションを開発・実装しました。このアプローチは、単一のサービス障害が連鎖的な障害を引き起こし、システム全体に波及する「ドミノ効果」を防ぐことを目的としています。
フロントエンドエンジニアのための動画ストリーミング技術基礎
AbemaTV という動画サービスをリリースしてから半年経ち、新しくサービスのフロントエンドに関わる人数が少し増えてきたため、動画に関して社内で勉強会を行いました。本記事はその勉強会資料です。 Web でメディアを見るためにはデータのダウンロードが必要 Web サービスが HTML を介して提供するコンテンツはテキスト、画像、音声、動画などいろいろありますが、テキスト以外のデータは HTML に
【クラロワ監督座談会】日本のオールスターチームには誰を入れたい?
2年目に突入したオンラインストラテジーゲーム『クラッシュ・ロワイヤル』のプロリーグ「クラロワリーグ アジア」。2019年のシーズン1から、どのチームも監督を置かなければならないというレギュレーションが加わり、新たに監督として活動する選手が増えました。そこで、シーズン2が始まる直前に、日本チームの監督4人に集まってもらい、「監督の仕事や役割」について、座談会方式でざっくばらんに話をしていただきました。

アンスコムの例
アンスコムの例(アンスコムのれい、Anscombe's quartet)あるいはアンスコムの数値例(アンスコムのすうちれい)とは、回帰分析において、散布図はそれぞれ異なるのに回帰直線やその他の統計量が同じになってしまう現象について、統計学者のフランク・アンスコム(英語版)が1973年に紹介した例である。回帰分析をする前に散布図を確認し傾向を把握することの重要性、そして外れ値が統計量に与える影響の大きさを示している[1]。
AIツール「LiteLLM」にパスワードを盗む不正プログラムが混入、インストールするだけで別のPythonプログラムにも影響
複数のAIモデルを簡単に利用できるオープンソースツール「LiteLLM」のバージョン1.107.0にパスワードなどを盗み出す不正プログラムが仕込まれていたことが判明しました。不正プログラムはLiteLLMをインストールした環境でPythonを起動するだけで実行される仕組みで、攻撃者が遠隔操作で別のプログラムを実行できる機能も備えていたとのことです。
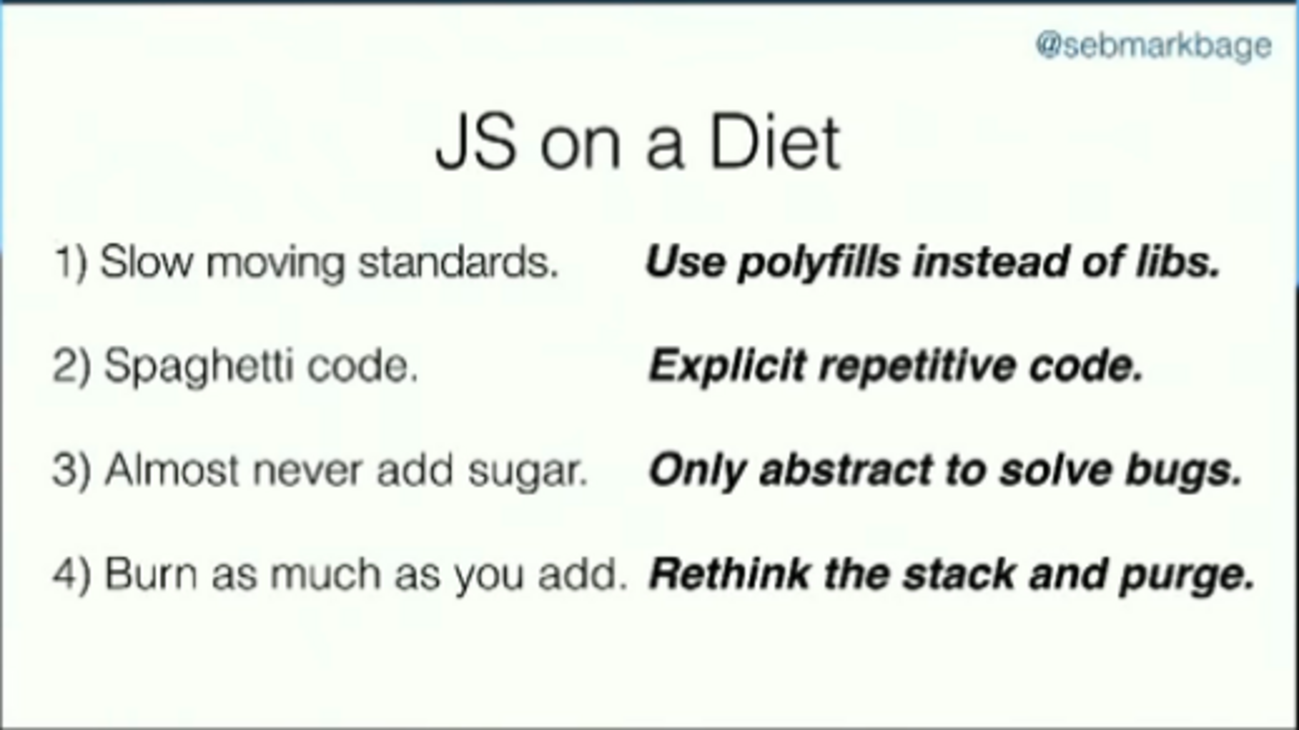
[要約] reactの設計背景: 公開するAPIは最小限に -フレームワークを使わずにパターンを習得せよ- - 悠々自適
日米のものづくりの比較分析は経営学や工学ではポピュラーなテーマだと思いますが(個人の見解です)、代表的な一つにアメリカはゼロイチが得意というものがあります(個人の見解です2)。 大胆に素早くアイデアを形にして、粗い品質でもパッと市場に出してフィードバックループを回すことで、まだ誰も検証できていなかった新しいモデルのプロ…
Claude Codeは各バックグラウンドエージェントのトランスクリプトを定期的にモデルに送信していることが発覚
Claude Codeの「エージェントサマリー」機能はバックグラウンドエージェントのステータスを約30秒ごとに更新するため、トランスクリプト(記録したデータ)全体をモデルに再送信しています。トランスクリプト送信によりトークンの約15~20%が消費されている計算になります。
生成AIチャットボットの回答から危険サイトへ誘導される事例を確認
トレンドマイクロの脅威リサーチャーによる調査では、生成AIチャットボットの回答に含まれる外部Webサイトへのリンク(URL)や、そのURLに付与されたUTMパラメータ、アクセス元のリファラー情報などを分析しました。その結果、生成AIチャットボットの回答を経由して危険サイトへ誘導される事例を確認しました。
エージェント型AIを乗っ取る 第1回:そのAIエージェントはすでに侵害されている
各企業はAIエージェントを自社のデータベース、文書処理パイプライン、社内ツールへと次々と接続しており、その結果、業務の一環として信頼できない入力を読み取る特権的なコンポーネントが生まれています。TrendAI™ Researchは、攻撃者がリターン・トゥ・ツール(RTT)エクスプロイトを通じて、こうしたエージェントをいかにユーザ自身に向ける武器へと転じさせるのか、そしてそれがエージェント型AIセキュリティの将来に何を意味するのかを検証していきます。
グッドスマイルカンパニー公式ショップの決済ページに不正プログラム、2,800名のカード番号全桁など漏えいの可能性
グッドスマイルカンパニーは10月29日、公式ショップへの不正アクセスの第3報を公表しました。決済ページに不正なプログラムが置かれ、2,800名のカード番号全16桁やセキュリティコードが漏えいした可能性があります。第1報との違いと、2,800名や7,673名という数字の読み方、利用者ができることを整理します。
トクリュウのスマホ、遠隔で解析 被害防止へ、早期導入を提言―有識者会議、法改正目指す・警察庁:時事ドットコム
匿名・流動型犯罪グループ(トクリュウ)による被害を防ぐ新たな対策が急務だとして、警察庁の有識者検討会は24日、トクリュウが犯行に用いるスマートフォンから通信内容や情報を入手する「遠隔解析」を早期に導入するべきだとする提言をまとめた。同庁は制度の具体化を急ぎ、次の臨時国会にも警察官職務執行法改正案の提出を目指す。

ToDoリストより効く。「インタースティシャル・ジャーナリング」で仕事の迷いが消える理由 | ライフハッカー・ジャパン
ToDoリストに限界を感じていませんか?「インタースティシャル・ジャーナリング」は、タスクの隙間に短い日記を書くことで集中力を維持し、生産性を劇的に高める手法です。仕事の切り替えをスムーズにし、先延ばしを防ぐ具体的な実践ステップを解説します。

05389-190124 やさしくゆっくり力を抜いて「完全タッチタイピング」の習得方法 - 🩷 shiology.org | 塩澤一洋
https://scrapbox.io/shiology/05389 2019-01-24 1月24日 初対面の若い弁護士と話していたら、裁判所で「タイピング音がうるさいから静かにタイプするように」と判事から注意を受けたことがあるとのこと。 タイピングは「押鍵(おうけん)」です。指先を数mm、直下に移動して戻すだけ。スッと、ほんの少し動かすだけです。「打鍵」という呼び方がいけないのかもしれませんね

【解説】欧州スーパーの冷凍設備に第2波、ウクライナとロシアの警報アプリも乗っ取り|Oracle EBSに攻撃の試行
11月2日未明、ベルギーやスウェーデンなど欧州のスーパーで冷凍設備の温度が上げられた。10月のフランスに続く第2波だ。同じ夜、ウクライナとロシアの警報アプリから偽の通知が届いた。攻撃者は不明。Oracle EBSの脆弱性には修正から1週間で攻撃の試行が観測され、日本の組織が確かめる点も整理する。
米国で流行の寄生虫感染症、関連が指摘されるレタスを回収 米テイラーファームズ
米疾病対策センター(CDC)と米食品医薬品局(FDA)は、国内5州で発生している寄生虫感染症「サイクロスポラ症」の集団感染について、ファストフード大手タコベルの一部店舗で販売された細切りレタスとの関連を指摘した。このレタスを供給していた米食品会社テイラーファームズは17日、メキシコ中部産の玉レタスをすべて米国市場から回収すると発表した。

New52バットガールがバーンサイドに引っ越した後から人気が出始めたのって、コスチュームや路線の変更による所が大きいだろうけど、ジョーカーへのトラウマとか弟の事、バットマンとの関係とか、そういうしがらみから解放して、バットガールとしての物語を展開させたってのもあるんじゃあないかなぁ
New52バットガールがバーンサイドに引っ越した後から人気が出始めたのって、コスチュームや路線の変更による所が大きいだろうけど、ジョーカーへのトラウマとか弟の事、バットマンとの関係とか、そういうしがらみから解放して、バットガールとしての物語を展開させたってのもあるんじゃあないかなぁ— 大野"シャングリ・ラララ♪"望 (@tetuwan3) October 25, 2019
