Google DeepMindがソフトウェアの検証を行うためのマルチエージェントAIフレームワーク「AlphaProof Code」を発表しました。研究チームはAlphaProof Codeを用いて、Googleメッセージなどの暗号通信に使用されている「Signalプロトコル」が十分なセキュリティ保護機能を備えていることを数学的に証明することに成功しています。
AIが暗号ソフトの安全性を数学的に証明する時代へ:Google DeepMind「AlphaProof Code」の衝撃
Google DeepMindが発表した「AlphaProof Code」は、Signal暗号プロトコルの機械語実装に対して主要なセキュリティ特性を数学的に証明した。検証期間を4週間に短縮した成果の裏にある、約2万6,000行の信頼基盤と厳密な前提条件の境界を読み解く。
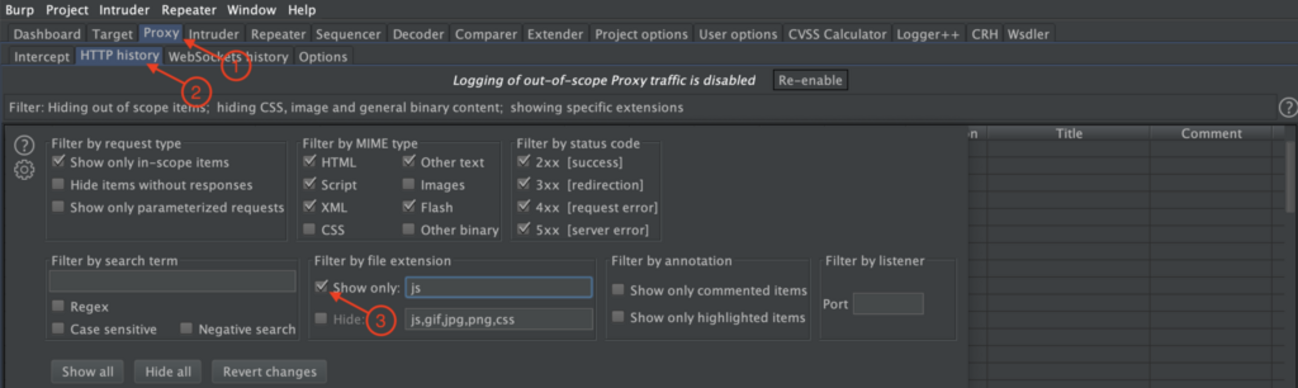
バグハンターのためのクライアントサイドJavaScriptの静的解析 - No1zy Web Security Blog
はじめに JavaScriptは、最新のWebブラウザで最も普及した技術の1つになっています。AngularJS、ReactJS、Vue.jsなどのクライアントサイドJavaScriptフレームワークを使用して構築されたアプリケーションは、多くの機能とロジックをフロントエンドに提供します。そしてロジック、機能の増加によ…
Claude Codeの「次回から表示しない」でパスワードが流出する恐れ、GitHubで2539件の秘密情報が見つかる
AnthropicのAIコーディングツール「Claude Code」でコマンドの実行を許可する際に「次回から表示しない」を選ぶと、コマンドに含まれるパスワードなどの秘密情報まで設定ファイルに保存される問題が明らかになりました。セキュリティ企業のApiiroがGitHubを調査したところ、公開リポジトリ1994件から2539件の秘密情報が発見されたとのことです。
Claude Code v2.1.317 の主要アップデート - 別モデルのサブエージェントの effort 変更と Read のスタブ削除 | DevelopersIO
Claude Code v2.1.317 がリリースされました。別モデルで動くサブエージェントの effort 変更と Read ツールのスタブ削除を中心に、87 件の変更内容をセキュリティ・破壊的変更・新機能の視点から解説します。本日は、別モデルのサブエージェントの effort を試してみました。
長期反復タスクにおけるAIコーディングエージェントの性能低下をベンチマークする「SlopCodeBench」
AIにプログラムを作成させると短時間で動作するコードを得られますが、機能の追加を繰り返すうちに古い処理との整合性が崩れたりコードが複雑になったりすることがあります。こうした問題を調べるために開発され、AI自身が作ったコードに新しい仕様を段階的に追加させながら機能の維持や品質の変化を測定するベンチマークが「SlopCodeBench」です。
Claude Codeは各バックグラウンドエージェントのトランスクリプトを定期的にモデルに送信していることが発覚
Claude Codeの「エージェントサマリー」機能はバックグラウンドエージェントのステータスを約30秒ごとに更新するため、トランスクリプト(記録したデータ)全体をモデルに再送信しています。トランスクリプト送信によりトークンの約15~20%が消費されている計算になります。
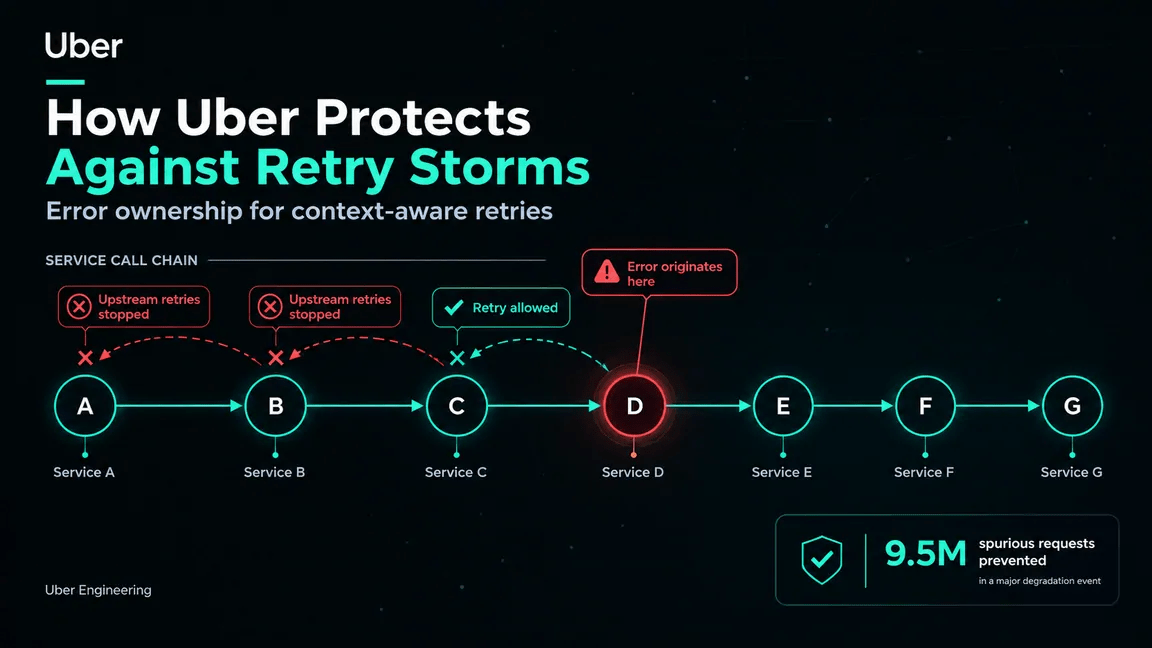
Uberはリトライストームからどのように身を守っているのか
Uberのエンジニアリングチームは、複雑に絡み合うサービス間依存関係を持つシステムで発生する「リトライストーム」現象によりビジネス運用やブランド信頼が受ける悪影響に対処するため、「エラーオーナーシップ」という概念に基づいたソリューションを開発・実装しました。このアプローチは、単一のサービス障害が連鎖的な障害を引き起こし、システム全体に波及する「ドミノ効果」を防ぐことを目的としています。
Claude Code v2.1.322〜v2.1.323 の主要アップデート - Code Mode の追加と Bash 権限チェック・サンドボックスの修正 | DevelopersIO
Claude Code v2.1.323 は 294 件の変更を含む大型アップデートです。ツール呼び出しを JavaScript で書く実験的な Code Mode が加わり、Bash の権限チェックとサンドボックスの不具合がまとめて修正されました。未知モデルの想定コンテキスト 1M 化など破壊的変更 20 件の対応も解説します。
Googleリッチリザルト テストツールがコードスニペットによる検証をサポート。JavaScriptのレンダリング確認にも使える
リッチリザルト テストツールで、コードスニペットによる検証が可能になる。現状では、URL を入力し公開されているウェブページの検証だけに対応している。、JavaScript を多用したサイトにとって役立つ使い道がリッチリザルト テストツールにはある。それは、レンダリングの検証だ。
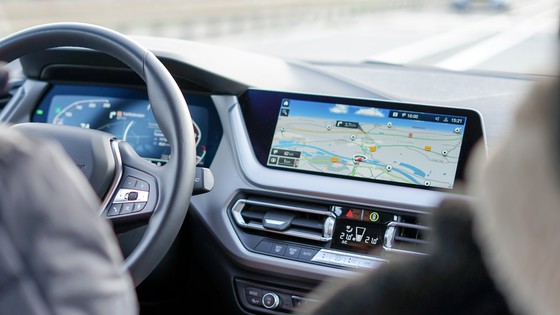
SDカードを挿入しないと時刻設定できないカーナビをジェイルブレイク
自動車のカーナビには地図情報を保存したSDカードが必要な機種がありますが、SDカードを挿入しないと時計の時刻すら変更できない製品も存在します。セキュリティ研究者のラスムス・モーラッツ氏が、ルノーの純正カーナビをジェイルブレイクして時刻設定を変更した経緯を2026年11月2日に公開しました。
【Electron】画像を保存するだけで満足してしまうオタクのために最高の画像ビューアをつくった - Qiita
みなさん、いかがオタクライフお過ごしでしょうか? オタクの生活には萌え画像が欠かせませんね。 日々twitterを眺めてはTLに流れてくる画像をふぁぼり、pixivでお気に入りの絵師の画像を眺め、tumblrでアニメgifをリブログ、そして自分のPCのお宝フォルダに保存して...

目指すのはぶっちぎりの速さ! なぜ HTML5 版CacooはSVGを採用するのか | 株式会社ヌーラボ(Nulab inc.)
こんにちは! Cacoo チームの中原です。現在CacooチームはFlashで作られている図のエディタを HTML5 で*置き換える開発を進めています。このブログでは、 HTML5 版 Cacoo で図形の描画に使用される技術 SVG に関する説明と、 SVG を選択した経緯について説明したいと思います。

AIエージェントがスクショ1万3000枚を公開リポジトリにアップロード
The Hacker Newsは2026年9月30日(現地時間)、AIコーディングエージェントが開発環境のスクリーンショット画像をGitHubの公開リポジトリにアップロードしたと報じた。これはセキュリティ企業「Glow Security」の調査レポートで明らかになった。大手ソフトウェア開発企業やフォーチュン500に名を連ねる旅行会社など、300を超える企業から合計1万3000枚以上の内部画像が公開されたという。

「ウォーターマークを入れたい絵描きなんていない」──AI推進企業のコロプラがクリエイター保護ツール「CCP」を作ったワケ
AI活用を推進するコロプラが、クリエイター作品を生成AIの“無断学習”から保護する無料アプリ「COLOPL Contents Protector(CCP)」をリリースした。AIを積極的に使いながら、同時にAIから作品を守るツールも作る。この背景にある考え方を、菅井健太CIO(上席執行役員)と、CCPの開発を担当した工藤剛氏に聞いた。
約10年間見逃されていたOpenSSHの脆弱性「*sshole」が発覚、257文字以上のパスワードでログイン禁止アカウントを突破可能に
Linuxでリモートログインに使われるOpenSSHに、特定の条件下で正しいパスワードを知らなくてもログインできてしまう脆弱(ぜいじゃく)性「*sshole(CVE-2026-123158)」が発見されました。影響を受けるのはAlpine Linuxなどを利用する一部のシステムで、257バイト以上のパスワードを入力するだけで、本来はパスワードによるログインが禁止されているアカウントにアクセスできる可能性があります。
フロントエンドの画像軽量化まとめ【2017年版】 - KAYAC Engineers' Blog
こんにちは、面白法人カヤック フロントエンドエンジニアのごんです! 今回は、Webの画像の軽量化について、フロントエンドチームで使ってるツールややり方をまとめてみました。 画像の軽量化などで困ってる方の参考になればと思います。 なぜ画像の軽量化をするのか Webサイトのローディング時間は、ユーザーの直帰率やコンバージョ…