ウェブサイトの改善や効果測定に使われる「Optimizely(オプティマイズリー)」を通じて悪意のあるJavaScriptが配信され、Zoom・CNN・Salesforce・GitLab・BBC・IKEAなど178組織のウェブサイトに影響が及んでいたことが判明しました。悪意のあるJavaScriptには仮想通貨の送金先を書き換えたりクレジットカード情報を盗み取ったりする機能が含まれており、実際に仮想通貨が盗まれたことも確認されています。
ベイズ統計学と再現性の危機(テンプル大学統計科学部助教授:マクリン謙一郎) #心理統計を探検する|「こころ」のための専門メディア 金子書房
心理学において、これまでに得られた著名な研究結果が再現されないという再現性の危機が話題となっています。その原因の一端は、統計的仮説検定の使用にあると考えられています。そして、仮説検定のオルタナティブとして、ベイズ統計学に対する注目も高まっています。しかし、仮説検定がもつ問題の一部がどのようにしてベイズ統計学によって解決されうるのか、両者の立場の相違、ベイズ統計学の限界などについて、心理学においてまだ十分な議論がなされていないように見受けられます。そこで今回は、こうした再現性の危機と仮説検定の関係、ベイズ統計学の可能性と限界について、テンプル大学統計科学部助教授のマクリン謙一郎先生にご解
音楽デジタルアーカイブとは?マスター音源を未来に残すユニバーサル ミュージックの取り組み|ユニバーサル ミュージック公式note
ユニバーサル ミュージックにおけるデジタルアーカイブおよびマスター音源の長期保存のための取り組みを紹介します。 音楽デジタルアーカイブとは 音楽デジタルアーカイブとは、アナログ・デジタルのマスター音源を長期保存し、将来活用可能な状態に維持する取り組みです。 ユニバーサル ミュージックが、アーティストたちと作り上げた楽曲や映像のマスターデータ。これらは録音技術の変遷とともに、さまざまなメディアに保存されています。その歴史を遡ると、レコードの金属原盤、アナログテープ、デジタルテープ、ハードディスクーーそして、現在はクラウドにアップされています。 クラウド上のデータは99.9%失われ
約10年間見逃されていたOpenSSHの脆弱性「*sshole」が発覚、257文字以上のパスワードでログイン禁止アカウントを突破可能に
Linuxでリモートログインに使われるOpenSSHに、特定の条件下で正しいパスワードを知らなくてもログインできてしまう脆弱(ぜいじゃく)性「*sshole(CVE-2026-123158)」が発見されました。影響を受けるのはAlpine Linuxなどを利用する一部のシステムで、257バイト以上のパスワードを入力するだけで、本来はパスワードによるログインが禁止されているアカウントにアクセスできる可能性があります。
なぜTumblrはポルノ禁止ポリシーを撤回できないのか――反ポルノに傾斜する決済事業者、アプリストア、法規制、ネットインフラ » p2ptk[.]org
「2022年にアダルトソーシャルネットワークを始めるなら、iOSではウェブのみ、Androidではサイドロード、クリプト決済、ブロックされずに暗号通貨を法定通貨に換金して事業運営資金に充てる手法、刑務所送りにならないための年齢確認・身元確認、コンプライアンスに多大な努力を払い、ユーザの身元を特定する情報をすべて保護し、莫大な資金を集めなければなりません」

マザーボードの電池一個で、危うくPCを買い替えるところだった😭|地雷魚
今朝、パソコンの電源を入れたら起動しなかった。 電源ボタンを押すと何かが動く気配はある。画面に何も出ない。ウンともスンとも言わない。何度押しても同じだ。放電(電源コードを抜いて電源ボタンを数回押す)を試みた。治らない。 「そろそろ買い替えかなー」と頭をよぎった。 今月は出費がかさんでいる。折しもLLMバブルとイラン情勢の余波で物価が上がっている。タイミングとしては最悪だ。 原因はマザーボードの電池切れだった。 CR2032、コンビニでも売っているボタン電池一個だ。価格にして数百円。交換所要時間は、まあグラボが邪魔だったので外す手間を含めて30分ほどかかったが、それで
俺が例えば強いアメコミオタクなのは資料をアホほど買ってアホほど読んでるからだけど、その背景にはそれを支える収入や時間の余裕が取れる環境があり、さらにその背景には学歴や出身地域のアドバンテージや、男性でなければ被っていたであろう社会的プレッシャーの数々から免れてるからでしょ
俺が例えば強いアメコミオタクなのは資料をアホほど買ってアホほど読んでるからだけど、その背景にはそれを支える収入や時間の余裕が取れる環境があり、さらにその背景には学歴や出身地域のアドバンテージや、男性でなければ被っていたであろう社会的プレッシャーの数々から免れてるからでしょ— キャプY:『タイタンズ:ビースト・ワールド』 (@Captain_Y1) June 28, 2020
新機能 AWS Continuum Code Vulnerabilitiesを使って最近の脆弱性を見つけられるのか試してみた | DevelopersIO
# AWS Continuum for code vulnerabilities の要約 ## サービス概要 2026年10月23日にAWSが**Continuum for code vulnerabilities**をGA(一般提供)開始しました。本サービスは、脆弱性の発見から修正提案までをひとつのループにした統合セキュリティサービスです。スキャナー等の検出結果をコードリポジトリおよびAWS環境のコンテキストと突き合わせて「本当に悪用可能か」を見極め、隔離サンドボックス上でPoC(概念実証)を生成し、ビジネス影響度に基づいて優先度付けし、人がマージする前提の修正PRを返すことが特徴です。

エージェント型AIを乗っ取る 第1回:そのAIエージェントはすでに侵害されている
各企業はAIエージェントを自社のデータベース、文書処理パイプライン、社内ツールへと次々と接続しており、その結果、業務の一環として信頼できない入力を読み取る特権的なコンポーネントが生まれています。TrendAI™ Researchは、攻撃者がリターン・トゥ・ツール(RTT)エクスプロイトを通じて、こうしたエージェントをいかにユーザ自身に向ける武器へと転じさせるのか、そしてそれがエージェント型AIセキュリティの将来に何を意味するのかを検証していきます。
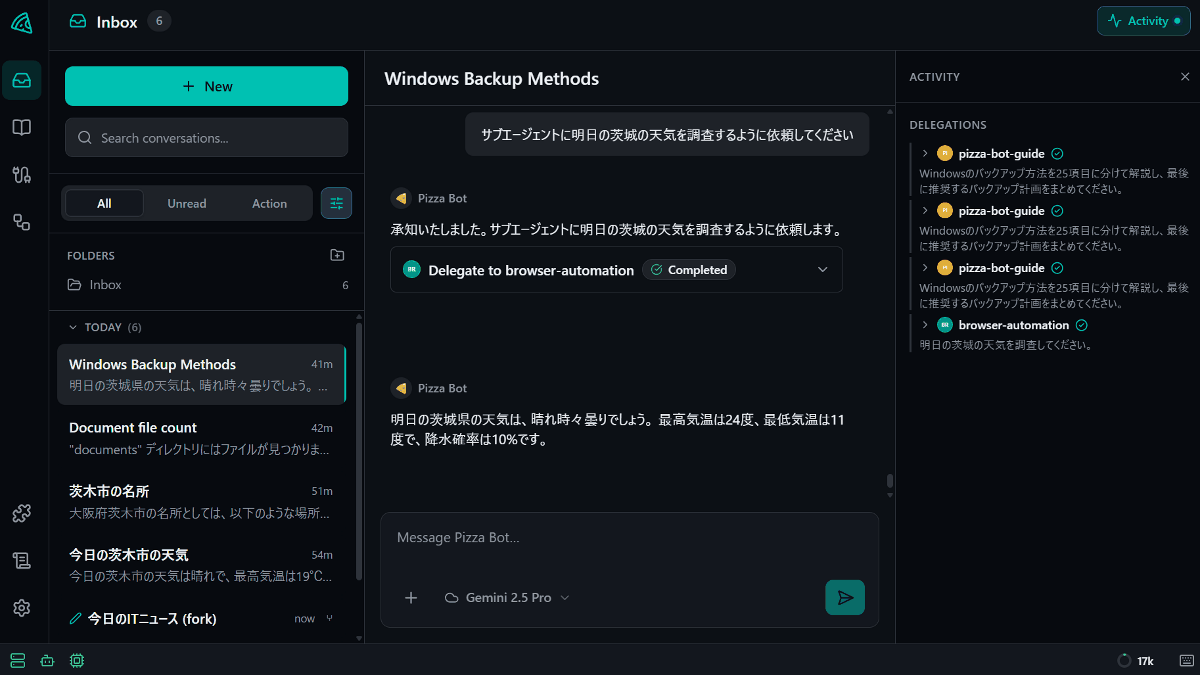
バックグラウンドで動作するAIエージェント用のメールっぽい受信箱「Pizza Bot」、Windows/macOS/Linuxに対応したセルフホスト型のデスクトップアプリでローカルAIモデルなどあらゆるAIモデルに対応して通知によるアクション管理が可能
複数のAIエージェントに作業を依頼する場合、途中の承認状態に気付かず作業が中断したり、作業が終了したことに気付かず次の指示待ちで放置されるなど作業効率が悪くなる場合があります。こうした無駄を無くすためAIエージェントをバックグラウンドで実行し、作業完了の通知や承認待ちの依頼をメールのような受信箱にまとめて管理できるほか、Windows・macOS・LinuxやローカルAIモデルにも対応する無料アプリが「Pizza Bot」です。
著作権保護期間を過ぎた自動ピアノ用のピアノロールをもとに、1959年以降に録音された録音にも著作権はありますか?録音時に... - Yahoo!知恵袋
著作権保護期間を過ぎた自動ピアノ用のピアノロールをもとに、1959年以降に録音された録音にも著作権はありますか?録音時に修正が加えられ、ピアノロール自体に含まれていない情報を含むものとします。 「ピアノロール自体に含まれていない情報」とは、以下のページで書かれている下記のような情報です。ピアノロールの話。大作曲家たちが弾いた演奏を聴こう!:ピアノぶらぼー!もっと身近にクラシックhttp://pia...
データセンターは本当に一般市民の電気料金値上げの原因なのか?
AIブームに伴うデータセンターの増加を受け、アメリカでは大手テクノロジー企業が発電や送電にかかる追加費用を公平に負担すると約束する一方、一般利用者の電気料金に費用が転嫁されるのではないかとの懸念が広がっています。フロリダ大学でエネルギー研究ディレクターを務めるセオドア・J・キュリー氏が、データセンター向けの電力設備費がどのように電気料金へ割り振られるのかを解説しています。
スーパーコンピュータ「富岳」および「理究(りきゅう)」への不正アクセスによる個人情報漏えいの可能性について | 理化学研究所
理化学研究所(理研)計算科学研究センターが運用するスーパーコンピュータ「富岳」[1]の運用系システムに対し、11月12日に外部の第三者による不正アクセスがあったことを、11月13日に確認しました。 調査の結果、「富岳」の利用者のホームディレクトリに保存されていたファイルの一部と、利用者の認証システムに登録された情報について、外部への持ち出し、およびその可能性があることが分かりました。これらには、利用者の氏名やメールアドレスのほか、利用者が保存していた、理研外のスーパーコンピュータやサービスに接続するための認証情報が含まれています。影響を受けた可能性がある利用者は、「富岳」の登録利用者が最大4,222名、「理究」[2]の登録利用者が最大375名です。 理研は、11月13日に不正アクセスの事実を確認し、11月14日の午前4時30分に「富岳」の運用を停止して、外部からのアクセスを遮断しました。現在、影響範囲と原因の調査を進めるとともに、再発防止に向けた対策を進めています。 利用者の皆さまをはじめ、関係者の皆さまに多大なご心配とご迷惑をおかけしておりますことを、深くお詫び申し上げます。
日本薬局方名称データベース
「日本薬局方名称データベース」は、国立医薬品食品衛生研究所 医薬安全科学部と有機化学部が共同で開発中のデータベースを、システムの評価のために公開しているものです。 本データベースに登載されている情報の正確性については万全を期しておりますが、本データベースのデータの利用に伴って発生した不利益や問題について、責任を負うものではありません。各利用者の責任においてご利用ください。 また「日本薬局方名称データベース」へのリンクに許諾は不要です。
米国におけるメタバース技術の開発動向(@第138回Smalltalk勉強会)
OpenJDKのBase64デコーダにおけるメモリ破損の脆弱性「Java4Shell」をOpenAIのCodexで発見、わずか3時間で攻撃実証まで成功
セキュリティ研究企業のCalifが2026年11月17日、Javaのオープンソース実装であるOpenJDKに重大な脆弱(ぜいじゃく)性「Java4Shell(CVE-2026-114938)」が存在すると発表しました。Java4Shellを悪用すると、攻撃者は機密情報の窃取やリモートコード実行(RCE)が可能になります。CalifはOpenAIのAIコーディングエージェント「Codex」を利用して、わずか1時間で脆弱性を発見したと報告しています。