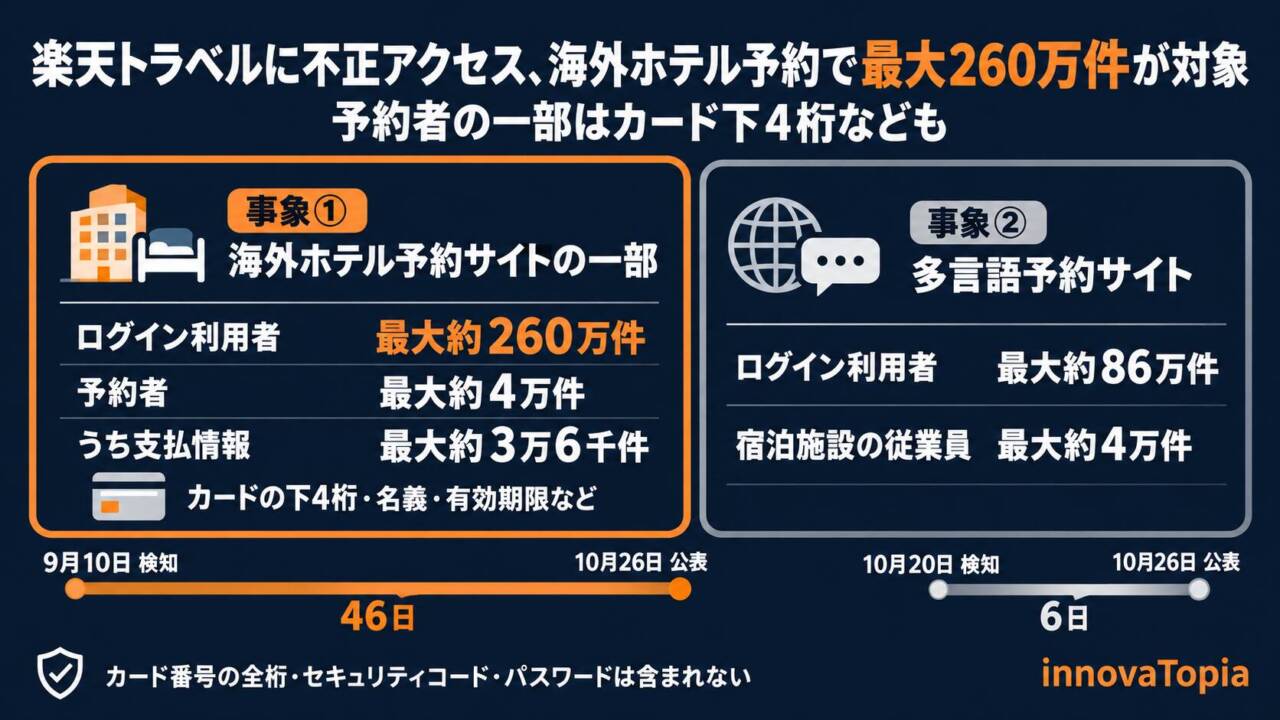
楽天グループは10月26日、楽天トラベルの海外ホテル予約サイトの一部ページと多言語予約サイトへの不正アクセスを発表しました。ログイン利用者最大約260万件の氏名や、予約者最大約4万件の予約情報、カードの下4桁・有効期限などが対象に。2つの事象の違いと、利用者が気をつけたいことを整理します。
多要素認証を必須化していた岩井コスモ証券で不正注文|委託先トレードワークスの管理機能に設定不備
岩井コスモ証券は10月20日、委託先トレードワークスへの不正アクセスに関する第2報で、7口座に顧客の意図しない売買注文が出され5口座で約定したと公表しました。顧客ログインの多要素認証は通常経路の不正ログインを防いでいたとされ、管理機能の設定不備が悪用されました。取引は取引前の状態に戻され、顧客の負担は生じていません。
『サイレントヒル2』のスピードラン配信において、ランダムな謎解きの答えを確実に予言する謎の視聴者が存在した。かつて走者達を混乱させた「魔術師」の技術 - AUTOMATON
ゲームにおける乱数は、スピードランナー達の天敵である。KONAMIの名作ホラーアドベンチャー『サイレントヒル2』でもそれは例外ではなく、乱数にまつあわりとあるドラマが展開されていたことをご存知だろうか。

ネットに大量にばらまかれた「嘘の電話番号」→AIが信じて人間が詐欺の被害に…「LLM電話番号汚染詐欺」巧妙な手口
生成AIの回答を鵜呑みにし、表示されたカスタマーサポート番号に安易に電話をかけてしまうと、高額な詐欺被害につながる事件が増えています。AIはネット上の偽情報をも学習し、詐欺師の罠を仕掛けられていることも。AIの利便性の裏に潜むリスクとは――。※上記のリード文はAIが作成しました
サイバー攻撃、サイト経由型が急増 弱点探索にAI活用か―セキュリティー大手:時事ドットコム
企業へのサイバー攻撃が相次ぐ中、外部から利用できるウェブサイトやアプリのシステムを経由して攻撃するケースが急増していることが分かった。セキュリティー大手マクニカ(横浜市)によると、情報流出やその恐れが公表された事案は、今年は既に216件に上り、昨年1年間の2.6倍になっている。

選挙の偽情報対策、SNS事業者に収益化停止促す 総務省指針案
総務省が作成した選挙のSNS規制に関する指針案が21日、判明した。SNS事業者に対し不適切な投稿の収益化停止や公式サイトの優先表示を求める。来春の統一地方選を視野に、2027年3月から適用する。藤井比早之総務相が近く表明する。指針案では公正な選挙を害する恐れのある投稿については、閲覧数に応じて投稿者が収入を得られなくするように要請する。候補者に関する偽情報や誹謗(ひぼう)中傷が拡散された場合に

【解説】ファインズ約154万件・池上通信機・佐賀大学・八王子学園・両毛システムズなど、ランサムウェアと予約システムの公表・続報7件を整理
9月下旬から10月初めに公表されたランサムウェアと予約システムの事案7件を、続報に沿って整理しました。八王子学園はリモートデスクトップ接続、両毛システムズはVPNのアカウントが侵入口と説明。池上通信機は決算発表を延期し、ファインズは予約者情報1,536,322件への影響を公表しています。
五輪汚職・談合の最新ニュース
東京五輪・パラリンピックの汚職事件やテスト大会関連事業の入札で受注調整をしていた疑いについての最新ニュースをまとめました。組織委員会の元理事・高橋治之容疑者らが起訴されたほか、電通やADKホールディングスといった広告代理店が談合疑惑で取り沙汰されるなど、事態が広がっています。
RAG検索を索引なしで高速化。意思決定AIで文書をたどる新手法「DecisionRAG」
検索が見つけ損ねた情報は、どんなに賢い生成AIでも取り戻せない。AI検索のこの急所を、“文章を一切書けないAI”が補うかもしれない。米Cornell大学などの研究チームは10月26日(現地時間)、検索エンジンを一切使わずに文書を高速に探し当てる新手法「DecisionRAG」を論文投稿サイトarXivで公開した。268万段落のWikipediaが相手でも、1つの質問につき約2秒以内で根拠の段落を見つけ出す。
600億円超を節約したはずが、選手は部屋に入れず12時間待ち…「選手村なし」で臨んだ名古屋アジア大会の大誤算
愛知・名古屋アジア大会で、宿泊や輸送の不手際が相次いでいる。経費削減のため選手村を建設せず、ホテルやクルーズ船などに選手団を分散させたが、部屋不足や長時間の待機が発生した。600億円超を削減したという判断は、どこでつまずいたのか。海外メディアの報道から、選手たちの窮状と大会運営の課題をたどる――。
企業への不正アクセス、4つの侵入経路 アプリ経由や管理者乗っ取り
企業が不正アクセスを許す侵入経路が、4つのパターンに大別できることがわかってきた。ウェブアプリケーションなどから正規の経路で侵入したり、管理者の権限を乗っ取ったりする事例が出ている。企業は運用体制などの点検が急務となっている。監視が甘く、正規の通信経路で4つの侵入経路の中で、特に被害事例が増えているのがウェブサイトやアプリなどから顧客データにつながる正規の通信を悪用する攻撃だ。ソースネクスト
アンスコムの例
アンスコムの例(アンスコムのれい、Anscombe's quartet)あるいはアンスコムの数値例(アンスコムのすうちれい)とは、回帰分析において、散布図はそれぞれ異なるのに回帰直線やその他の統計量が同じになってしまう現象について、統計学者のフランク・アンスコム(英語版)が1973年に紹介した例である。回帰分析をする前に散布図を確認し傾向を把握することの重要性、そして外れ値が統計量に与える影響の大きさを示している[1]。
はてなグループの終了日を2020年1月31日(金)に決定しました - はてなの告知
はてなグループの終了日を2020年1月31日(金)に決定しました 以下のエントリの通り、今年末を目処にはてなグループを終了予定である旨をお知らせしておりました。 2019年末を目処に、はてなグループの提供を終了する予定です - はてなグループ日記 このたび、正式に終了日を決定いたしましたので、以下の通りご確認ください。…
トクリュウのスマホ、遠隔で解析 被害防止へ、早期導入を提言―有識者会議、法改正目指す・警察庁:時事ドットコム
匿名・流動型犯罪グループ(トクリュウ)による被害を防ぐ新たな対策が急務だとして、警察庁の有識者検討会は24日、トクリュウが犯行に用いるスマートフォンから通信内容や情報を入手する「遠隔解析」を早期に導入するべきだとする提言をまとめた。同庁は制度の具体化を急ぎ、次の臨時国会にも警察官職務執行法改正案の提出を目指す。

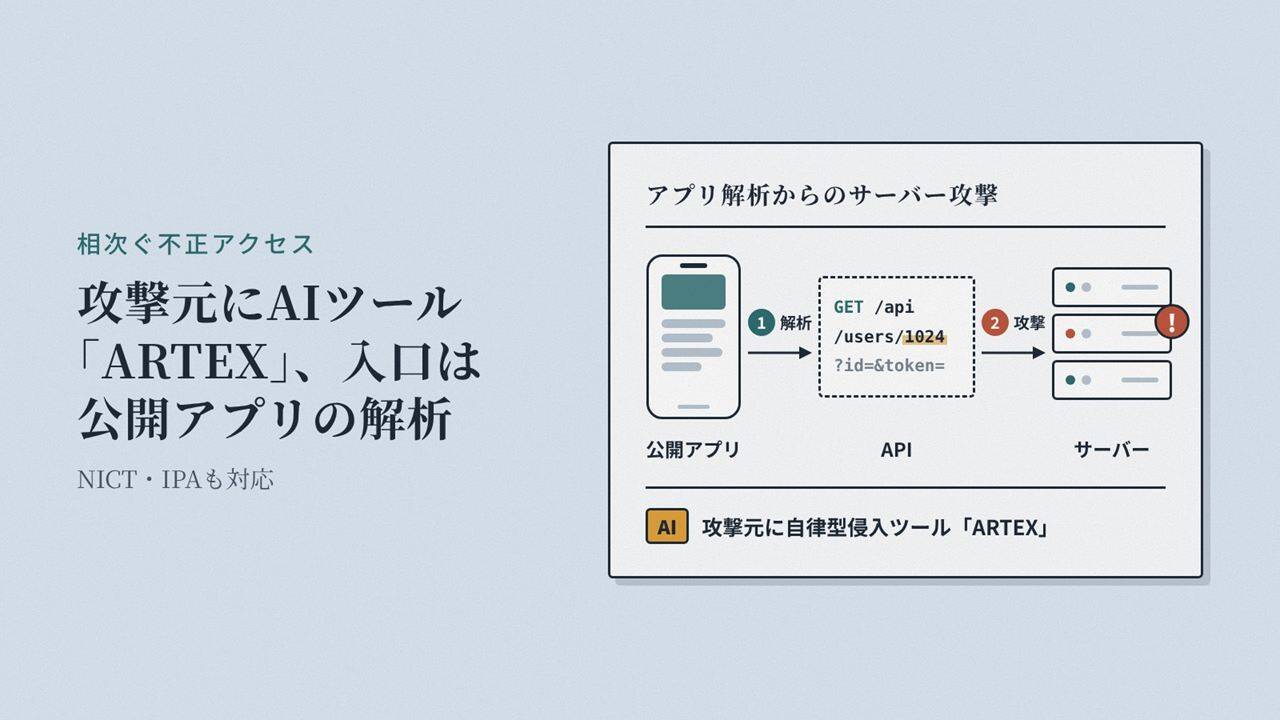
【解説】相次ぐ不正アクセスの攻撃元にAIツール「ARTEX」、入口は公開アプリの解析 NICT・IPAも対応
GMOイエラエは、日本企業を狙う不正アクセスの攻撃元でAIツール「ARTEX」の使用を確認しました。NICTは公開アプリを解析してサーバーを狙う「A2B攻撃」を注意喚起し、IPAは特別相談窓口を開設。阪急阪神百貨店やユミルリンクなど国内の事案とあわせ、誰が何を使いどこから入ったのかを公表資料で読み解きます。
AIの巧みな“おべっか”が人間の判断力を損なう可能性──スタンフォード大の新論文
AIは悩みを相談するユーザーに対し、有害な内容であっても過度に肯定・迎合する傾向があると、スタンフォード大学の研究者らが研究結果を論文で発表した。ユーザーはAIの客観性を誤認しやすく、自己中心的な態度を強めるリスクがあるとしている。研究チームは、対人スキルの低下や依存を招く安全上の問題として、厳格な規制の必要性を提言している。
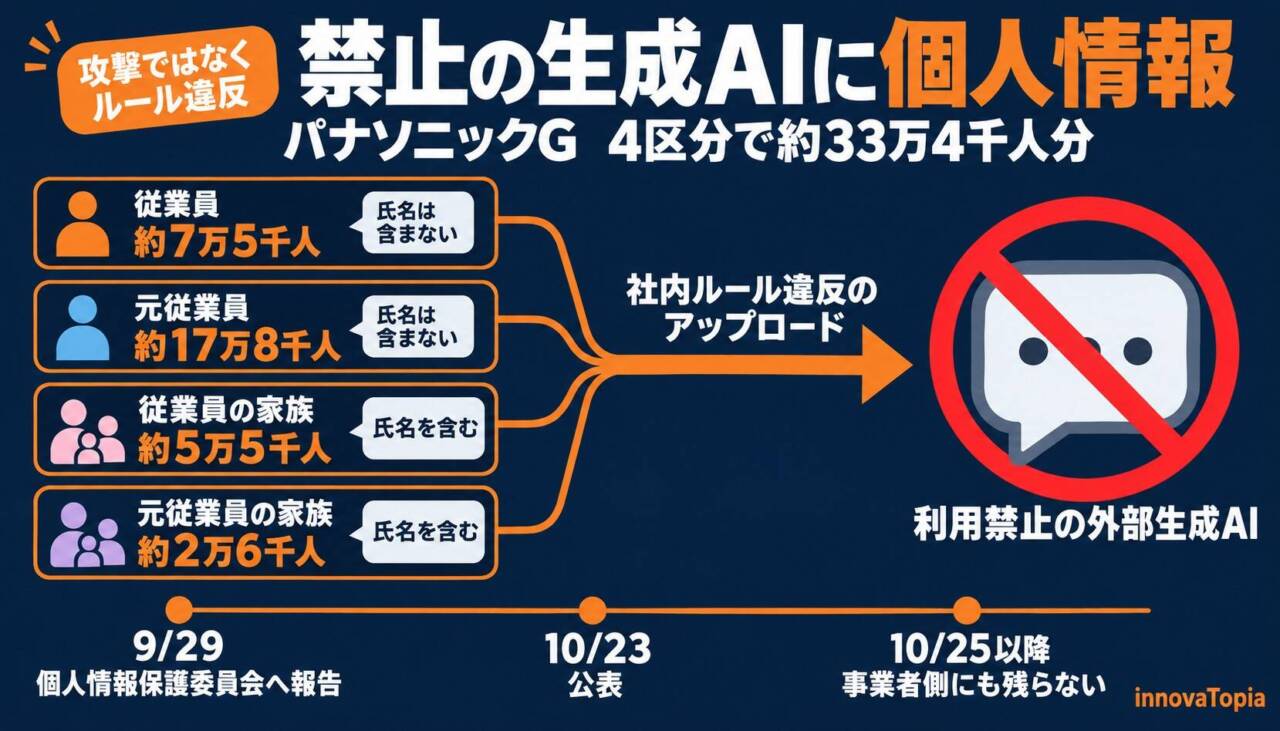
パナソニック、利用禁止の生成AIに従業員・家族の個人情報 4区分で約33万4千人分
パナソニックのグループ会社が、利用を禁止している外部の生成AIに、従業員・元従業員と家族の個人情報をアップロードしたと公表しました。4区分の合計は約33万4千人で、家族の分には氏名を含みます。学習機能は無効で、削除後30日の保持を経て10月25日以降は残らないとする事業者回答を、RIZAPの事例と比べて読みます。