10月にAI開発基盤9社が侵害を公表し、Wizは共通点として環境変数に預けたAIの鍵を狙う攻撃を挙げました。Northflankでは顧客のAI APIキーが不正に使われ、ChainalysisはAIエージェント技術を使う攻撃者の侵入を公表。ARTEXやLiteLLMの既報ともつなぎ、2本の線に分けて読み解きます。
銀行系企業がAIの利用コストを約10分の1に削減した事例を公開、商用AIから自社運用モデルへの切り替えで
Revolut(レボリュート)は銀行サービスや送金、決済などを提供するイギリスの金融テクノロジー企業です。同社のAI運用・インフラ部門を率いるデビッド・アビトボル氏が、2026年10月に開催された開発者向けイベント「AI Engineer NYC 2026」でAIの運用コストを約10分の1に削減した取り組みを紹介しました。
Coinbaseがうけた標的型攻撃とその対応についてまとめてみた - piyolog
暗号資産を取り扱う米国のCoinBaseは、2019年6月に発生したFirefoxの脆弱性(当時ゼロデイ)を悪用した攻撃への対応を2019年8月9日にセキュリティ担当者がBlogで明らかにしました。ここでは一連の対応の顛末についてまとめます。 対応公開までの経緯 情報の公開を行ったのは米暗号資産取扱い事業者 Coinb…

全社のAI刷新に取り組むために作成したAsIs・ToBe作成支援Coworkスキル | DevelopersIO
全社のAX刷新を推進するため、AIが既存資料からたたき台を作成し、AX推進者が確認・修正する形でAsIs・ToBeを整理するCoworkスキルを開発しました。その詳細と、今後の改善目標をご紹介します。
【解説】相次ぐ不正アクセスの攻撃元にAIツール「ARTEX」、入口は公開アプリの解析 NICT・IPAも対応
GMOイエラエは、日本企業を狙う不正アクセスの攻撃元でAIツール「ARTEX」の使用を確認しました。NICTは公開アプリを解析してサーバーを狙う「A2B攻撃」を注意喚起し、IPAは特別相談窓口を開設。阪急阪神百貨店やユミルリンクなど国内の事案とあわせ、誰が何を使いどこから入ったのかを公表資料で読み解きます。
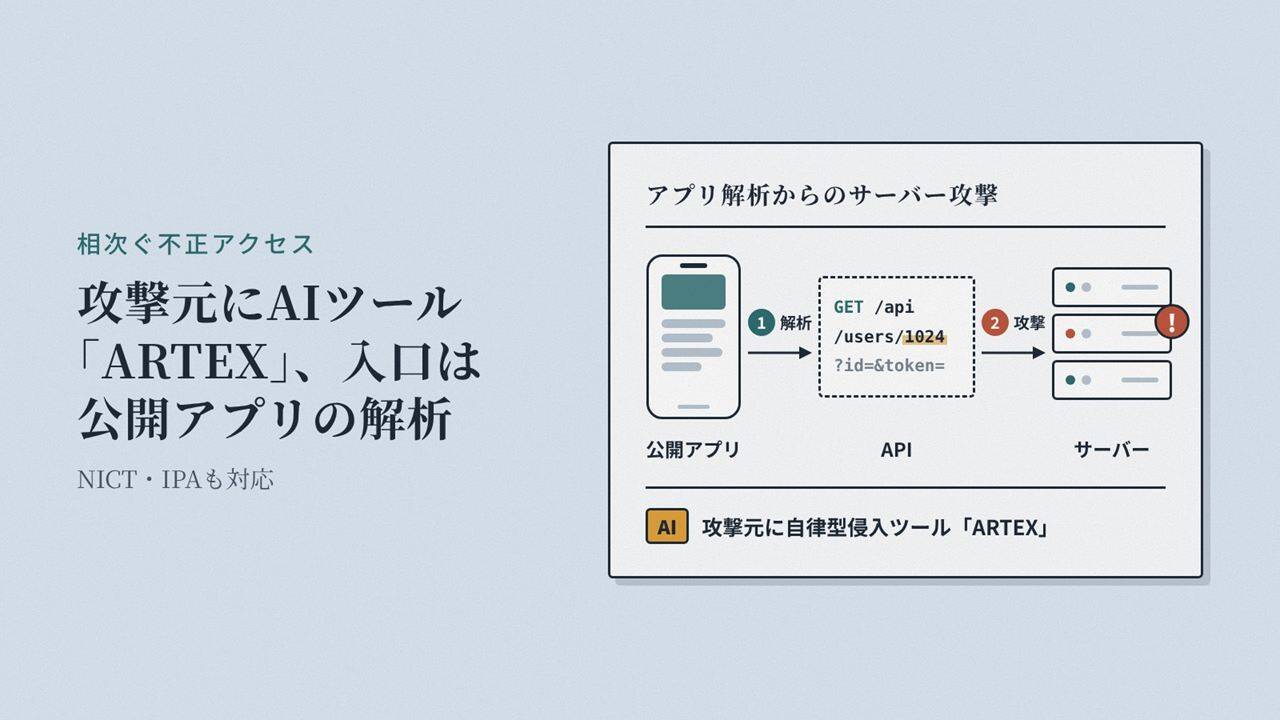
GMO系「国内不正アクセス、中国製AIソフトの使用確認」
GMOインターネットグループのGMOサイバーセキュリティbyイエラエ(東京・渋谷)は19日、国内への不正アクセス事案について、中国のエンジニアが開発した人工知能(AI)ソフト「ARTEX」が使われていたことを確認したと同社のブログで発表した。同ソフトは韓国の金融機関へのサイバー攻撃で使われたとされるが、日本向けの攻撃での使用が明らかになるのは初めてとみられる。調査にあたった福森大喜氏は日本経
米国、DeepSeekを政府のITから排除 Google技術の窃取で中国5団体にも制裁
米国土安全保障省は10月20日付の官報で、DeepSeekの製品を連邦の民間機関の調達とITから排除する7月24日付の命令を公示しました。前日には国務省が、元Googleエンジニアが設立したZhisuanと、出資したMiraclePlusなど5団体を制裁対象に指定しています。根拠法の違いから2つの措置を読み解きます。
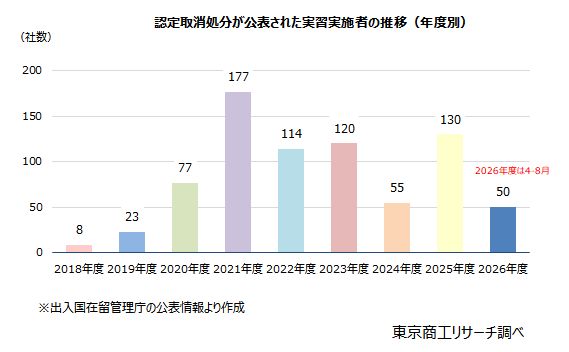
外国人「技能実習制度」認定取消しは累計754社 製造業と建設業で7割占める、ワーストは愛知県の46社 | TSRデータインサイト | 東京商工リサーチ
外国人技能実習制度で実習生を受け入れていた企業のうち、法令違反や不正などを理由に実習実施の認定取消処分を受ける企業が相次いでいる。 2017年11月の現行制度施行以降、累計754社にのぼり、2026年度も8月までに50社が公表され、前年度と同水準のペースで推移している。
持続可能な開発を目指す ~ ドメイン・ユースケース駆動(クリーンアーキテクチャ) + 単方向に制限した処理 + FRP - Qiita
この記事は、開発を持続可能にできるようなアーキテクチャとその適用方法を考察するものです。 骨子はできていますが、実装経験をフィードバックして詳細を若干変更するかもしれません。 勉強不足な点もあるので、意見を歓迎します。 開発においてよくある問題点 ビジネスロジックの本質...

GMO、顧客にパソコン電源オフを要請 27日正午に攻撃との脅迫受け
GMOインターネットグループは27日午前、同社サービスへの不正アクセスを巡り、顧客に正午までにパソコンの電源を切るように要請した。同社は攻撃者とみられる人物から同日正午に顧客に対して攻撃するとの脅迫を受けていた。GMOはパソコンのバックアップをした上で、ネットワークを切断して電源を落とし、パソコンにつながっているコードを抜くように要請した。端末のウイルスチェックも行うよう周知した。同社がパス
<社説>個人情報保護法 AI優先の緩和は危険だ:北海道新聞デジタル
人工知能(AI)の開発促進のため、企業が機微な情報を本人の同意なく取得できる特例を設ける個人情報保護法改正案が参院で審議入りした。漏えいのリスクや重大な人権侵害を防ぐ歯止めが十分とは言い難い。抜本的...
フランス、開発援助を不法移民対策への協力と紐づけ コモロ猛反発「耐え難いほど傲慢」
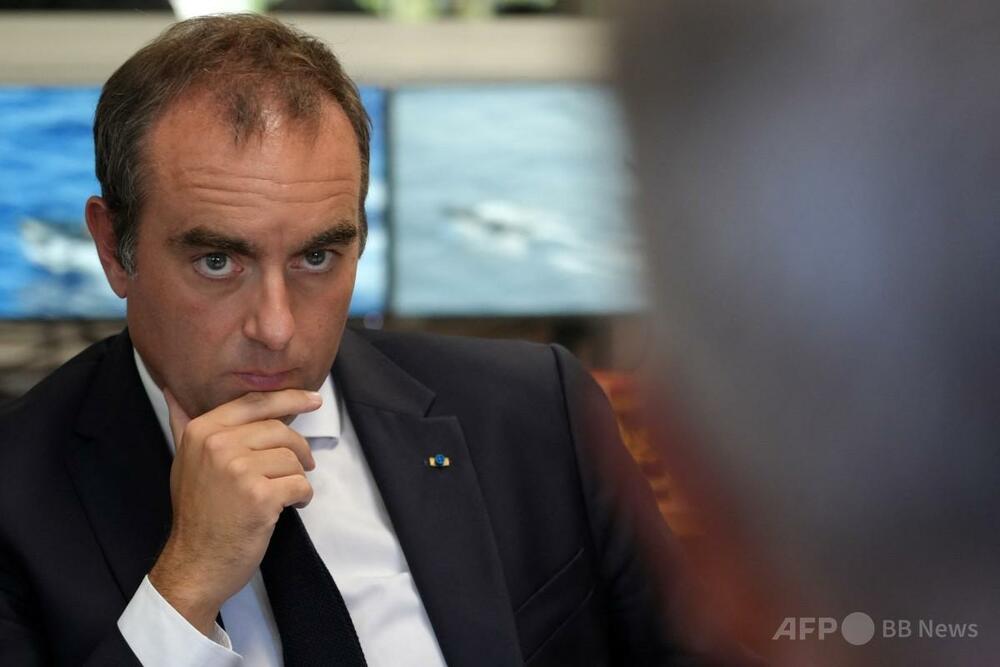
【8月29日 AFP】フランスのセバスチャン・ルコルニュ首相がコモロおよびアフリカ6か国に対する開発援助について、インド洋のフランス海外県マヨット(マホレ)への不法移民流入抑制への協力を条件にすると述べたことに対し、コモロ政府は27日、「耐え難いほど傲慢(ごうまん)だ」と猛反発した
OpenAI、Anthropic上場前に300億ドル調達を急ぐと報道 企業価値1.4兆ドル超
OpenAIが、11月中旬に見込まれるAnthropicの上場を前に、約300億ドルの調達を急いでいるとReutersが報じました。企業価値は1.4兆ドル超の可能性があります。焦点は両社で異なる売上の数え方です。公表された数字だけでは大小を決められない理由と、SoftBankグループとの関わりを読み解きます。
AI固有の攻撃にどう備えるか ― セキュリティとガードレール
AIエージェントは従来のセキュリティでは防げない「言葉」による固有の脅威をもたらす。LLMは命令とデータを分離できないため完全防御は不可能だ。本稿では意思決定者向けに、4段階のガードレールによる多層防御と、被害を抑える最小権限の原則を解説する。
【解説】PHP2Shell、AIが見つけたPHPの重大脆弱性 CVE番号の流出で公開を前倒し
PHPの重大な脆弱性「PHP2Shell」は、AIを使った研究で8月に見つかり、2か月あまりかけて修正の準備が進められていました。CVE番号の流出、実演動画の誤公開、修正入りイメージの先行公開と、公開予定日の2日前から何が起きたのか。OpenAIの主張と日本と各国の対応を、一次情報で読み解きます。
【随時更新】サイバーセキュリティ用語集|ニュースと公表文に出てくる135語
不正アクセスや情報漏えいのニュース、企業の公表文に出てくる135の用語を、事故の流れに沿った8つの分類と、五十音順・アルファベット順で引ける用語集です。脆弱性、VPN、ランサムウェア、フォレンジック、漏えい等報告、多要素認証、能動的サイバー防御まで。検索窓で読みや略語からも探せます。
アジア大会クルーズ船乗船遅れ、組織委が反論「原因は代表団側の不備」
【9月22日 AFP】第20回アジア競技大会の大会組織委員会は22日、選手ら数千人が宿泊しているクルーズ船への乗船で発生した混乱や遅延について、各代表団の「書類不備」が主な原因だと反論する声明を発表した