

AIで脆弱性の発見が加速するなか、Cloudflareが公開フィード「Zero Wire」をCloudflare Radarで始めました。説明、調べる担当、推奨対応、証拠、AIエージェント用プロンプトを1枚に集約。PHP2Shellを例に、深刻度と悪用、修正を分けて読む設計と、日本のSCS評価制度との接点を解説します。
Cloudflare、TypeScriptをRustに移植した「tsrs」を発表。TypeScript 7より最大で70%少ないメモリで8倍速。今後、LSPなどTypeScriptの全機能をサポート予定
Cloudflareは、TypeScriptをRustに移植した「tsrs」を発表しました。 下記は、Cloudflareに買収されたVoidZeroによるtsrsに関するポストです。VoidZeroもこのtsrsの開発に関わっています。 ...
AI固有の攻撃にどう備えるか ― セキュリティとガードレール
AIエージェントは従来のセキュリティでは防げない「言葉」による固有の脅威をもたらす。LLMは命令とデータを分離できないため完全防御は不可能だ。本稿では意思決定者向けに、4段階のガードレールによる多層防御と、被害を抑える最小権限の原則を解説する。
Cloudflare AI Searchで日本語のキーワード検索を使うなら、trigramトークナイザを作成時に選ぼう | DevelopersIO
Cloudflare AI SearchでCJKに対応したtrigramトークナイザを試しました。作成時に選んだインスタンスは日本語の質問でヒットし、porterは0件でした。既存インスタンスをダッシュボードで後から切り替えた範囲では、約9分待っても検索結果は変わりませんでした。
「PHP2Shell」脆弱性公表後に悪用試行が数百万件単位に増加したとCloudflareが報告、顧客向けには新ファイアウォールを開発して有効化
世界の多くのウェブサイトやサービスで利用されているPHPに重大な脆弱性「PHP2Shell」が見つかり緊急アップデートが行われた一件で、公表前は数千件程度だった悪用試行が公表後は爆増し、公表から12時間ほどで数百万件という単位に増加していたことをCloudflareが報告しています。
PHP2Shell、公表4日前に悪用の試み 「公表日より前にさかのぼって調査を」とAmazon
Amazonの脅威調査チームは、PHPの緊急脆弱性「PHP2Shell」を悪用する試みを公表4日前にハニーポットで検知したと発表した。公開後は悪用が急拡大。AIによる攻撃コード作成の加速を指摘し、対応期限の時間単位での管理や公表前への調査遡及など前提の見直しを呼び掛けた。
PHP「緊急」脆弱性悪用の試み、数百万件に CloudflareのCEOが報告
公表後45分で数万件、2時間以内に数十万件に跳ね上がり、その後、数百万件に達したという。
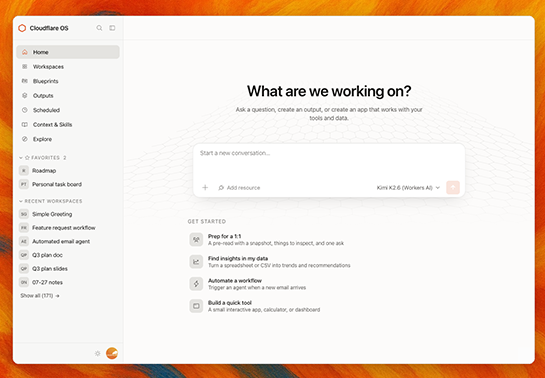
「Cloudflare OS」のマネージドサービス提供へ。GitHubとの接続やGmailとの連携強化など
Cloudflareは、AIを活用した業務のためのプラットフォームとなる「Cloudflare OS」のマネージドサービスを発表しました。現在ウェイティングリストへの登録を募集しています。 AIを活用した業務アプリのプラットフォーム Clo...
AWSの新サービス群に対する一行所感 - プログラマでありたい
今年もラスベガスで、AWSの最大のイベントre:Invent開催中です。初回のキーノートが終わった所ですが、怒涛のサービス発表で頭が混乱中です。整理のために、サービスに対する感想をつけてみます。間違っているかもしれないので、悪しからず。 AWS AppSync モバイル等での複数端末のデータ同期を見据えたソリューション…
PHP脆弱性“PoCフライング公開”の経緯、支援財団が公表 混乱広げた企業を名指しで批判
PHP脆弱性がこれほどまでに世間を騒がせたのは、その緊急性はもちろん、本来伏せておくべきだった情報の先出しが影響している。開発プロジェクトを支援するThe PHP Foundation(PHP財団)が経緯を公開した。
AIエージェントとは何か ― 従来の常識が通じない理由
AIエージェントにはなぜ従来のソフトウェアの常識が通じないのか。本連載第1回では、エージェント特有の3つの性質(確率的な振る舞い・自律的なツール選択・外部への作用)とそこから生じる設計課題を解説。意思決定者に求められる新たなガバナンスと組織設計の視点を紐解く。
GoでFlame Graphを描く
基本的なパフォーマンス分析の入り口はアプリケーションのスレッドがon-CPUで時間を消費しているかoff-CPUで時間を消費しているかを理解するところから始まる.on-CPUの場合はそれがuserモードかkernelモードかを特定し,さらにCPUプロファイリングによってどのcode pathがCPUを消費しているのかの分析に向かう.off-CPUの場合はI/OやLock,pagingといった問題の分析に向かう.
AI が書いて AI が審査する OSS へ再現と検証を添えて修正を送った話 #OSSコントリビュート | DevelopersIO
Beads で踏んだ不具合を Claude Code と直し、上流へ送りました。送った先の開発元も、AI で修正を作り直して審査していました。結論としては、AI が修正を書き、AI が審査する場でも、受け入れの決め手は不具合の再現と修正の検証でした。
PHPの脆弱性、修正パッチの公開前から攻撃の試み
プログラミング言語PHPに見つかった2件の重大な脆弱性「PHP2Shell」。AWSの調査で、修正パッチの公開4日前に攻撃が試みられていたことが判明した。

中国政府と関係するサイバー攻撃者が世界中の数百の組織に対してAIエージェント「ARTEX」を用いて攻撃を実施していたことがMicrosoftの調査で判明
Microsoftが中国政府と関係しているとされるサイバー攻撃者「Storm-0940」に関する調査結果を公開しました。Storm-0940はAIエージェント「ARTEX」を悪用して数百の組織に対する攻撃を実施していたことが明らかになっています。
NEAR AI、SGLangの脆弱性を突かれ侵害を公表 約100人の情報とエージェント18件のデータ
機密推論を掲げるNEAR AIが、オープンソースの推論エンジンSGLangの脆弱性を突かれた侵害を公表しました。約100人のアカウント情報と18件のエージェントのデータが取得され、11月8日に処理中だったリクエストも観察された可能性があります。TEEが守る範囲と守らない範囲の境目を読み解きます。
CloudflareのWaiting RoomでHTTPヘッダを参照するバイパスルールをダッシュボードから作成してみた | DevelopersIO
CloudflareのWaiting Roomで、あるHTTPリクエストヘッダが特定の値の場合に待合室をバイパスするルールを作成してみました。バイパスルール画面の式ビルダーでは作成できないのでカスタムルール画面で式を作成し、バイパスルール画面の式編集でその式を記載するのがポイントです。