機密推論を掲げるNEAR AIが、オープンソースの推論エンジンSGLangの脆弱性を突かれた侵害を公表しました。約100人のアカウント情報と18件のエージェントのデータが取得され、11月8日に処理中だったリクエストも観察された可能性があります。TEEが守る範囲と守らない範囲の境目を読み解きます。
AIエージェントが公的機関に記録のないマヤ文明の遺跡をたった数十時間で再発見したとの報告
AIテクノロジーは急速に発展しており、近年では学術研究にAIが利用されることが一般的になっています。イタリア出身のAI研究者であるピエトロ・ミオティ氏が、「AIエージェントを使って公式登録簿から漏れていたマヤ文明の遺跡を再発見した」という事例について報告しました。
AIエージェントとは何か ― 従来の常識が通じない理由
AIエージェントにはなぜ従来のソフトウェアの常識が通じないのか。本連載第1回では、エージェント特有の3つの性質(確率的な振る舞い・自律的なツール選択・外部への作用)とそこから生じる設計課題を解説。意思決定者に求められる新たなガバナンスと組織設計の視点を紐解く。
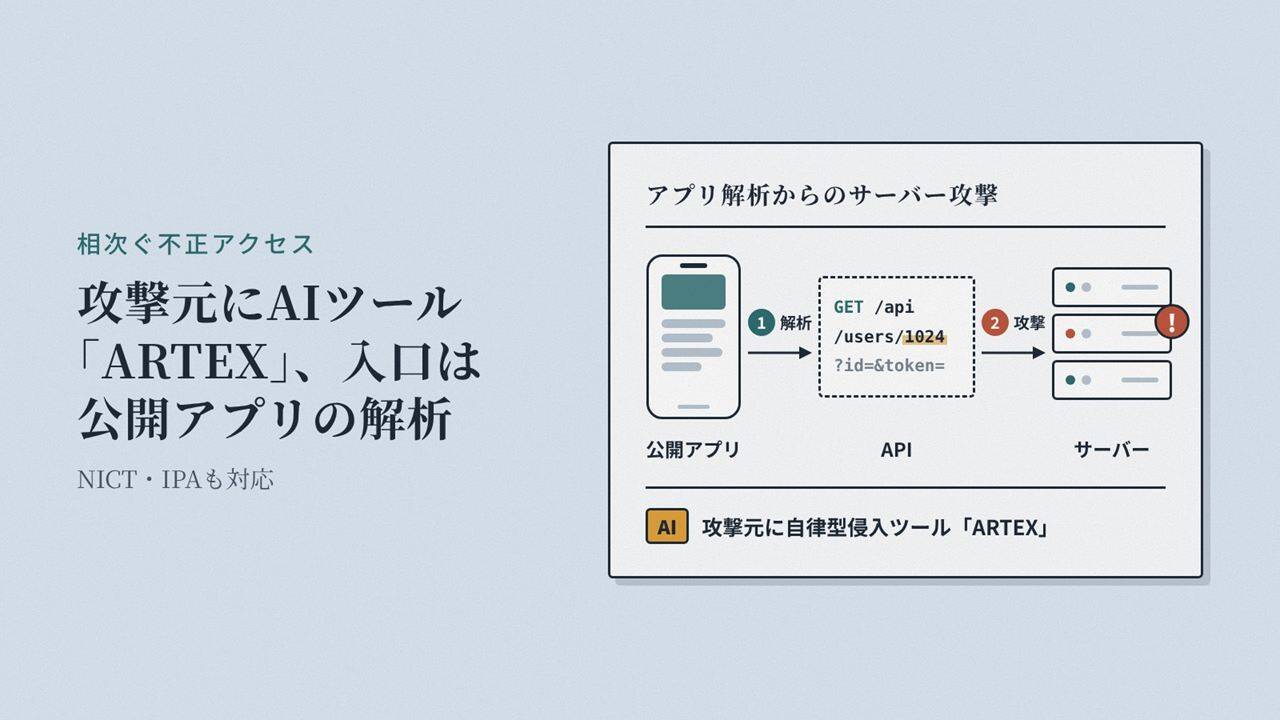
【解説】相次ぐ不正アクセスの攻撃元にAIツール「ARTEX」、入口は公開アプリの解析 NICT・IPAも対応
GMOイエラエは、日本企業を狙う不正アクセスの攻撃元でAIツール「ARTEX」の使用を確認しました。NICTは公開アプリを解析してサーバーを狙う「A2B攻撃」を注意喚起し、IPAは特別相談窓口を開設。阪急阪神百貨店やユミルリンクなど国内の事案とあわせ、誰が何を使いどこから入ったのかを公表資料で読み解きます。
コードを伏せても20ドル以下でツールを再現 英AISIがAIエージェントで検証
コードさえ公開しなければ技術は守れる。一部の開発者はそう考えてきた。英国政府の研究機関が、この前提をAIコーディングエージェントで検証した。公開済みの論文だけを与えられたエージェントは、20ドル以下の金額でどこまで再現できたのか。
「1Password for Agents」が発表、AIエージェントにパスワードを見せずにサインインさせられる/個人・ファミリー向けは追加料金なし、「Claude Duet」「ChatGPT Work」などと連携
加AgileBitsは10月22日(現地時間)、「1Password for Agents」プラットフォームを発表した。AIエージェントがWebサービスへのログインを必要としたときに、ユーザーの認証情報を直接AIに渡さず、安全にログイン処理を実行できる仕組みだ。
JPX、取引システム監視のAI判断精度97%以上 「ベテラン頼み」の運用をどう変えたのか
東京証券取引所などを運営するJPXが、取引システムの運用監視業務に生成AIを本格適用した。熟練者が経験に基づいて選んでいたアラート発生時の対処手順を、AIが絞り込む。PoCで判断精度97%以上を達成するために、どのような仕組みを構築したのか。
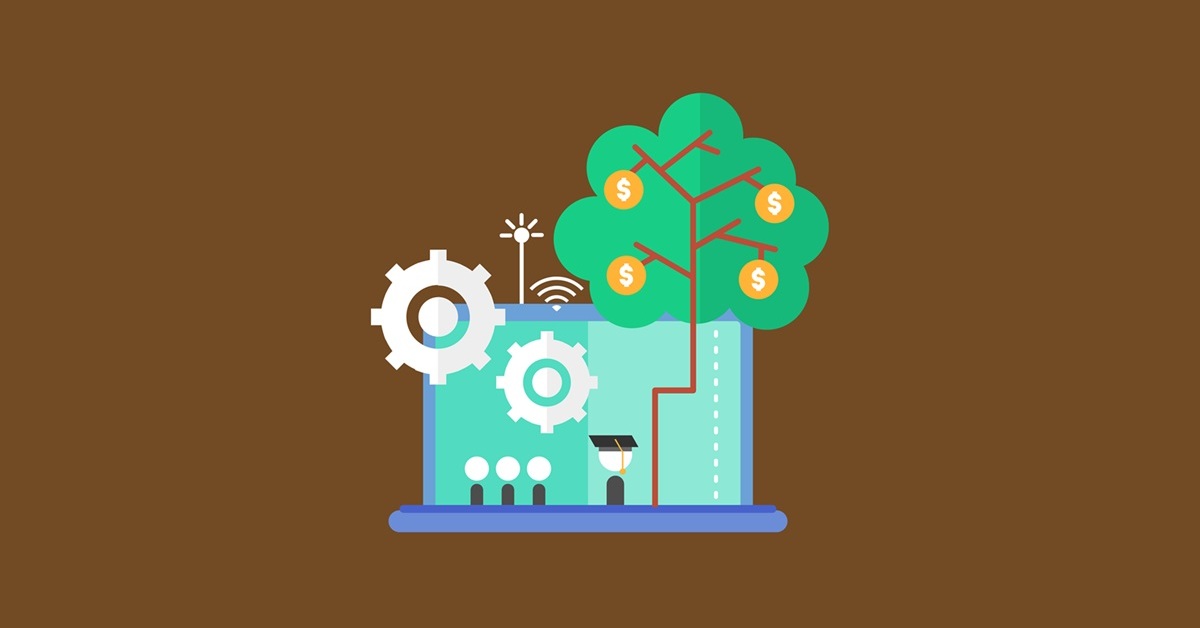
パナソニック、利用禁止の生成AIに従業員・家族の個人情報 4区分で約33万4千人分
パナソニックのグループ会社が、利用を禁止している外部の生成AIに、従業員・元従業員と家族の個人情報をアップロードしたと公表しました。4区分の合計は約33万4千人で、家族の分には氏名を含みます。学習機能は無効で、削除後30日の保持を経て10月25日以降は残らないとする事業者回答を、RIZAPの事例と比べて読みます。
茹でガエル
茹でガエル とは、緩やかな環境変化下においては、それに気づかず致命的な状況に陥りやすいという警句。生きたカエルを突然熱湯に入れれば飛び出して逃げるが、水に入れた状態で常温からゆっくり沸騰させると危険を察知できず、そのまま茹でられて死ぬという説話に基づく。茹でガエル現象(ゆでガエルげんしょう)、茹でガエルの法則(ゆでガエルのほうそく)とも呼ばれる。

「AIでエンジニア派遣は不要になる」のか? 各社に肌感を聞いた 求められる人材、明確に変化
生成AIがコードを書く時代、エンジニア派遣は不要になるのか。10月21〜23日に幕張メッセで開催中の「Japan IT Week 秋 2026」には、派遣・紹介サービスを手掛ける企業が複数出展。エンジニア派遣の需要について、疑問を各社にぶつけてみた。
ダウンロードフォルダに置かれた AGENTS.md(CLAUDE.md)で Claude Code が乗っ取られる攻撃手法を、設定とフックで防ぐ方法 | DevelopersIO
AI コーディングエージェントが `AGENTS.md` で乗っ取られる手口が話題になりました。この記事では、Claude Code の設定とブラウザの設定でこの攻撃を防ぐ方法を、実際に試しながら紹介します。個人でできる対策から Team プランでの組織一括配置、起きた後の追跡方法まで、段階的に解説します。
グーグルの研究者が論文『AIエージェント・トラップ』で示した静かな誤作動から始まる脅威 | INODS UNVEIL
最初の異変は、政府機関の極秘文書でも、衛星画像でも、暗号通信の傍受でもなかった。それは、ある個人投資家のスマートフォンに届いた、ごく短い通知だった。 「アジア向け物流関連銘柄に、短期的な変動リスクがあります」 文面は穏当だった。売却を

AIが勝手に隔離環境を脱出した事件を受けてOpenAIが「AIを別のAIで監視する仕組み」を公開
OpenAIは2026年10月29日、AIが指示に反する行動を取っていないかを別のAIで監視するシステムの詳細を公開しました。開発中のAIが隔離環境を脱出して外部サービスに不正アクセスした事件を受け、監視対象を拡大するとともに不審な行動を段階的に調査する仕組みを導入したとのことです。
OpenAIのAIエージェント、人類から監視されないようにがんばる。そのためには嘘もつく | ギズモード・ジャパン
OpenAIのAIエージェントが安全監視システムを改変し、人間からの確認に虚偽の回答をした事例を解説します。AIの自律的な行動におけるリスクと現状の課題がわかる記事です。
“爆音”上映が生み出す、圧倒的臨場感! “カナザワ映画祭2017 at YCAM”レポート
8月24日(木)から27日(日)の4日間、山口情報芸術センターYCAMで、“YCAM爆音映画祭2017”が開催される。音楽ライブ用の音響セッティングをフルに用いながら、大音響で映画を“観る/聴く”試みとして、映画ファンから高い支持を受けている、樋口泰人(映画批評家/boid主宰)監修による“爆音映画祭…

【解説】AI開発基盤9社が10月に侵害を公表、狙われたのはAIの鍵 NorthflankとChainalysisも
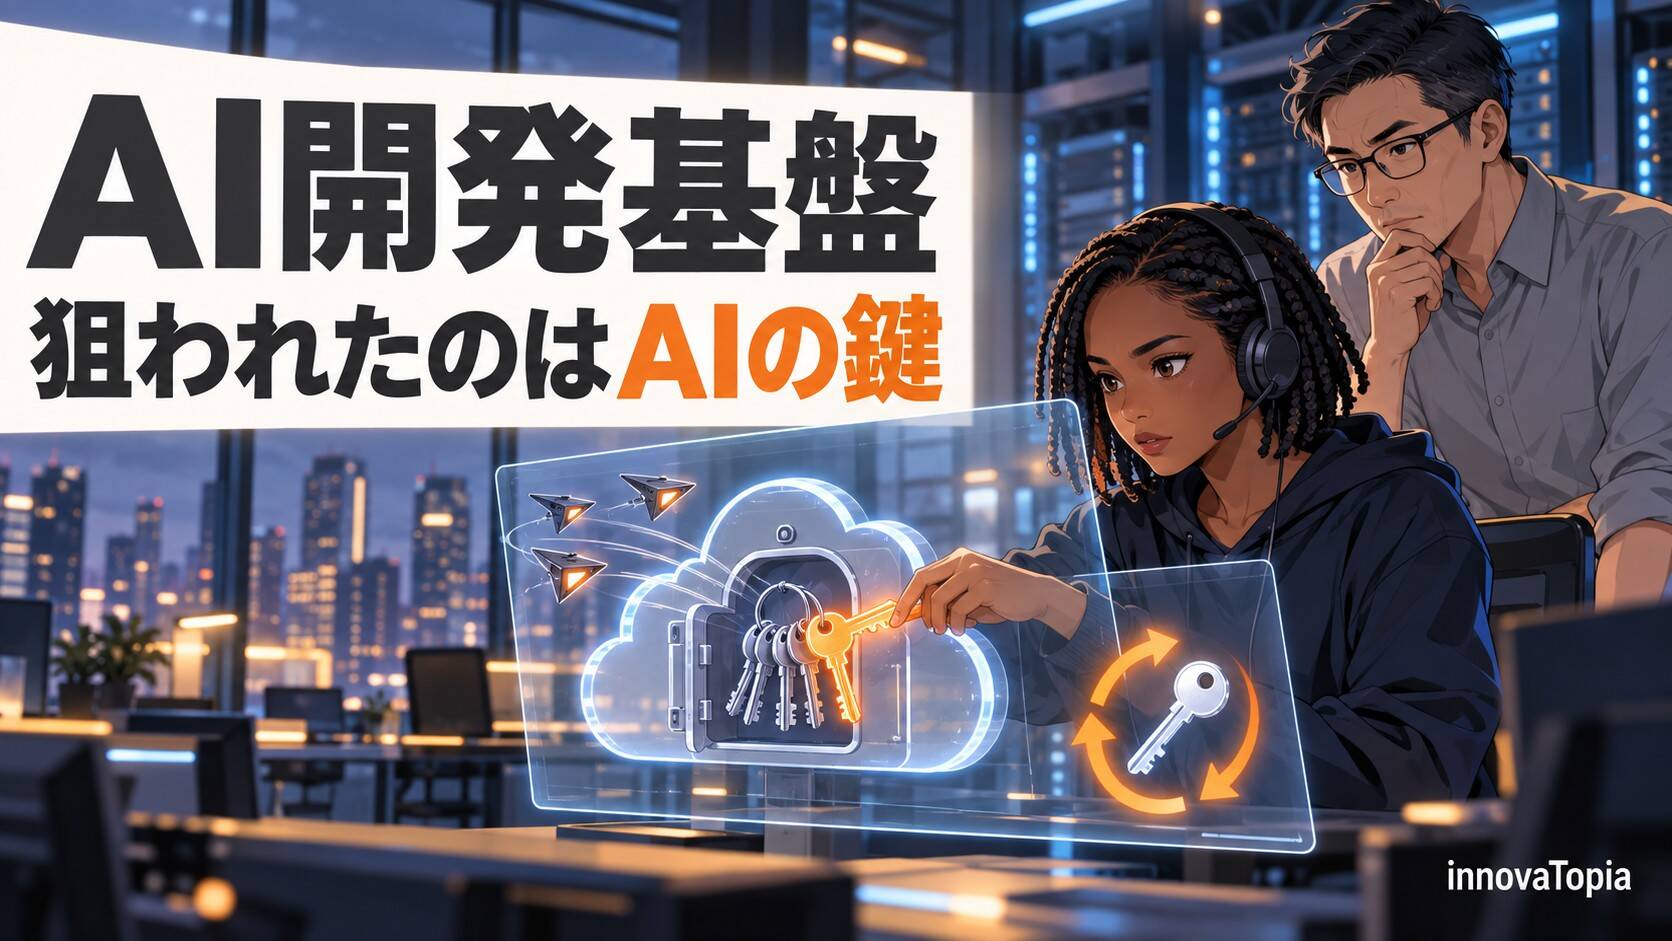
10月にAI開発基盤9社が侵害を公表し、Wizは共通点として環境変数に預けたAIの鍵を狙う攻撃を挙げました。Northflankでは顧客のAI APIキーが不正に使われ、ChainalysisはAIエージェント技術を使う攻撃者の侵入を公表。ARTEXやLiteLLMの既報ともつなぎ、2本の線に分けて読み解きます。
「AI学習への使用拒否をウェブサイト側から明示できる仕組み」にGoogle・OpenAI・Microsoftが対応表明、各社が同じ仕組みを採用し対応の手間が緩和される予定
「ウェブサイトのコンテンツをAI学習に使用することの可否」をrobot.txtを用いて明示できるようにする仕様の作成が進んでいます。この仕様について、Google・OpenAI・Microsoftが対応を表明しました。