

11月13日に起きた、プレイドのCXプラットフォーム「KARTE」への不正アクセスが、利用企業の顧客情報に波及しています。JINSは最大約1,829万件、Francfrancは最大約598万件に漏えいの可能性を公表。各社が渡していたデータで漏れた中身が分かれた理由と、利用者・導入企業がいま確かめることを整理します。
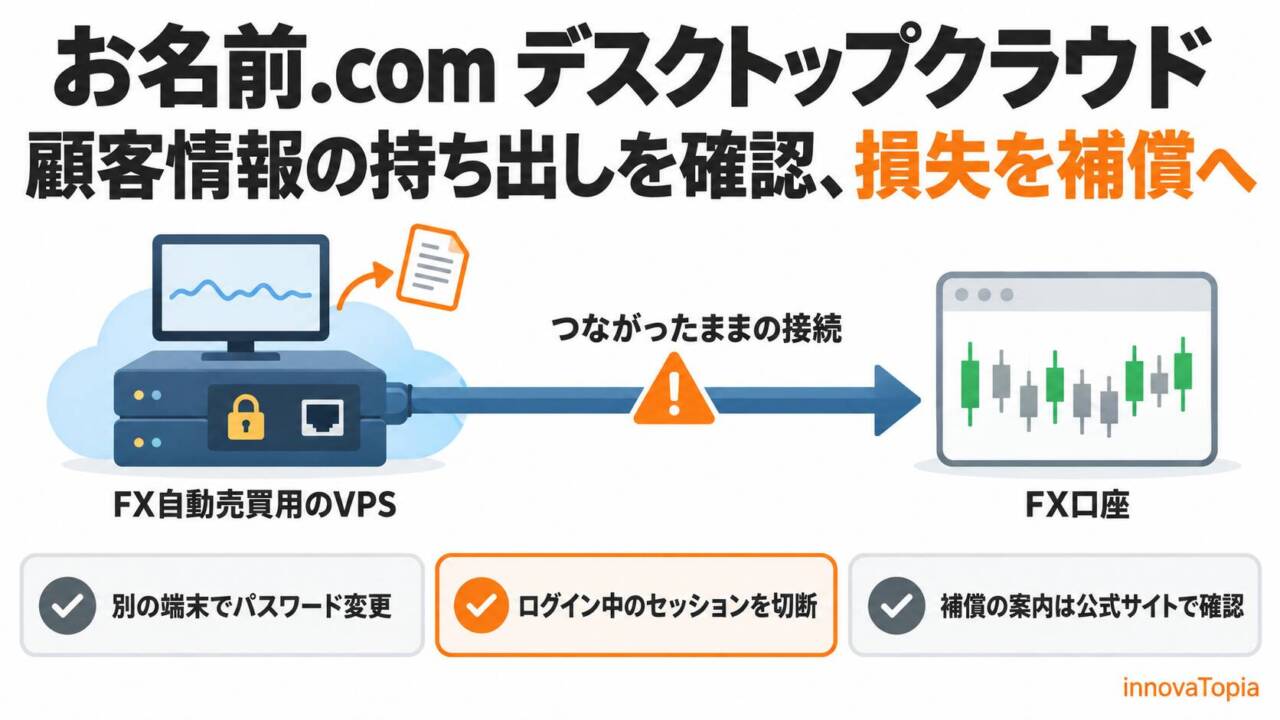
【解説】お名前.com デスクトップクラウド、顧客情報の持ち出しを確認 不正取引の損失を補償へ
MOインターネットのFX自動売買用VPS「お名前.com デスクトップクラウド」への不正アクセスで、同社は顧客情報の持ち出しを確認し、見舞金5000円と不正取引の損失補償を打ち出しました。パスワードを変えても接続が残る理由と、利用者がいま確かめることを、第1報から第5報で整理します。
多要素認証を必須化していた岩井コスモ証券で不正注文|委託先トレードワークスの管理機能に設定不備
岩井コスモ証券は10月20日、委託先トレードワークスへの不正アクセスに関する第2報で、7口座に顧客の意図しない売買注文が出され5口座で約定したと公表しました。顧客ログインの多要素認証は通常経路の不正ログインを防いでいたとされ、管理機能の設定不備が悪用されました。取引は取引前の状態に戻され、顧客の負担は生じていません。
メタ、規約変更で利用企業のコンテンツ自動収集 米メディア団体反発
米メタが11月20日から適用する自社SNSの商用規約を巡り、米メディア団体などが反発を強めている。SNSをビジネス目的で使う企業のコンテンツをメタが自動収集するとの条項が追加されたためだ。人工知能(AI)学習に利用されるとの懸念が広がっている。新たな規約はフェイスブックやインスタグラム上で広告を出稿したり、公式アカウントを運営したりする企業が対象だ。運用が始まれば、メタは新聞社や出版社を含む利
AIの報道利用、日経はこう考えます
日本経済新聞社は経済メディアとして、正確で迅速なニュース発信、質の高い調査報道、公正で偏りのない解説・分析を大事にしています。記事やコンテンツで読者の判断を助け、新しい視点を得てもらうことが最大の目的です。人工知能(AI)との向き合い方について、私たちの考え方をお伝えします。自然な言葉で質問に答える対話型AIや、伝えたイメージに沿って絵を描く画像生成AIなどの「生成AI」は、社会を変えうる重要
楽天証券の大規模漏えい、なぜテスト環境に顧客情報が? 「本番データでの確認が必要だった」
楽天証券の顧客情報漏えい問題で、同社が本番の顧客データをマスキングせずにテスト環境へ保存していたことが分かった。最大約1572万口座分が漏えいした可能性がある。
情報漏洩、大企業の3割が経験 サイバー攻撃や人為的ミスで
帝国データバンクは19日、情報漏洩に関する調査結果を発表した。大企業の30.2%が情報漏洩を経験したことがあると回答した。原因としてはサイバー攻撃による被害のほか、メールの誤送信など人為的ミスが見られた。全国の企業を対象に10月9〜14日にインターネットで調査して、1328社から回答を得た。大企業は159社から回答があった。回答したすべての企業の16.2%が情報漏洩を経験したと答えた。直近1
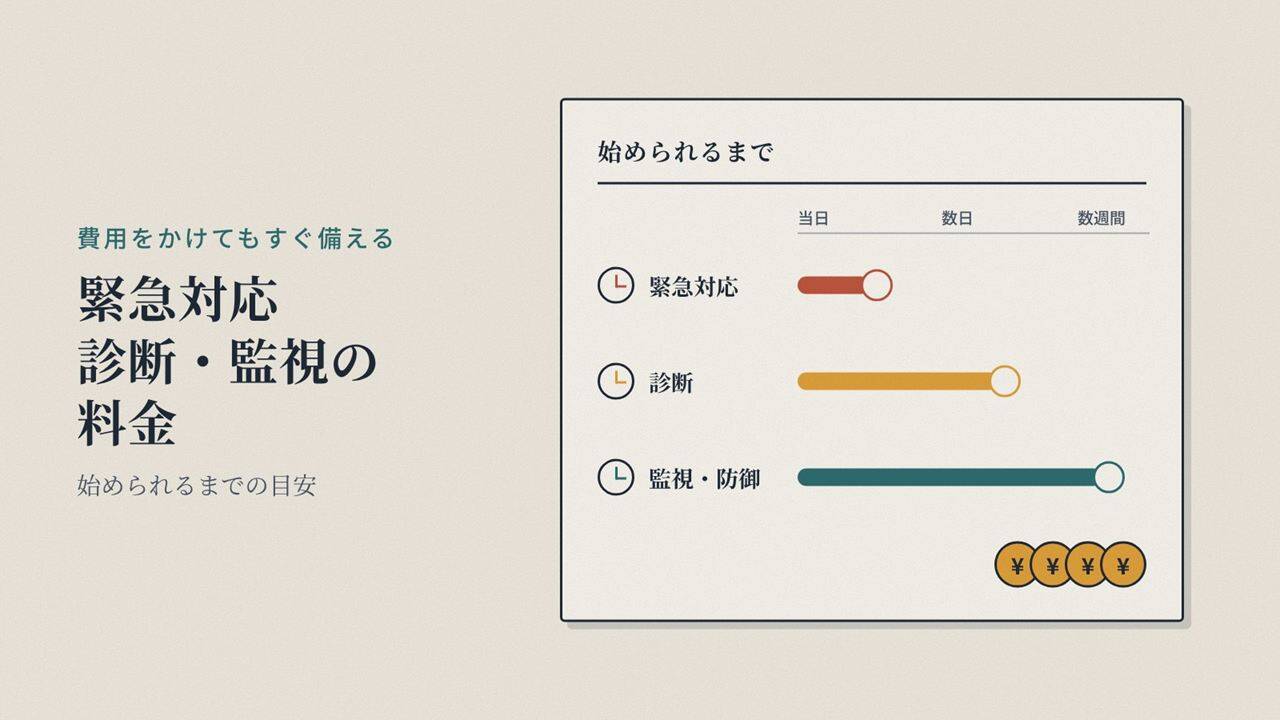
【随時更新】費用をかけてもすぐ備える|不正アクセスの緊急対応・診断・監視の料金
不正アクセスの公表が相次ぐなか、費用がかかってもすぐに手を打ちたい企業向けに、事故のときの緊急対応、脆弱性診断、監視・防御のサービスを料金と始められるまでの目安で並べました。料金はすべて各社のサイトかJNSA・IPAの公的な一覧で確かめ、税込か税別かも記載どおりに書いています。
グッドスマイルカンパニー公式ショップの決済ページに不正プログラム、2,800名のカード番号全桁など漏えいの可能性
グッドスマイルカンパニーは10月29日、公式ショップへの不正アクセスの第3報を公表しました。決済ページに不正なプログラムが置かれ、2,800名のカード番号全16桁やセキュリティコードが漏えいした可能性があります。第1報との違いと、2,800名や7,673名という数字の読み方、利用者ができることを整理します。
AIの回答精度、企業担当者の9割超が「期待届かず」 トヨクモ調べ
業務用システム開発のトヨクモが実施した企業の人工知能(AI)活用に関する調査で、AIに社内情報を読み込ませた担当者の9割超が期待通りの回答を得られなかったと感じていることが分かった。古い情報が混じり回答精度が低下する場合が多かった。調査は5月にインターネット上で実施し、従業員50〜299人の企業で社内情報などの管理業務に携わる担当者111人から回答を得た。AIの回答精度が低い理由について、6
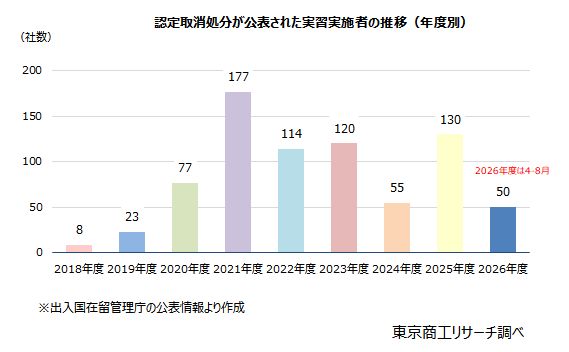
外国人「技能実習制度」認定取消しは累計754社 製造業と建設業で7割占める、ワーストは愛知県の46社 | TSRデータインサイト | 東京商工リサーチ
外国人技能実習制度で実習生を受け入れていた企業のうち、法令違反や不正などを理由に実習実施の認定取消処分を受ける企業が相次いでいる。 2017年11月の現行制度施行以降、累計754社にのぼり、2026年度も8月までに50社が公表され、前年度と同水準のペースで推移している。
サイバー人材、企業の9割「不足」 攻撃対策の専任者「ゼロ」半数弱
KPMGジャパンが国内企業を対象に実施した調査で、サイバーセキュリティーを担う人材が不足している企業が9割近くにのぼることが明らかになった。生成AI(人工知能)を悪用したサイバー攻撃が広がる一方、対策を担う専任者が1人もいない企業も半数近くを占めた。国内上場企業や売上高1000億円超の非上場企業のサイバーセキュリティー責任者を対象に、インターネットを通じて6月29日から8月12日に調査し、42
【解説】欧州スーパーの冷凍設備に第2波、ウクライナとロシアの警報アプリも乗っ取り|Oracle EBSに攻撃の試行
11月2日未明、ベルギーやスウェーデンなど欧州のスーパーで冷凍設備の温度が上げられた。10月のフランスに続く第2波だ。同じ夜、ウクライナとロシアの警報アプリから偽の通知が届いた。攻撃者は不明。Oracle EBSの脆弱性には修正から1週間で攻撃の試行が観測され、日本の組織が確かめる点も整理する。
中国政府系ハッカー集団、AIツール「ARTEX」で攻撃 Microsoftが確認
米マイクロソフトは米国時間21日、中国政府に関係するハッカー集団が中国系の人工知能(AI)ツール「ARTEX(アルテックス)」を使ってサイバー攻撃を仕掛けていたと発表した。日本企業を標的とした攻撃に関与したかは明らかになっていない。マイクロソフトが自社のクラウドサービスの記録などを調べた。「Storm(ストーム)-0940」と呼ぶハッカー集団が9月以降、ARTEXを使って世界中の数百の企業や
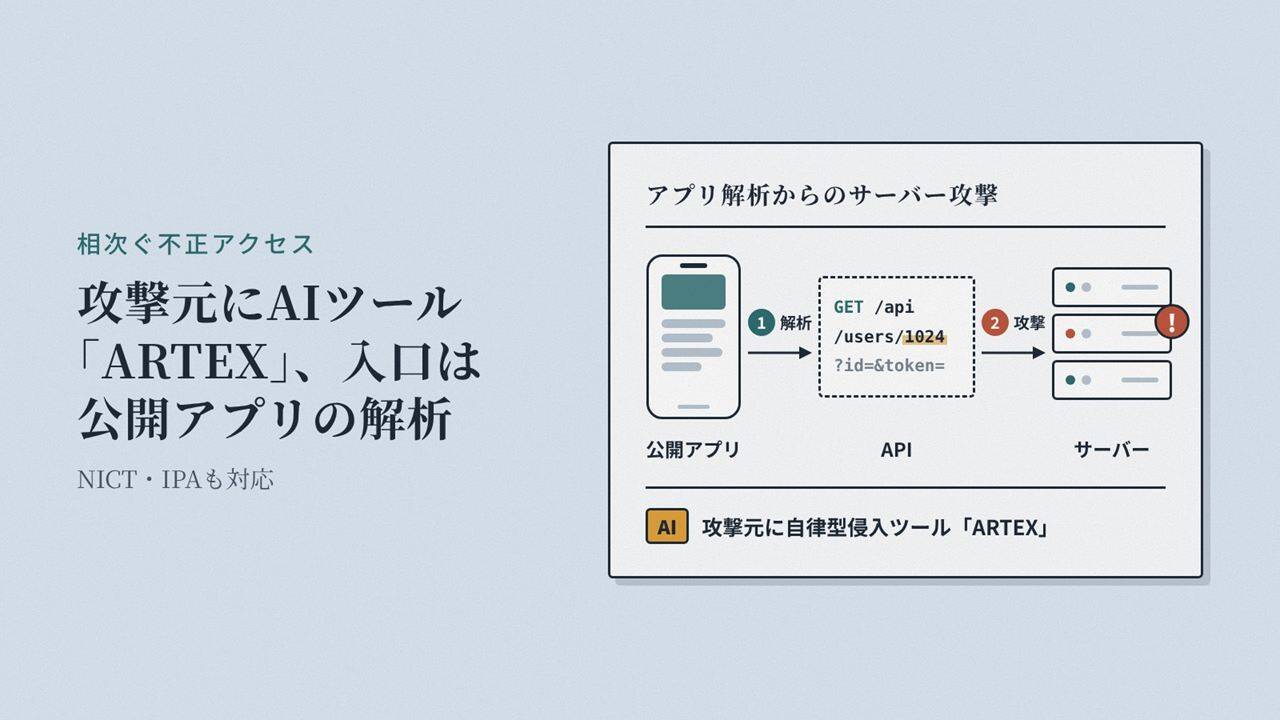
【解説】相次ぐ不正アクセスの攻撃元にAIツール「ARTEX」、入口は公開アプリの解析 NICT・IPAも対応
GMOイエラエは、日本企業を狙う不正アクセスの攻撃元でAIツール「ARTEX」の使用を確認しました。NICTは公開アプリを解析してサーバーを狙う「A2B攻撃」を注意喚起し、IPAは特別相談窓口を開設。阪急阪神百貨店やユミルリンクなど国内の事案とあわせ、誰が何を使いどこから入ったのかを公表資料で読み解きます。
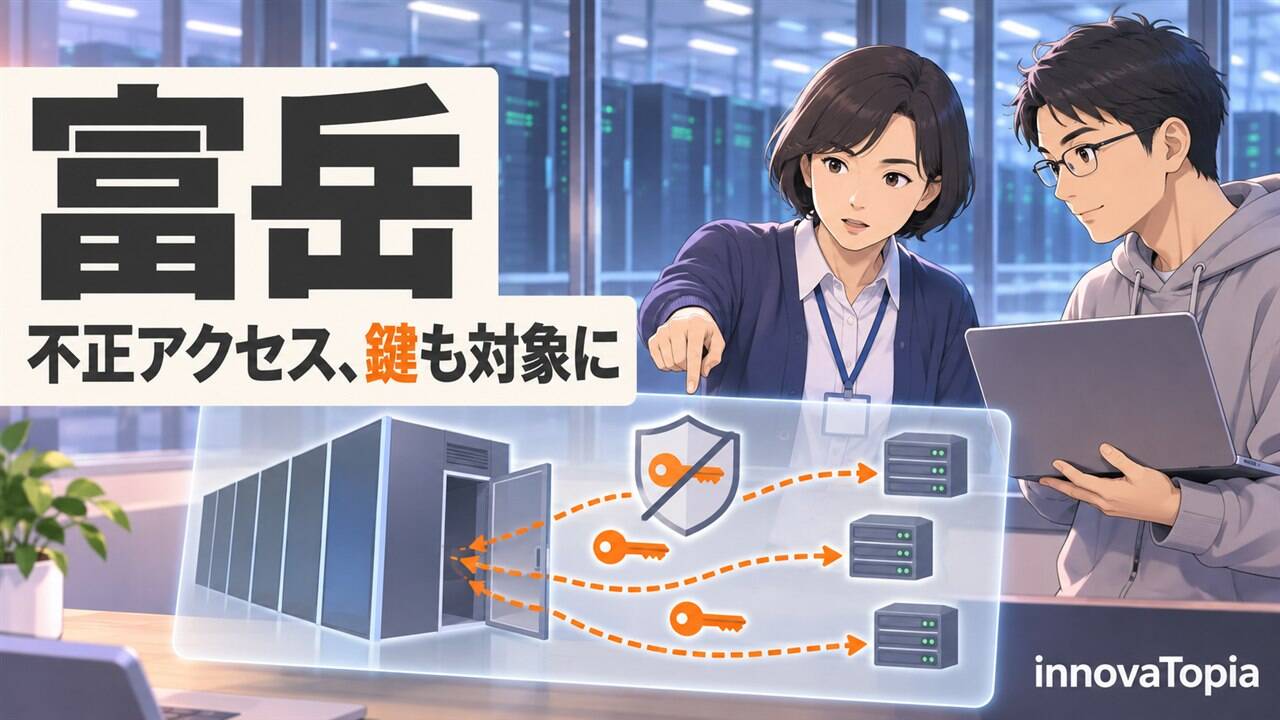
スパコン「富岳」に不正アクセス、理研が公表 最大4,597名の情報と外部接続の鍵が対象
理化学研究所は11月16日、スパコン「富岳」の運用系システムが不正アクセスを受けたと公表しました。公開していた稼働状況ページを足がかりに侵入され、最大4,597名分の利用者情報や、理研外のスパコンなどに接続するSSH秘密鍵が持ち出しの対象に含まれます。理研が認めた事実と未確認の点、利用者の対応を解説します。
作って終わりにしない ― 全社展開と運用の設計
AIエージェントは導入後の継続的な品質改善が不可欠だ。連載最終回では、投資を成果に変える「全社展開と運用」を解説する。段階的な導入、モデル更新に備えた自動評価、現場主導の体制構築など、不確実なシステムを組織に定着させるための設計思想を論じる。