

nginxが11月18日、1.30.7と1.31.9で脆弱性10件を修正しました。中心のCVE-2026-123007は2015年からあるHTTP/2の穴で、Rapid7がPoCを公開しています。「NGINX2Root」の「root」の意味、国内のレンタルサーバー各社の対応、VPSで自分ですべきことを整理します。
Webサーバソフト「nginx」にリモートコード実行の「緊急」脆弱性、日本政府も更新呼び掛け
日本政府の国家サイバー統括室も19日に注意喚起し、速やかなアップデートの適用を呼び掛けた。
PHP 8.5.13など公開、脆弱性Critical 7件を修正 10月の修正が不完全だった1件も
PHPが11月19日、8.5.13など4系統のセキュリティリリースを公開し、Criticalの脆弱性7件を直しました。うち1件は10月のPHP2Shellの修正が不完全だったものです。PHP-FPMの接続の使い回しなど成立の条件を読み分け、国内レンタルサーバー各社の対応、PHP 8.1以下のサイトの注意点を整理します。
【解説】PHP2Shell、AIが見つけたPHPの重大脆弱性 CVE番号の流出で公開を前倒し
PHPの重大な脆弱性「PHP2Shell」は、AIを使った研究で8月に見つかり、2か月あまりかけて修正の準備が進められていました。CVE番号の流出、実演動画の誤公開、修正入りイメージの先行公開と、公開予定日の2日前から何が起きたのか。OpenAIの主張と日本と各国の対応を、一次情報で読み解きます。
Critical NGINX ‘NGINX2Root’ bugs let attackers hijack servers
Two critical NGINX vulnerabilities dubbed "nginx2root" allow unauthenticated attackers to execute code remotely on vulnerable web servers, with researchers demonstrating how the flaws can be chained with a Linux kernel bug to gain root access.
米国、DeepSeekを政府のITから排除 Google技術の窃取で中国5団体にも制裁
米国土安全保障省は10月20日付の官報で、DeepSeekの製品を連邦の民間機関の調達とITから排除する7月24日付の命令を公示しました。前日には国務省が、元Googleエンジニアが設立したZhisuanと、出資したMiraclePlusなど5団体を制裁対象に指定しています。根拠法の違いから2つの措置を読み解きます。
Hostingerの共用サーバーに侵入、LiteSpeedのゼロデイでroot奪取 6.3.7 Build 9で修正
Hostingerは11月9日、米国フェニックスの共用サーバー1台が侵害されたと公表しました。顧客サイトのCMSから侵入した攻撃者が、LiteSpeed Web Serverのゼロデイで契約者間の隔離を越え、root権限を得ました。修正は6.3.7 Build 9です。共用サーバーの利用者ができる備えをまとめました。
PHP脆弱性、海外では“政府サイトごと停止”も オランダの電子認証やWikipedia関連サービスなどにも影響
プログラミング言語「PHP」の「緊急」レベルの脆弱性2件を巡り、海外では政府サイトを予防的に停止する動きが相次いだ。オランダは行政ポータルや認証基盤「DigiD」まで止め、フィンランドは政府の公開向けネットサービスを全て停止した。
フェイスブックはなぜ 嘘とヘイトを許したのか? AI部門責任者を直撃
「ユーザーより自社の利益を優先している」と主張する元社員の内部告発を受け、フェイスブックが揺れている。フェイスブックは反論しているが、主張を裏付けるのはこの元社員の証言だけではない。MITテクノロジーレビュー米国版はAI部門の責任者や関係者を1年にわたって取材している。今年3月、米国版に掲載された2万字にわたる長文記事を掲載する。
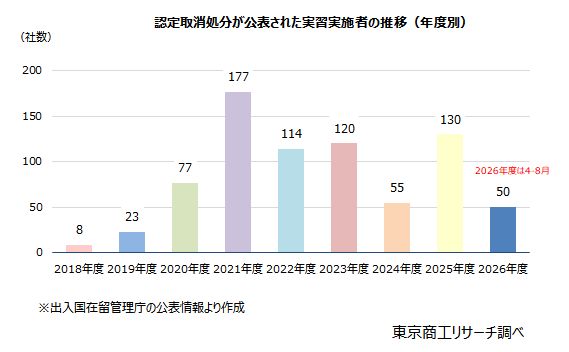
外国人「技能実習制度」認定取消しは累計754社 製造業と建設業で7割占める、ワーストは愛知県の46社 | TSRデータインサイト | 東京商工リサーチ
外国人技能実習制度で実習生を受け入れていた企業のうち、法令違反や不正などを理由に実習実施の認定取消処分を受ける企業が相次いでいる。 2017年11月の現行制度施行以降、累計754社にのぼり、2026年度も8月までに50社が公表され、前年度と同水準のペースで推移している。
PHP2Shell、PAN-OS機器など25台がroot化 Fragnesiaと連鎖し米政府関連のADへ
PHPの脆弱性PHP2ShellとLinuxの脆弱性Fragnesiaが連鎖し、PAN-OSで動くファイアウォールと管理サーバー計25台がroot権限を奪われました。米国政府関連の組織ではActive Directoryへの攻撃も。修正版が届く前の数日に起きた侵害と、その間の備えを解説します。
日本の行政機関等が公開しているAPIについてのまとめ(2016年8月17日暫定版。随時更新) - Qiita
この記事は下記のURLにあるコミックマーケット90で頒布した同人誌と自分が管理するブログの記事を微修正し、転載したものです。 南関東開発機構 : 同人誌「日本の行政機関が公開中のAPIについて調べてみた本」を公開しました http://blog.livedoor.jp/so...

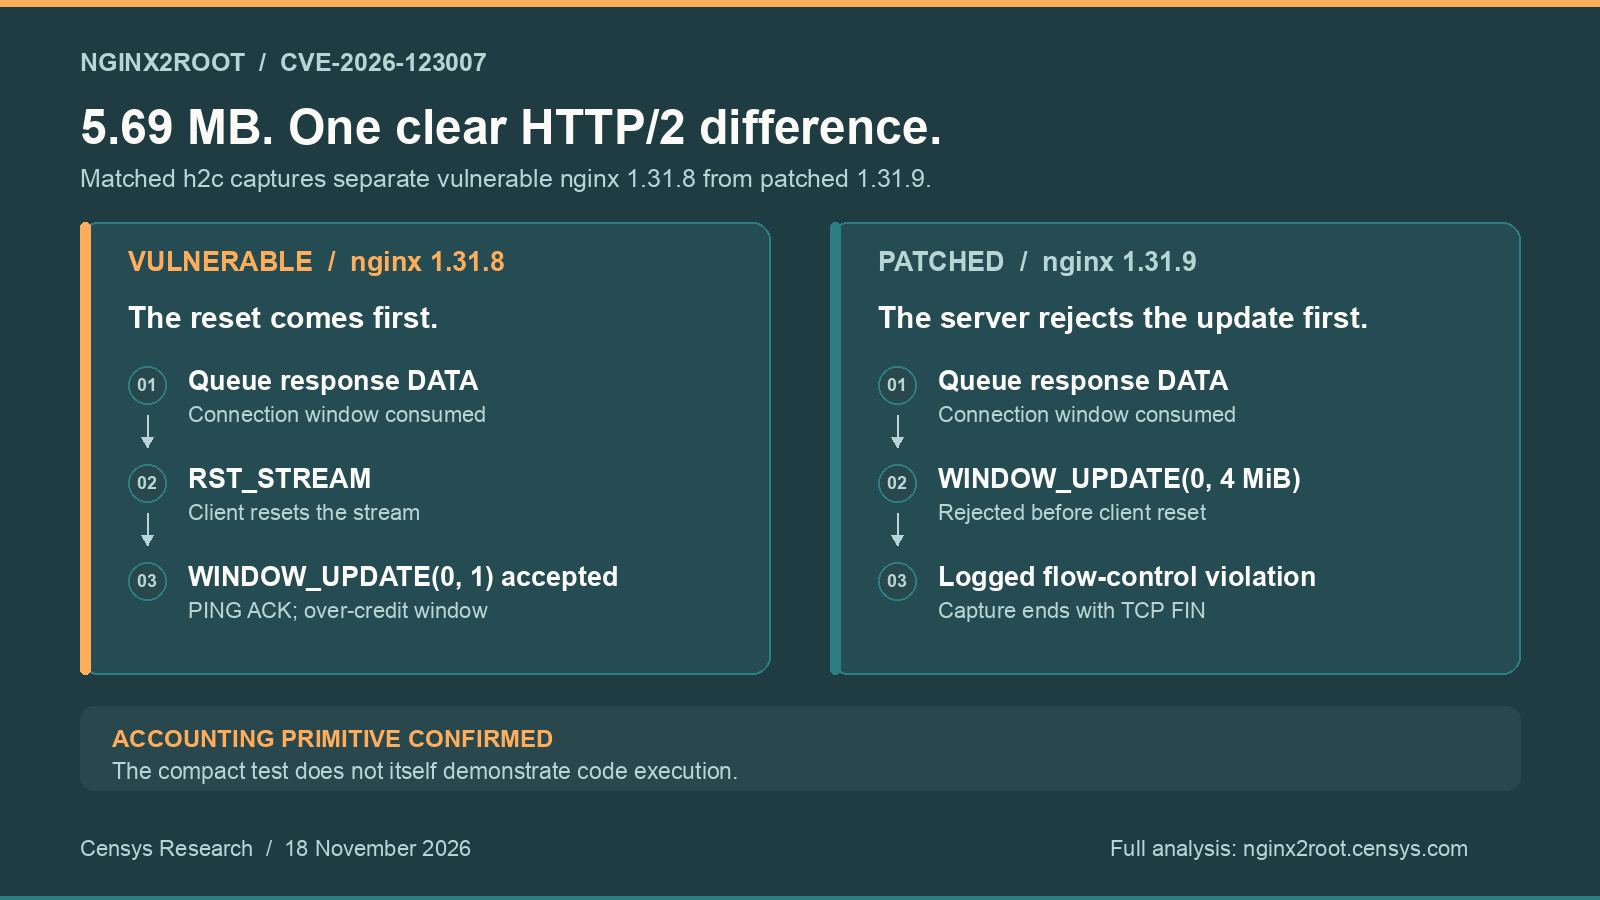
nginx2root: A simple test for the HTTP/2 flaw and three use-after-free reproductions - Censys
Executive Summary Background On 18 November 2026, Xint disclosed five nginx vulnerabilities called nginx2root. Each vulnerability affects memory in an nginx worker process and requires a specific feature: HTTP/2, reverse proxying over HTTP/2 or HTTP/3, runtime DNS resolution with subrequests, or mail proxy authentication. Xint stated that any of these allows an unauthenticated attacker to […]
日本の新聞の左右論調:1970年~ 2019年
本稿の目的は,戦後日本の新聞に関して,地方紙の社説の独自性や,各紙の左右イデオロギー的な論調の推移を明らかにし,その背景要因を検討することである。具体的には,1970年~ 2019年の50年間において,全国紙と地方紙(計50紙)の憲法記念日前後の社説(計2211本)を網羅的に収集・データ化し,計量テキスト分析を行った。分析内容は下記の2つに大別される。①地方紙が社説で共同通信の資料版論説をどの程度利用してきたのかを,機械的な手法によって分析した。まず,共同通信の資料に依拠した社説は多数派とは言えないことを確認した上で,社説執筆リソースなどの背景要因について検討を行った。②各紙の左右イデオロギー的論調をコーディングによって数値化し,日本の新聞論調の推移の全体像を可視化した。その上で,地方紙のリベラル傾向の論調の多様性と,新聞が論調を保守化させる要因について考察を行った。
日本の新聞の左右論調:1970年~ 2019年
本稿の目的は,戦後日本の新聞に関して,地方紙の社説の独自性や,各紙の左右イデオロギー的な論調の推移を明らかにし,その背景要因を検討することである。具体的には,1970年~ 2019年の50年間において,全国紙と地方紙(計50紙)の憲法記念日前後の社説(計2211本)を網羅的に収集・データ化し,計量テキスト分析を行った。分析内容は下記の2つに大別される。①地方紙が社説で共同通信の資料版論説をどの程度利用してきたのかを,機械的な手法によって分析した。まず,共同通信の資料に依拠した社説は多数派とは言えないことを確認した上で,社説執筆リソースなどの背景要因について検討を行った。②各紙の左右イデオロギー的論調をコーディングによって数値化し,日本の新聞論調の推移の全体像を可視化した。その上で,地方紙のリベラル傾向の論調の多様性と,新聞が論調を保守化させる要因について考察を行った。
【独自第7弾】陸自部隊の個人情報収集は「違法」 部隊関係者が新たな公益通報 「身分隠して収集は個人情報保護法違反」|熊本日日新聞社
陸上自衛隊中央情報隊(東京・埼玉、朝霞駐屯地)の対外情報部門「現地情報隊」が、日本人の大学教授らの愛国心といった思想信条に関する項目を含む個人情報を組織的に調査・収集しているとされる問題で、部隊関係者が今年8月下旬、「身分を隠して同意なく

NGINX2Root

CVE-2026-123007, CVE-2026-123633, etc.
Censys Nginx2root Exposure Tracker
nginx security advisories
nginx2root: A simple test for the HTTP/2 flaw and three use-after-free reproductions - Censys

NGINX2Root: New Remote Code Execution Vulnerabilities in nginx Require Urgent Patching - Xint Blog | Insights from Offensive Security Researchers
Critical NGINX ‘NGINX2Root’ bugs let attackers hijack servers

Unauthenticated Remote Code Execution in NGINX: CVE-2026-123633 and CVE-2026-123007 | Wiz Blog