PHPが11月19日、8.5.13など4系統のセキュリティリリースを公開し、Criticalの脆弱性7件を直しました。うち1件は10月のPHP2Shellの修正が不完全だったものです。PHP-FPMの接続の使い回しなど成立の条件を読み分け、国内レンタルサーバー各社の対応、PHP 8.1以下のサイトの注意点を整理します。
PHPの2件の深刻な脆弱性(CVE-2026-109618、CVE-2026-109619)についてまとめてみた - piyolog
2026年10月21日、PHPの開発元であるThe PHP Groupは、PHPの深刻な脆弱性2件を修正するセキュリティリリースを公開しました。ここでは関連する情報をまとめます。 何が起きたの? PHPのセキュリティチームは10月20日(協定世界時)、2件の critical な脆弱性を修正するセキュリティリリースを1…
PHP2Shell、公表4日前に悪用の試み 「公表日より前にさかのぼって調査を」とAmazon
Amazonの脅威調査チームは、PHPの緊急脆弱性「PHP2Shell」を悪用する試みを公表4日前にハニーポットで検知したと発表した。公開後は悪用が急拡大。AIによる攻撃コード作成の加速を指摘し、対応期限の時間単位での管理や公表前への調査遡及など前提の見直しを呼び掛けた。
【解説】PHP2Shell、AIが見つけたPHPの重大脆弱性 CVE番号の流出で公開を前倒し
PHPの重大な脆弱性「PHP2Shell」は、AIを使った研究で8月に見つかり、2か月あまりかけて修正の準備が進められていました。CVE番号の流出、実演動画の誤公開、修正入りイメージの先行公開と、公開予定日の2日前から何が起きたのか。OpenAIの主張と日本と各国の対応を、一次情報で読み解きます。
PHPの脆弱性をHacker Newsにリークした人物が「秘密だと知らなかった」と謝罪
ウェブサイトやウェブアプリの開発に広く使われているプログラミング言語「PHP」に深刻な脆弱(ぜいじゃく)性が見つかったことで、日本時間の2026年10月21日23時にセキュリティ更新プログラムおよび詳細情報が公開されることがアナウンスされ、多くのウェブサイトやサービスが緊急メンテナンス入りする騒動に発展しました。この件はもともと、PHPセキュリティチームがパッチを公開予定でしたが、ソーシャルニュースサイトのHacker Newsで脆弱性情報が漏えいしたため、前倒しになりました。これを投稿したユーザーがHacker Newsに再度登場し、「PHPの情報公開禁止について何も知らず、とんでもない形で裏目に出た」と騒動に対して謝罪しています。
「PHP2Shell」脆弱性公表後に悪用試行が数百万件単位に増加したとCloudflareが報告、顧客向けには新ファイアウォールを開発して有効化
世界の多くのウェブサイトやサービスで利用されているPHPに重大な脆弱性「PHP2Shell」が見つかり緊急アップデートが行われた一件で、公表前は数千件程度だった悪用試行が公表後は爆増し、公表から12時間ほどで数百万件という単位に増加していたことをCloudflareが報告しています。
PHPの重大な脆弱性「php2shell」(CVE-2026-109618、CVE-2026-109619)の概要と対応指針 - GMO Flatt Security Blog
PHP開発チームは2026年10月21日22時40分頃(日本時間)に重大な脆弱性2件を含む、セキュリティリリースをリリースしました。両件のCVSS v4.0スコアは9.2となり、どちらも一般的な構成において任意コードに繋がるものです。 本脆弱性の発見に関与すると見られる研究者の投稿、及び開示に関与した Wiz 社の記事…
「PHP」で17件の脆弱性に対処、認証不要のリモートコード実行につながる“致命的”なものも/v8.5.13、v8.4.28、v8.3.37、v8.2.36が公開
スクリプト言語「PHP」の開発チームは11月19日(協定世界時)、予告通り「PHP」のセキュリティアップデートを実施した。現在、以下の修正版が利用可能。
PHP2Shell
PHP2Shell(ピーエイチピー・ツー・シェル)は、プログラミング言語PHPの内部に存在する、2026年10月に公表された、2件の重大な脆弱性の総称である。共通脆弱性識別子(CVE)ではCVE-2026-109618およびCVE-2026-109619として知られ、特定の条件下で認証を受けていない攻撃者による遠隔コード実行(RCE)を可能にする。いずれも共通脆弱性評価システム(CVSS)バージョン4.0において深刻度9.2と評価された[2]。
PHP脆弱性“PoCフライング公開”の経緯、支援財団が公表 混乱広げた企業を名指しで批判
PHP脆弱性がこれほどまでに世間を騒がせたのは、その緊急性はもちろん、本来伏せておくべきだった情報の先出しが影響している。開発プロジェクトを支援するThe PHP Foundation(PHP財団)が経緯を公開した。
PHP脆弱性、海外では“政府サイトごと停止”も オランダの電子認証やWikipedia関連サービスなどにも影響
プログラミング言語「PHP」の「緊急」レベルの脆弱性2件を巡り、海外では政府サイトを予防的に停止する動きが相次いだ。オランダは行政ポータルや認証基盤「DigiD」まで止め、フィンランドは政府の公開向けネットサービスを全て停止した。
日本の新聞の左右論調:1970年~ 2019年
本稿の目的は,戦後日本の新聞に関して,地方紙の社説の独自性や,各紙の左右イデオロギー的な論調の推移を明らかにし,その背景要因を検討することである。具体的には,1970年~ 2019年の50年間において,全国紙と地方紙(計50紙)の憲法記念日前後の社説(計2211本)を網羅的に収集・データ化し,計量テキスト分析を行った。分析内容は下記の2つに大別される。①地方紙が社説で共同通信の資料版論説をどの程度利用してきたのかを,機械的な手法によって分析した。まず,共同通信の資料に依拠した社説は多数派とは言えないことを確認した上で,社説執筆リソースなどの背景要因について検討を行った。②各紙の左右イデオロギー的論調をコーディングによって数値化し,日本の新聞論調の推移の全体像を可視化した。その上で,地方紙のリベラル傾向の論調の多様性と,新聞が論調を保守化させる要因について考察を行った。
日本の新聞の左右論調:1970年~ 2019年
本稿の目的は,戦後日本の新聞に関して,地方紙の社説の独自性や,各紙の左右イデオロギー的な論調の推移を明らかにし,その背景要因を検討することである。具体的には,1970年~ 2019年の50年間において,全国紙と地方紙(計50紙)の憲法記念日前後の社説(計2211本)を網羅的に収集・データ化し,計量テキスト分析を行った。分析内容は下記の2つに大別される。①地方紙が社説で共同通信の資料版論説をどの程度利用してきたのかを,機械的な手法によって分析した。まず,共同通信の資料に依拠した社説は多数派とは言えないことを確認した上で,社説執筆リソースなどの背景要因について検討を行った。②各紙の左右イデオロギー的論調をコーディングによって数値化し,日本の新聞論調の推移の全体像を可視化した。その上で,地方紙のリベラル傾向の論調の多様性と,新聞が論調を保守化させる要因について考察を行った。
サイバー人材、企業の9割「不足」 攻撃対策の専任者「ゼロ」半数弱
KPMGジャパンが国内企業を対象に実施した調査で、サイバーセキュリティーを担う人材が不足している企業が9割近くにのぼることが明らかになった。生成AI(人工知能)を悪用したサイバー攻撃が広がる一方、対策を担う専任者が1人もいない企業も半数近くを占めた。国内上場企業や売上高1000億円超の非上場企業のサイバーセキュリティー責任者を対象に、インターネットを通じて6月29日から8月12日に調査し、42
PHPの重大脆弱性「PHP2Shell」はセキュリティ企業のCalifとWizがAIを用いて発見しOpenAIの枠組みを使って対策したことが判明
プログラミング言語のPHPに「PHP2Shell」と呼ばれる重大な脆弱性が見つかり、緊急アップデートがリリースされました。「PHP2Shell」の2つの脆弱性は、セキュリティ企業のCalifとWizがそれぞれ独立して2026年8月に発見していたことが報告されています。
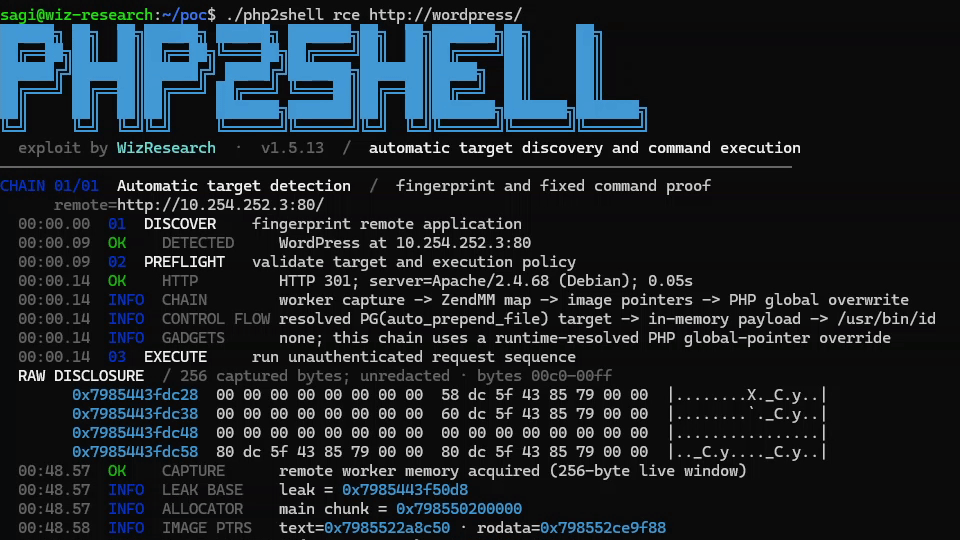
【解説】KARTEに不正アクセス、JINS最大約1,829万件・Francfranc最大約598万件に漏えいの可能性
11月13日に起きた、プレイドのCXプラットフォーム「KARTE」への不正アクセスが、利用企業の顧客情報に波及しています。JINSは最大約1,829万件、Francfrancは最大約598万件に漏えいの可能性を公表。各社が渡していたデータで漏れた中身が分かれた理由と、利用者・導入企業がいま確かめることを整理します。
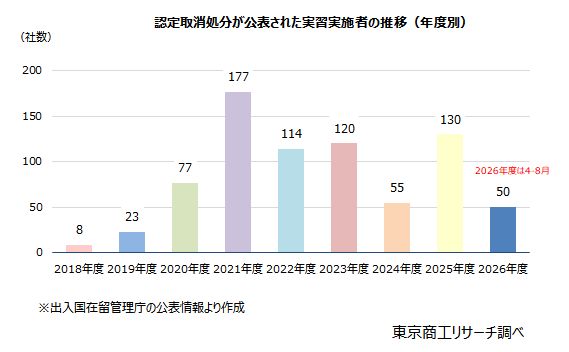
外国人「技能実習制度」認定取消しは累計754社 製造業と建設業で7割占める、ワーストは愛知県の46社 | TSRデータインサイト | 東京商工リサーチ
外国人技能実習制度で実習生を受け入れていた企業のうち、法令違反や不正などを理由に実習実施の認定取消処分を受ける企業が相次いでいる。 2017年11月の現行制度施行以降、累計754社にのぼり、2026年度も8月までに50社が公表され、前年度と同水準のペースで推移している。