鹿児島の4金融機関が運営する決済アプリ「Payどん」で、決済システムの委託先インフキュリオンが不正アクセスを受け、個人情報251,172件が漏えいしました。11月4日に公表したメール送信委託先の件に続く2度目の漏えいです。共通の決済基盤で何が起きたのかと、利用者がいま確かめたいことを整理します。
【解説】欧州スーパーの冷凍設備に第2波、ウクライナとロシアの警報アプリも乗っ取り|Oracle EBSに攻撃の試行
11月2日未明、ベルギーやスウェーデンなど欧州のスーパーで冷凍設備の温度が上げられた。10月のフランスに続く第2波だ。同じ夜、ウクライナとロシアの警報アプリから偽の通知が届いた。攻撃者は不明。Oracle EBSの脆弱性には修正から1週間で攻撃の試行が観測され、日本の組織が確かめる点も整理する。
グッドスマイルカンパニー公式ショップの決済ページに不正プログラム、2,800名のカード番号全桁など漏えいの可能性
グッドスマイルカンパニーは10月29日、公式ショップへの不正アクセスの第3報を公表しました。決済ページに不正なプログラムが置かれ、2,800名のカード番号全16桁やセキュリティコードが漏えいした可能性があります。第1報との違いと、2,800名や7,673名という数字の読み方、利用者ができることを整理します。
【解説】KARTEに不正アクセス、JINS最大約1,829万件・Francfranc最大約598万件に漏えいの可能性
11月13日に起きた、プレイドのCXプラットフォーム「KARTE」への不正アクセスが、利用企業の顧客情報に波及しています。JINSは最大約1,829万件、Francfrancは最大約598万件に漏えいの可能性を公表。各社が渡していたデータで漏れた中身が分かれた理由と、利用者・導入企業がいま確かめることを整理します。
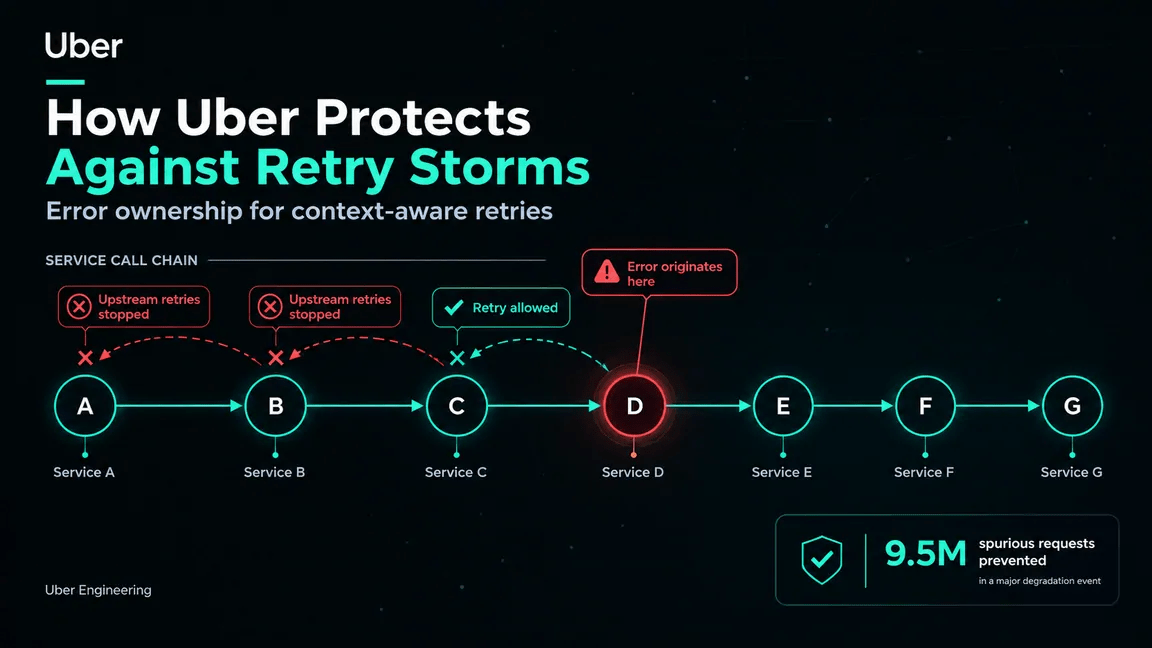
Uberはリトライストームからどのように身を守っているのか
Uberのエンジニアリングチームは、複雑に絡み合うサービス間依存関係を持つシステムで発生する「リトライストーム」現象によりビジネス運用やブランド信頼が受ける悪影響に対処するため、「エラーオーナーシップ」という概念に基づいたソリューションを開発・実装しました。このアプローチは、単一のサービス障害が連鎖的な障害を引き起こし、システム全体に波及する「ドミノ効果」を防ぐことを目的としています。
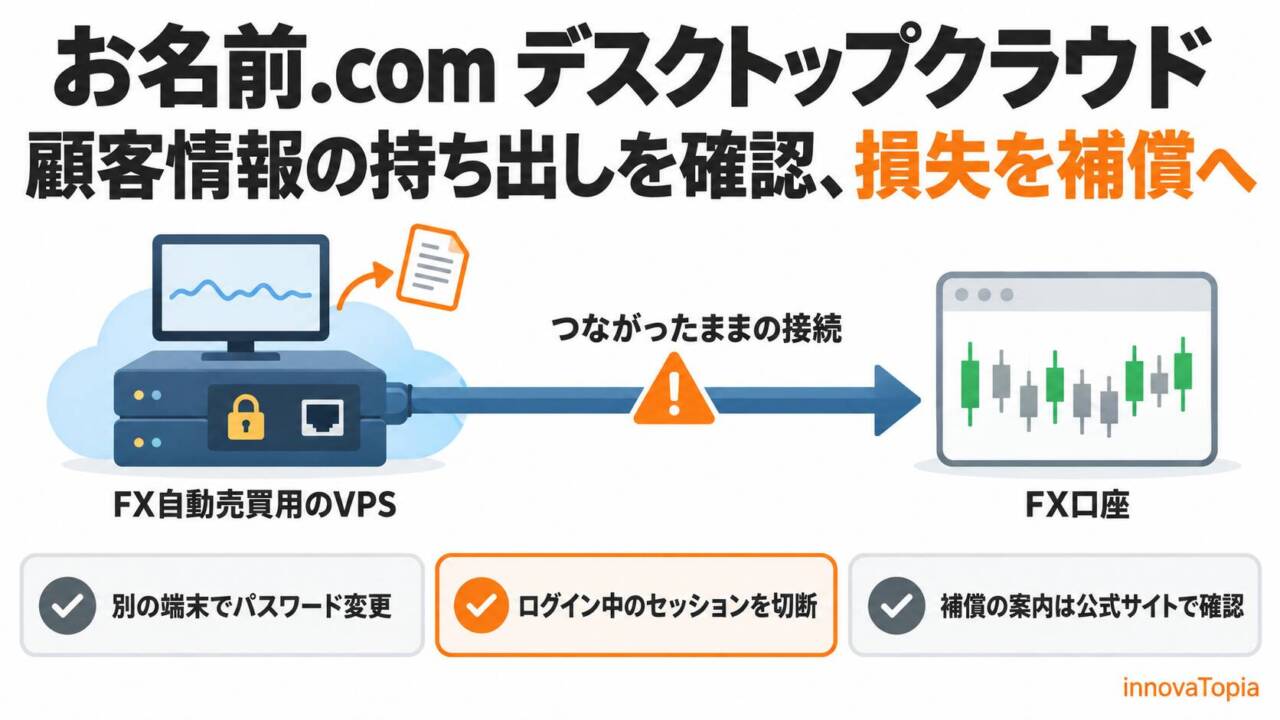
【解説】お名前.com デスクトップクラウド、顧客情報の持ち出しを確認 不正取引の損失を補償へ
MOインターネットのFX自動売買用VPS「お名前.com デスクトップクラウド」への不正アクセスで、同社は顧客情報の持ち出しを確認し、見舞金5000円と不正取引の損失補償を打ち出しました。パスワードを変えても接続が残る理由と、利用者がいま確かめることを、第1報から第5報で整理します。
メタ、規約変更で利用企業のコンテンツ自動収集 米メディア団体反発
米メタが11月20日から適用する自社SNSの商用規約を巡り、米メディア団体などが反発を強めている。SNSをビジネス目的で使う企業のコンテンツをメタが自動収集するとの条項が追加されたためだ。人工知能(AI)学習に利用されるとの懸念が広がっている。新たな規約はフェイスブックやインスタグラム上で広告を出稿したり、公式アカウントを運営したりする企業が対象だ。運用が始まれば、メタは新聞社や出版社を含む利
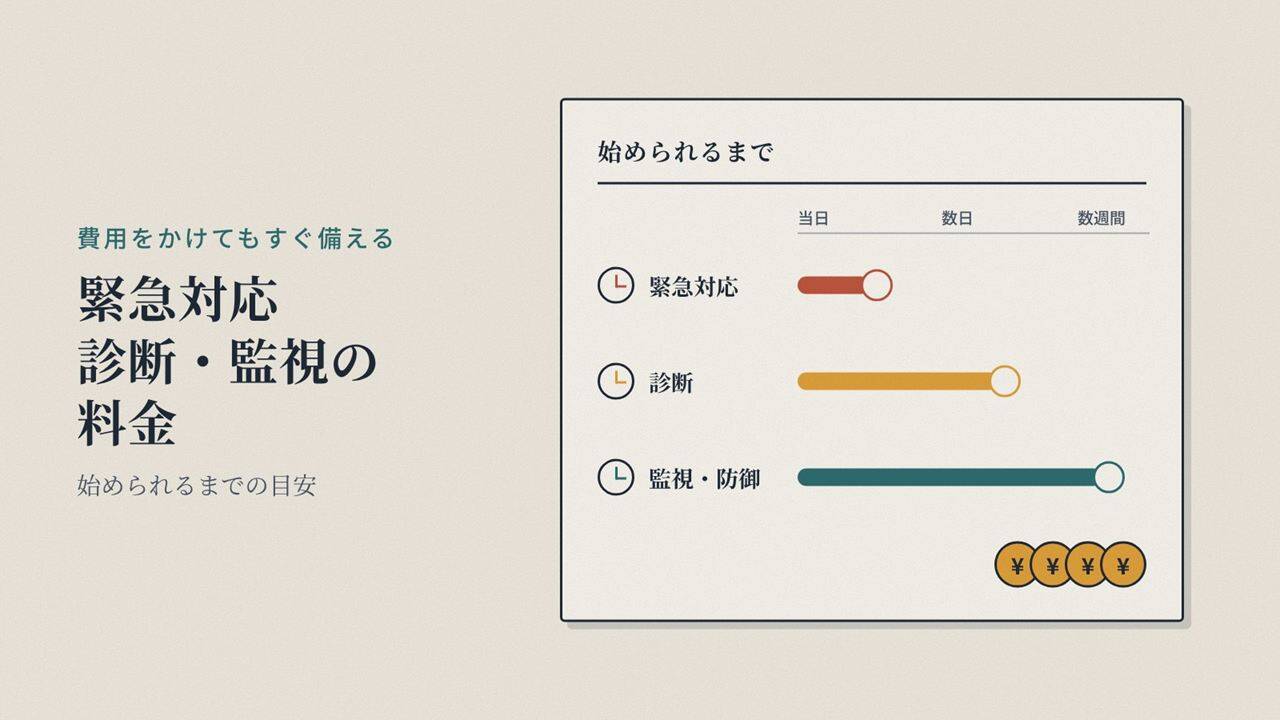
【随時更新】費用をかけてもすぐ備える|不正アクセスの緊急対応・診断・監視の料金
不正アクセスの公表が相次ぐなか、費用がかかってもすぐに手を打ちたい企業向けに、事故のときの緊急対応、脆弱性診断、監視・防御のサービスを料金と始められるまでの目安で並べました。料金はすべて各社のサイトかJNSA・IPAの公的な一覧で確かめ、税込か税別かも記載どおりに書いています。
AIの回答精度、企業担当者の9割超が「期待届かず」 トヨクモ調べ
業務用システム開発のトヨクモが実施した企業の人工知能(AI)活用に関する調査で、AIに社内情報を読み込ませた担当者の9割超が期待通りの回答を得られなかったと感じていることが分かった。古い情報が混じり回答精度が低下する場合が多かった。調査は5月にインターネット上で実施し、従業員50〜299人の企業で社内情報などの管理業務に携わる担当者111人から回答を得た。AIの回答精度が低い理由について、6
銀行系企業がAIの利用コストを約10分の1に削減した事例を公開、商用AIから自社運用モデルへの切り替えで
Revolut(レボリュート)は銀行サービスや送金、決済などを提供するイギリスの金融テクノロジー企業です。同社のAI運用・インフラ部門を率いるデビッド・アビトボル氏が、2026年10月に開催された開発者向けイベント「AI Engineer NYC 2026」でAIの運用コストを約10分の1に削減した取り組みを紹介しました。
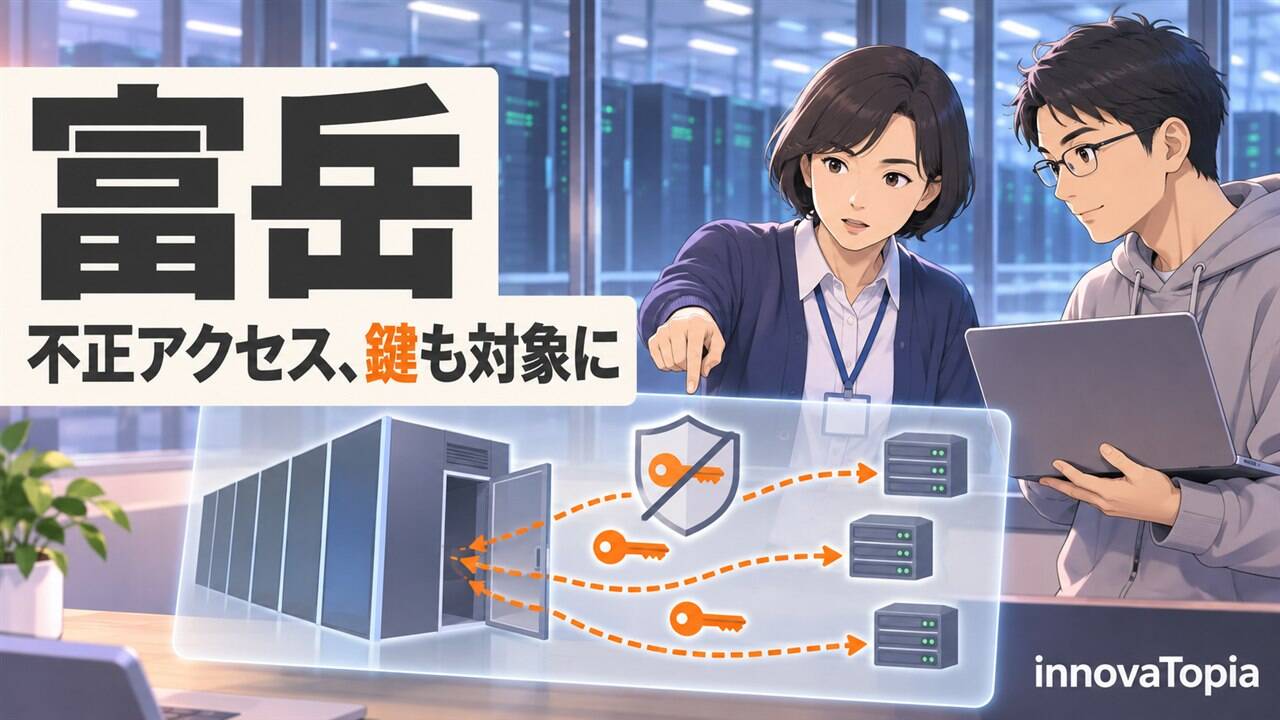
スパコン「富岳」に不正アクセス、理研が公表 最大4,597名の情報と外部接続の鍵が対象
理化学研究所は11月16日、スパコン「富岳」の運用系システムが不正アクセスを受けたと公表しました。公開していた稼働状況ページを足がかりに侵入され、最大4,597名分の利用者情報や、理研外のスパコンなどに接続するSSH秘密鍵が持ち出しの対象に含まれます。理研が認めた事実と未確認の点、利用者の対応を解説します。
サイバー人材、企業の9割「不足」 攻撃対策の専任者「ゼロ」半数弱
KPMGジャパンが国内企業を対象に実施した調査で、サイバーセキュリティーを担う人材が不足している企業が9割近くにのぼることが明らかになった。生成AI(人工知能)を悪用したサイバー攻撃が広がる一方、対策を担う専任者が1人もいない企業も半数近くを占めた。国内上場企業や売上高1000億円超の非上場企業のサイバーセキュリティー責任者を対象に、インターネットを通じて6月29日から8月12日に調査し、42
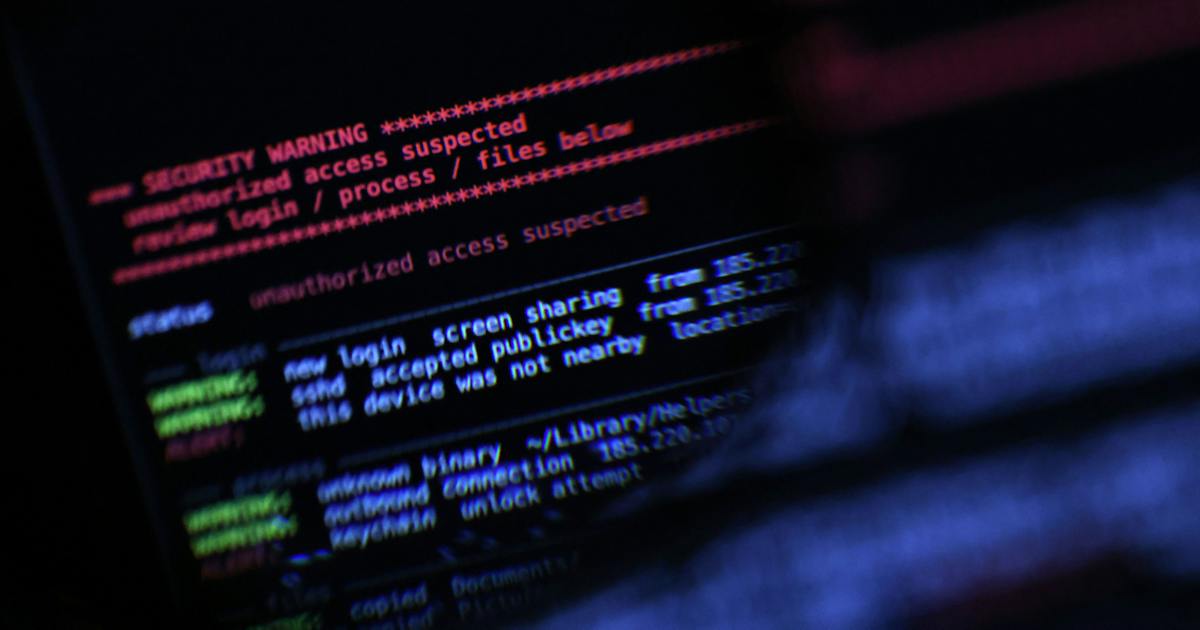
楽天トラベルに不正アクセス、海外ホテル予約で最大260万件が対象 予約者の一部はカード下4桁なども
楽天グループは10月26日、楽天トラベルの海外ホテル予約サイトの一部ページと多言語予約サイトへの不正アクセスを発表しました。ログイン利用者最大約260万件の氏名や、予約者最大約4万件の予約情報、カードの下4桁・有効期限などが対象に。2つの事象の違いと、利用者が気をつけたいことを整理します。
多要素認証を必須化していた岩井コスモ証券で不正注文|委託先トレードワークスの管理機能に設定不備
岩井コスモ証券は10月20日、委託先トレードワークスへの不正アクセスに関する第2報で、7口座に顧客の意図しない売買注文が出され5口座で約定したと公表しました。顧客ログインの多要素認証は通常経路の不正ログインを防いでいたとされ、管理機能の設定不備が悪用されました。取引は取引前の状態に戻され、顧客の負担は生じていません。
企業への不正アクセス、4つの侵入経路 アプリ経由や管理者乗っ取り
企業が不正アクセスを許す侵入経路が、4つのパターンに大別できることがわかってきた。ウェブアプリケーションなどから正規の経路で侵入したり、管理者の権限を乗っ取ったりする事例が出ている。企業は運用体制などの点検が急務となっている。監視が甘く、正規の通信経路で4つの侵入経路の中で、特に被害事例が増えているのがウェブサイトやアプリなどから顧客データにつながる正規の通信を悪用する攻撃だ。ソースネクスト
トクリュウのスマホ、遠隔で解析 被害防止へ、早期導入を提言―有識者会議、法改正目指す・警察庁:時事ドットコム
匿名・流動型犯罪グループ(トクリュウ)による被害を防ぐ新たな対策が急務だとして、警察庁の有識者検討会は24日、トクリュウが犯行に用いるスマートフォンから通信内容や情報を入手する「遠隔解析」を早期に導入するべきだとする提言をまとめた。同庁は制度の具体化を急ぎ、次の臨時国会にも警察官職務執行法改正案の提出を目指す。

データセンターは本当に一般市民の電気料金値上げの原因なのか?
AIブームに伴うデータセンターの増加を受け、アメリカでは大手テクノロジー企業が発電や送電にかかる追加費用を公平に負担すると約束する一方、一般利用者の電気料金に費用が転嫁されるのではないかとの懸念が広がっています。フロリダ大学でエネルギー研究ディレクターを務めるセオドア・J・キュリー氏が、データセンター向けの電力設備費がどのように電気料金へ割り振られるのかを解説しています。