Googleが提供するオープンソースのデータ圧縮アルゴリズム「Brotli」において、メモリの内容漏洩や認証なしでのリモートコード実行につながる脆弱性(通称: HTTP2Shell)が明らかとなった。10月21日にPHPの脆弱性「PHP2Shell」と同じ日にNode.jsの脆弱性「CVE-2026-111497」として報告されたが、その後ほかのアプリケーションにも影響があると判明したことから、対応が進められている。
Googleの圧縮形式「Brotli」に深刻な脆弱性「HTTP2Shell」、Web関連に幅広く影響/OpenAIが発見した「Node2Shell」の影響が拡大、認証なしでリモートコード実行のおそれ
米Googleのデータ圧縮アルゴリズム「Brotli」のC言語実装で、認証なしにリモートからメモリを破壊できる深刻な脆弱性「CVE-2026-111497」が発見された。当初、米OpenAIによって「Node.js」の問題として報告されたこともあり 「Node2Shell」 と呼ばれていたが、のちの調査でHTTPを扱うさまざまなライブラリやアプリにも影響が及ぶことが判明。セキュリティ企業のAikido Securityなどが 「HTTP2Shell」 という呼称を用い始めている。
PHPの重大脆弱性「PHP2Shell」はセキュリティ企業のCalifとWizがAIを用いて発見しOpenAIの枠組みを使って対策したことが判明
プログラミング言語のPHPに「PHP2Shell」と呼ばれる重大な脆弱性が見つかり、緊急アップデートがリリースされました。「PHP2Shell」の2つの脆弱性は、セキュリティ企業のCalifとWizがそれぞれ独立して2026年8月に発見していたことが報告されています。
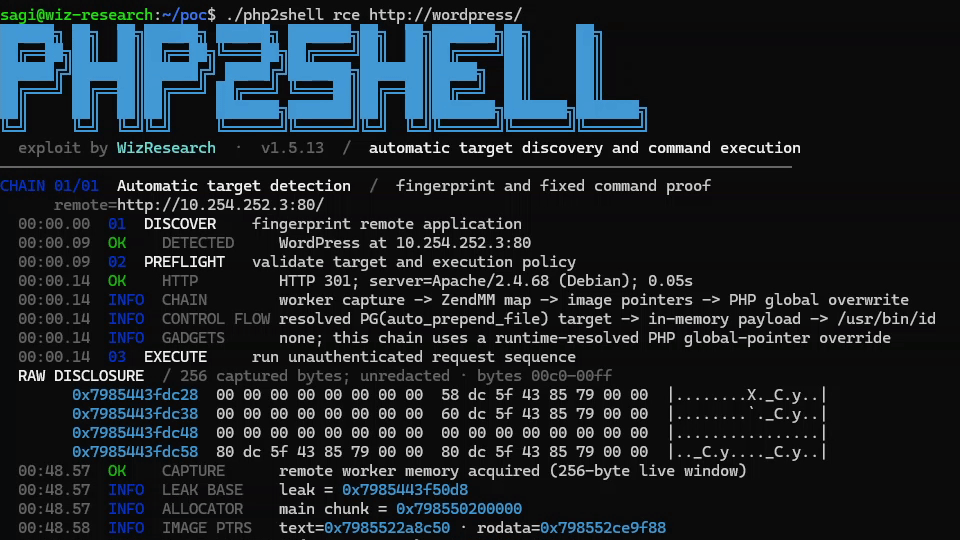
「PHP2Shell」脆弱性公表後に悪用試行が数百万件単位に増加したとCloudflareが報告、顧客向けには新ファイアウォールを開発して有効化
世界の多くのウェブサイトやサービスで利用されているPHPに重大な脆弱性「PHP2Shell」が見つかり緊急アップデートが行われた一件で、公表前は数千件程度だった悪用試行が公表後は爆増し、公表から12時間ほどで数百万件という単位に増加していたことをCloudflareが報告しています。
HTTP APIの詳細なエラー情報をレスポンスに持たせるための仕様 | 天使やカイザーと呼ばれて
今日では HTTP(s) で API が公開されることは当たり前の時代ですが、エラーをアプリケーションにどう伝えるかは、個々の API の設計に依存していました。特に、HTTP ステータスコードは有限であり、元々持っている意味があるので、自由に使うことはできません。API はそのドメインごとにもっと複雑で細かなエラー情報があるはずで、それらはレスポンスボディに載せてアプリケーションに伝えることになりますが、その書式に規定は今までありませんでした。
PHPの重大な脆弱性「php2shell」(CVE-2026-109618、CVE-2026-109619)の概要と対応指針 - GMO Flatt Security Blog
PHP開発チームは2026年10月21日22時40分頃(日本時間)に重大な脆弱性2件を含む、セキュリティリリースをリリースしました。両件のCVSS v4.0スコアは9.2となり、どちらも一般的な構成において任意コードに繋がるものです。 本脆弱性の発見に関与すると見られる研究者の投稿、及び開示に関与した Wiz 社の記事…
PHPの2件の深刻な脆弱性(CVE-2026-109618、CVE-2026-109619)についてまとめてみた - piyolog
2026年10月21日、PHPの開発元であるThe PHP Groupは、PHPの深刻な脆弱性2件を修正するセキュリティリリースを公開しました。ここでは関連する情報をまとめます。 何が起きたの? PHPのセキュリティチームは10月20日(協定世界時)、2件の critical な脆弱性を修正するセキュリティリリースを1…
「Brotli」の脆弱性「HTTP2Shell」はMicrosoft製品にも影響、「.NET」に定例外更新/「Visual Studio」、「PowerShell」でもセキュリティアップデート
米Microsoftは10月25日(現地時間)、「.NET 8」「.NET 9」「.NET 10」向けに定例外(out-of-band:OOB)のセキュリティ更新をリリースした。次期バージョン「.NET 11」のリリース候補版(RC3)も公開されており、同社はできるだけ早いアップデートを推奨している。
PHPの脆弱性をHacker Newsにリークした人物が「秘密だと知らなかった」と謝罪
ウェブサイトやウェブアプリの開発に広く使われているプログラミング言語「PHP」に深刻な脆弱(ぜいじゃく)性が見つかったことで、日本時間の2026年10月21日23時にセキュリティ更新プログラムおよび詳細情報が公開されることがアナウンスされ、多くのウェブサイトやサービスが緊急メンテナンス入りする騒動に発展しました。この件はもともと、PHPセキュリティチームがパッチを公開予定でしたが、ソーシャルニュースサイトのHacker Newsで脆弱性情報が漏えいしたため、前倒しになりました。これを投稿したユーザーがHacker Newsに再度登場し、「PHPの情報公開禁止について何も知らず、とんでもない形で裏目に出た」と騒動に対して謝罪しています。
PHPとNode.jsが同じ日に緊急パッチ、どちらもリモートコード実行の恐れ
さまざまなアプリケーションやWebサービスなどで広く使われているプログラミング言語やツールでの脆弱性報告が続いている。オープンソースのプログラミング言語「PHP」では10月21日、リモートコード実行につながる脆弱性があったとして情報とパッチを公開。JavaScript実行環境の「Node.js」でも同日、リモートコード実行につながるものを含む複数の脆弱性情報を公開し、パッチの提供を開始した。
PHP2Shell、公表4日前に悪用の試み 「公表日より前にさかのぼって調査を」とAmazon
Amazonの脅威調査チームは、PHPの緊急脆弱性「PHP2Shell」を悪用する試みを公表4日前にハニーポットで検知したと発表した。公開後は悪用が急拡大。AIによる攻撃コード作成の加速を指摘し、対応期限の時間単位での管理や公表前への調査遡及など前提の見直しを呼び掛けた。
eMudhraで侵害された8つの認証局すべての秘密鍵はなんとたった「1バイト」で秘密鍵の1つは「4」、Mozilla・Microsoft・Apple・Chromeのルートプログラムや多くの下流トラストストアによって信頼されているルート証明書に連鎖
2026年10月20日、eMudhraの中間認証局(CA)証明書8件の秘密鍵が侵害されたことが明らかになりました。侵害された証明書はMozilla・Microsoft・Apple・Chromeなどの主要なルートプログラムおよび多くの下流トラストストアによって信頼されているルートに連鎖していたため、攻撃者は侵害された中間CAの秘密鍵を悪用して様々なウェブサイトやサービスになりすますことが可能になっていました。
外山恒一も書いていたんだが、日本の場合インターネット普及とオウム事件が同時だったために、アメリカにおいてWindows95登場から911までの6年間に醸成されたカリフォルニアンイデオロギー的な自由主義のマインドが全く育たなかったことの影響がじわじわと効いてきているのだと思う。
外山恒一も書いていたんだが、日本の場合インターネット普及とオウム事件が同時だったために、アメリカにおいてWindows95登場から911までの6年間に醸成されたカリフォルニアンイデオロギー的な自由主義のマインドが全く育たなかったことの影響がじわじわと効いてきているのだと思う。— Mechasailuck (@Asailuck) August 6, 2019
【解説】PHP2Shell、AIが見つけたPHPの重大脆弱性 CVE番号の流出で公開を前倒し
PHPの重大な脆弱性「PHP2Shell」は、AIを使った研究で8月に見つかり、2か月あまりかけて修正の準備が進められていました。CVE番号の流出、実演動画の誤公開、修正入りイメージの先行公開と、公開予定日の2日前から何が起きたのか。OpenAIの主張と日本と各国の対応を、一次情報で読み解きます。
PHP2Shell、修正から1日|「被害は確認されていない」をどう読むか?サービスは戻っても残る3つの宿題
ネットショップや銀行の受付、ゲームまでを止めたPHPの重大な脆弱性。修正版の公開から一日がたち、多くのサービスが戻りましたが、悪用の試みは数百万件に達し、国内では被害の公表も出ています。攻撃の痕跡がほとんど残らないこと、メモリから漏れた情報は戻らないこと、修正が届かないサイトの多さを、一次情報をもとに整理します。
AmazonはPHP2Shell脆弱性を悪用した攻撃を公開4日前に検出していた
Amazonの脅威情報チーム「Amazon Threat Intelligence」は、PHPの脆弱(ぜいじゃく)性「PHP2Shell」を悪用しようとする攻撃を、脆弱性が一般公開される4日前に検出していたと発表しました。情報公開後には攻撃が広範に確認されており、Amazonは早急なセキュリティ更新と過去の攻撃履歴の調査を呼びかけています。
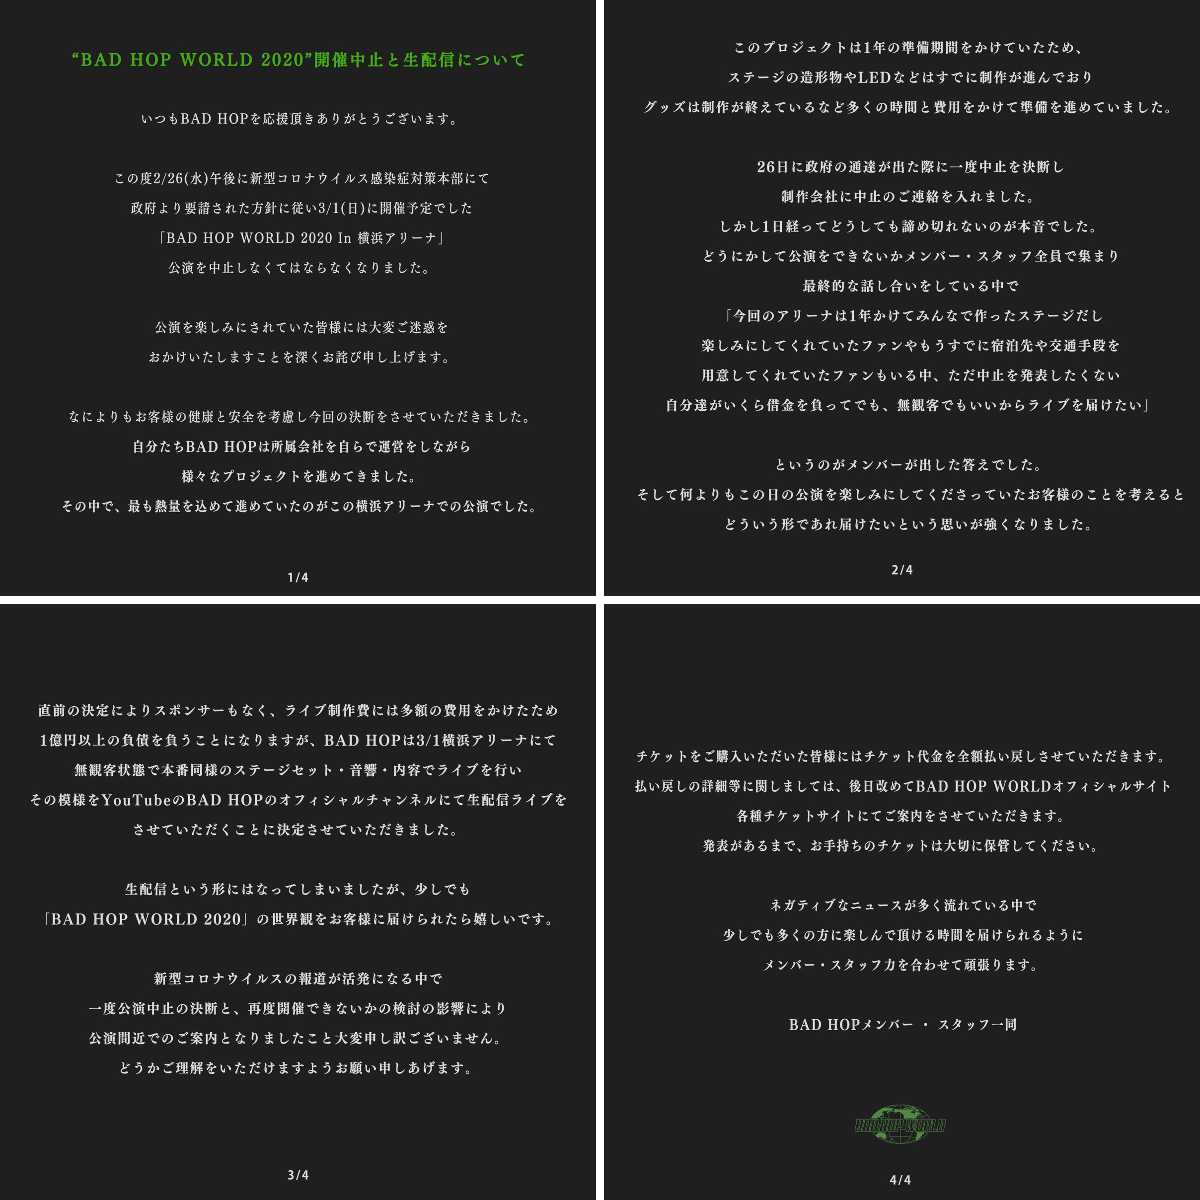
BAD HOPからのお知らせ。 この度、コロナウイルスの影響により3月1日に予定していた横浜アリーナの公演を中止とさせて頂きます事を深くお詫び申し上げます。 ですが、無観客状態で本番同様の内容でBAD HOPのYouTubeアカウントにてライブの生配信を決定しました。 詳細は添付画像をご確認ください。
BAD HOPからのお知らせ。この度、コロナウイルスの影響により3月1日に予定していた横浜アリーナの公演を中止とさせて頂きます事を深くお詫び申し上げます。ですが、無観客状態で本番同様の内容でBAD HOPのYouTubeアカウントにてライブの生配信を決定しました。詳細は添付画像をご確認ください。 pic.twitter.com/yQIHNsGSYP— BAD HOP (@badhop_official) February 28, 2020