

Amazonの脅威調査チームは、PHPの緊急脆弱性「PHP2Shell」を悪用する試みを公表4日前にハニーポットで検知したと発表した。公開後は悪用が急拡大。AIによる攻撃コード作成の加速を指摘し、対応期限の時間単位での管理や公表前への調査遡及など前提の見直しを呼び掛けた。
「PHP2Shell」脆弱性公表後に悪用試行が数百万件単位に増加したとCloudflareが報告、顧客向けには新ファイアウォールを開発して有効化
世界の多くのウェブサイトやサービスで利用されているPHPに重大な脆弱性「PHP2Shell」が見つかり緊急アップデートが行われた一件で、公表前は数千件程度だった悪用試行が公表後は爆増し、公表から12時間ほどで数百万件という単位に増加していたことをCloudflareが報告しています。
【解説】PHP2Shell、AIが見つけたPHPの重大脆弱性 CVE番号の流出で公開を前倒し
PHPの重大な脆弱性「PHP2Shell」は、AIを使った研究で8月に見つかり、2か月あまりかけて修正の準備が進められていました。CVE番号の流出、実演動画の誤公開、修正入りイメージの先行公開と、公開予定日の2日前から何が起きたのか。OpenAIの主張と日本と各国の対応を、一次情報で読み解きます。
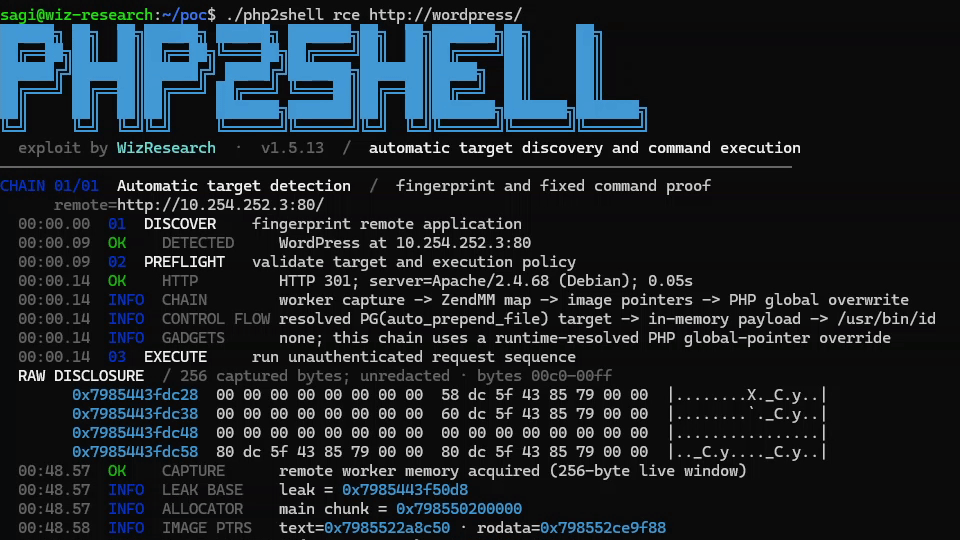
PHP脆弱性“PoCフライング公開”の経緯、支援財団が公表 混乱広げた企業を名指しで批判
PHP脆弱性がこれほどまでに世間を騒がせたのは、その緊急性はもちろん、本来伏せておくべきだった情報の先出しが影響している。開発プロジェクトを支援するThe PHP Foundation(PHP財団)が経緯を公開した。
PHPの重大脆弱性「PHP2Shell」はセキュリティ企業のCalifとWizがAIを用いて発見しOpenAIの枠組みを使って対策したことが判明
プログラミング言語のPHPに「PHP2Shell」と呼ばれる重大な脆弱性が見つかり、緊急アップデートがリリースされました。「PHP2Shell」の2つの脆弱性は、セキュリティ企業のCalifとWizがそれぞれ独立して2026年8月に発見していたことが報告されています。
AmazonはPHP2Shell脆弱性を悪用した攻撃を公開4日前に検出していた
Amazonの脅威情報チーム「Amazon Threat Intelligence」は、PHPの脆弱(ぜいじゃく)性「PHP2Shell」を悪用しようとする攻撃を、脆弱性が一般公開される4日前に検出していたと発表しました。情報公開後には攻撃が広範に確認されており、Amazonは早急なセキュリティ更新と過去の攻撃履歴の調査を呼びかけています。
PHPの重大な脆弱性「php2shell」(CVE-2026-109618、CVE-2026-109619)の概要と対応指針 - GMO Flatt Security Blog
PHP開発チームは2026年10月21日22時40分頃(日本時間)に重大な脆弱性2件を含む、セキュリティリリースをリリースしました。両件のCVSS v4.0スコアは9.2となり、どちらも一般的な構成において任意コードに繋がるものです。 本脆弱性の発見に関与すると見られる研究者の投稿、及び開示に関与した Wiz 社の記事…
PHPの2件の深刻な脆弱性(CVE-2026-109618、CVE-2026-109619)についてまとめてみた - piyolog
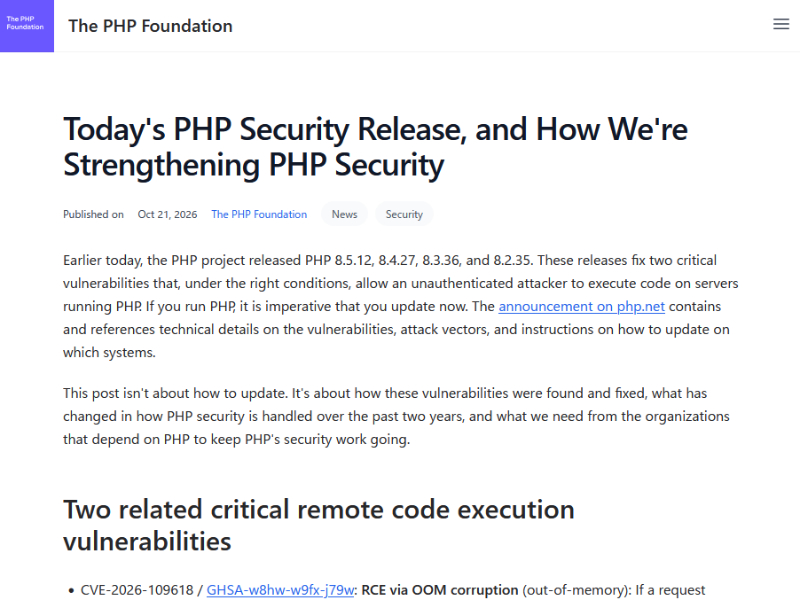
2026年10月21日、PHPの開発元であるThe PHP Groupは、PHPの深刻な脆弱性2件を修正するセキュリティリリースを公開しました。ここでは関連する情報をまとめます。 何が起きたの? PHPのセキュリティチームは10月20日(協定世界時)、2件の critical な脆弱性を修正するセキュリティリリースを1…
PHPとNode.jsが同じ日に緊急パッチ、どちらもリモートコード実行の恐れ
さまざまなアプリケーションやWebサービスなどで広く使われているプログラミング言語やツールでの脆弱性報告が続いている。オープンソースのプログラミング言語「PHP」では10月21日、リモートコード実行につながる脆弱性があったとして情報とパッチを公開。JavaScript実行環境の「Node.js」でも同日、リモートコード実行につながるものを含む複数の脆弱性情報を公開し、パッチの提供を開始した。
PHPの脆弱性をHacker Newsにリークした人物が「秘密だと知らなかった」と謝罪
ウェブサイトやウェブアプリの開発に広く使われているプログラミング言語「PHP」に深刻な脆弱(ぜいじゃく)性が見つかったことで、日本時間の2026年10月21日23時にセキュリティ更新プログラムおよび詳細情報が公開されることがアナウンスされ、多くのウェブサイトやサービスが緊急メンテナンス入りする騒動に発展しました。この件はもともと、PHPセキュリティチームがパッチを公開予定でしたが、ソーシャルニュースサイトのHacker Newsで脆弱性情報が漏えいしたため、前倒しになりました。これを投稿したユーザーがHacker Newsに再度登場し、「PHPの情報公開禁止について何も知らず、とんでもない形で裏目に出た」と騒動に対して謝罪しています。
PHP脆弱性、海外では“政府サイトごと停止”も オランダの電子認証やWikipedia関連サービスなどにも影響
プログラミング言語「PHP」の「緊急」レベルの脆弱性2件を巡り、海外では政府サイトを予防的に停止する動きが相次いだ。オランダは行政ポータルや認証基盤「DigiD」まで止め、フィンランドは政府の公開向けネットサービスを全て停止した。
PHP「緊急」脆弱性悪用の試み、数百万件に CloudflareのCEOが報告
公表後45分で数万件、2時間以内に数十万件に跳ね上がり、その後、数百万件に達したという。
多要素認証を必須化していた岩井コスモ証券で不正注文|委託先トレードワークスの管理機能に設定不備
岩井コスモ証券は10月20日、委託先トレードワークスへの不正アクセスに関する第2報で、7口座に顧客の意図しない売買注文が出され5口座で約定したと公表しました。顧客ログインの多要素認証は通常経路の不正ログインを防いでいたとされ、管理機能の設定不備が悪用されました。取引は取引前の状態に戻され、顧客の負担は生じていません。
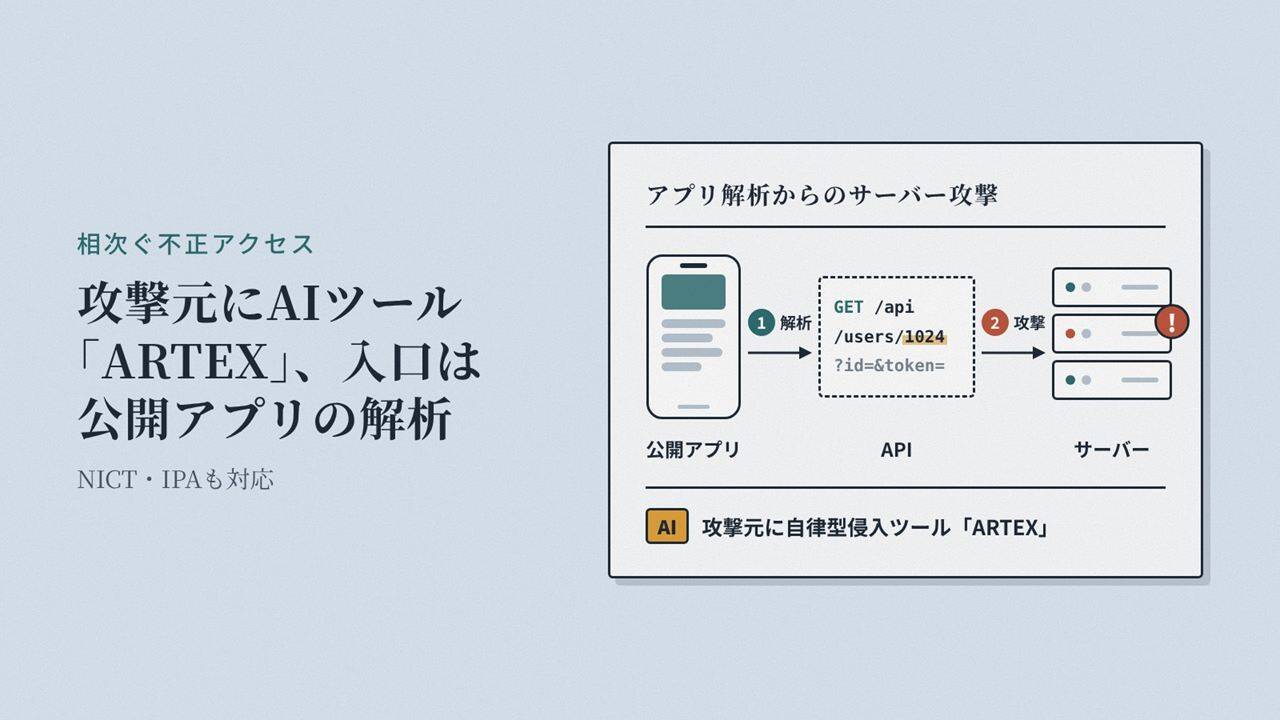
【解説】相次ぐ不正アクセスの攻撃元にAIツール「ARTEX」、入口は公開アプリの解析 NICT・IPAも対応
GMOイエラエは、日本企業を狙う不正アクセスの攻撃元でAIツール「ARTEX」の使用を確認しました。NICTは公開アプリを解析してサーバーを狙う「A2B攻撃」を注意喚起し、IPAは特別相談窓口を開設。阪急阪神百貨店やユミルリンクなど国内の事案とあわせ、誰が何を使いどこから入ったのかを公表資料で読み解きます。
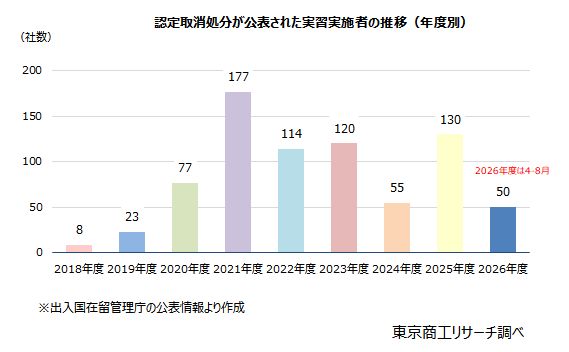
外国人「技能実習制度」認定取消しは累計754社 製造業と建設業で7割占める、ワーストは愛知県の46社 | TSRデータインサイト | 東京商工リサーチ
外国人技能実習制度で実習生を受け入れていた企業のうち、法令違反や不正などを理由に実習実施の認定取消処分を受ける企業が相次いでいる。 2017年11月の現行制度施行以降、累計754社にのぼり、2026年度も8月までに50社が公表され、前年度と同水準のペースで推移している。
結局“PHP騒動”って、何があったの? そもそもPHPとは、何がヤバいのか、どうなったのか解説 | ギズモード・ジャパン
PHPの重大な脆弱性による大規模なセキュリティ騒動の原因や、Webサービス停止の背景を分かりやすく解説します。
【公式】ラビスタ東京ベイ | 共立リゾート
【公式】ラビスタ東京ベイのご予約は共立リゾート公式サイトでの予約が、最もお得です。【公式なら最安値】東京湾に浮かぶ、美しい眺めのアーバンリゾートホテル。眺望という名のホテル「ラビスタ」が東京・豊洲に初進出。東京湾に浮かぶウォーターフロントリゾートが誕生。リフレッシュ&リラックス。すべては、よい朝のために。
